Мониторинг и реагирование
Защита от утечек и взломов
Защита бренда и репутации
Аудит и оценка рисков
Аудит • Киберчекап • Стратегия ИБ • Оценка и управление рисками
Пентесты инфраструктуры
Внешний периметр • Внутренний периметр • Wi-Fi
Социотехнический пентест
Оценка уровня осведомленности сотрудников правилами ИБ
Пентесты цифровых продуктов
Сайт • Веб-приложения • Мобильные приложения • Анализ исходного кода
Системы менеджмента ISO
Проектирование и внедрение: 27001, 27701, 22301, 20000, 42001
Аутсорсинг ИБ
vCISO • vDPO • vCompliance • vКИИ • Подписка на ИБ • Vulnerability mgmt
Безопасность ИИ
Оценка зрелости и рисков • LLMSecOps • Red Teaming LLM
Безопасность разработки
Анализ угроз • Анализ кода • Внедрение и сертификация процессов
Повышение осведомленности
Платформа Security Awareness • Учебный фишинг • Разработка курсов на заказ
Защита АСУ ТП
Категорирование • Проектирование • Внедрение • Испытания
Требования Банка России
Комплаенс для банков • 716-П, 833-П, 850-П, 851-П, SWIFT CSCF, ГОСТ 57580
Защита ГИС
Оценка зрелости • Проектирование • Аттестация • СМЭВ
Защита объектов КИИ
Категорирование • Проектирование • Внедрение • Испытания
Персональные данные
Аудит 152-ФЗ • Моделирование угроз • ТЗ/ТП СЗПДн • Оценка эффективности
Защита от утечек данных DLP
CYBERDEF
Защита бренда и обнаружение цифровых угроз • Облачный сервис
SOC
Центр мониторинга и реагирования на инциденты ИБ
CYBERID
Комплексная защита данных, репутации и цифровых активов топ-менеджмента
Защита устройств и серверов
EPP • EDR • XDR • Sandbox и AntiAPT
Сетевая защита
NGFW • VPN • Proxy NAC NTA Криптошлюзы и криптокоммутаторы
Защита доступа и учётных записей
MFA • PAM • IDM
Аудит и консалтинг

Получить консультацию
Оставьте ваши данные и мы с вами свяжемся!
Банк России разрешил заменить ОУД 4 сертификацией процессов РБПО: что изменится для НПС и НФО
С 1 октября 2026 года для субъектов национальной платежной системы меняются требования к подтверждению безопасности прикладного ПО. Банк России добавил новый вариант: при соблюдении установленных условий организации смогут не проводить сертификацию или оценку соответствия конкретного программного обеспечения, если у них сертифицирован процесс безопасной разработки ПО (РБПО).
Мария Гапиенко
Консультант дивизиона консалтинга и развития практик кибербезопасности Infosecurity
Введение
Изменения внесены Указанием Банка России от 28.10.2025 № 7220-У в Положение № 821-П. Для некредитных финансовых организаций аналогичный механизм предусмотрен Указанием № 7219-У, которое меняет Положение № 757-П и вступает в силу с 1 января 2027 года. Оба указания зарегистрированы Минюстом 6 февраля 2026 года и официально опубликованы 17 февраля 2026 года.
Почему это важно: для организаций, которые самостоятельно разрабатывают ПО и регулярно выпускают новые версии и патчи, меняется сам подход к подтверждению его безопасности. Вместо оценки конкретной версии ПО можно будет сертифицировать процесс разработки. Это позволяет избежать повторной оценки соответствия каждого релиза — при условии, что организация и ПО подпадают под требования новой нормы.
Почему это важно: для организаций, которые самостоятельно разрабатывают ПО и регулярно выпускают новые версии и патчи, меняется сам подход к подтверждению его безопасности. Вместо оценки конкретной версии ПО можно будет сертифицировать процесс разработки. Это позволяет избежать повторной оценки соответствия каждого релиза — при условии, что организация и ПО подпадают под требования новой нормы.
Источники
▶︎ Указание № 7220-У:
https://www.garant.ru/products/ipo/prime/doc/413544268/
▶︎ Указание № 7219-У (изменения в 757-П):
https://www.garant.ru/products/ipo/prime/doc/413544252/
▶︎ Положение Банка России от 17.08.2023 № 821-П (действующее):
https://www.garant.ru/products/ipo/prime/doc/408082189/
▶︎ ГОСТ Р 56939 – 2024:
https://www.kontur-extern.ru/info/normativ/document/9/500102-zashchita-informatsii-razrabotka-bezopasnogo-programmnogo-obespecheniya-obshchie
Что изменилось
До сих пор для подтверждения безопасности прикладного ПО субъекты национальной платежной системы и НФО должны были выбирать один из двух вариантов:
1. оценка соответствия требованиям оценочного уровня доверия 4 (ОУД 4);
2. сертификация средства защиты информации по линии ФСТЭК России.
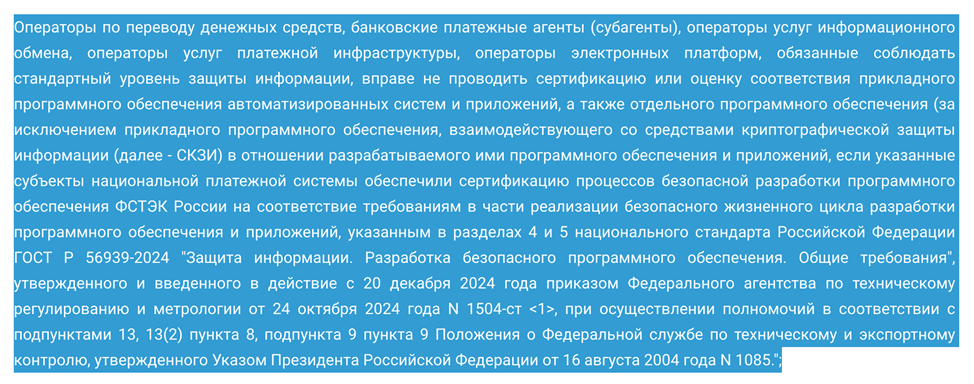
Указания № 7220-У и № 7219-У добавляют третий, более гибкий путь. Организациям, соблюдающим стандартный уровень защиты информации, а НФО по 757-П — также усиленный, разрешается не проводить сертификацию или оценку соответствия конкретного прикладного ПО при условии, что вместо этого у них есть сертификация процессов безопасной разработки программного обеспечения (РБПО).
Сертификация процессов РБПО должна быть проведена ФСТЭК России на соответствие требованиям в части реализации безопасного жизненного цикла разработки ПО и приложений, установленным разделами 4 и 5 национального стандарта ГОСТ Р 56939-2024 «Защита информации. Разработка безопасного программного обеспечения. Общие требования». Именно такое условие закреплено, в частности, в новой редакции 821-П.
* ГОСТ Р 56939-2024 действует с 20 декабря 2024 года. Стандарт устанавливает общие требования к созданию безопасного ПО и устранению выявленных недостатков, включая уязвимости. Разделы 4 и 5 посвящены общим требованиям к разработке безопасного ПО и непосредственно процессам безопасной разработки.
Какой практический эффект дают изменения
Сертифицироваться будет не конкретная версия ПО, а сам процесс разработки. В этом и заключается главное отличие от прежней схемы. ОУД 4 подтверждает соответствие конкретной версии продукта и при значимых изменениях требует повторной оценки. Сертификация РБПО подтверждает сам процесс разработки: после его сертификации новые версии и патчи можно выпускать без повторной сертификации каждого релиза — при соблюдении условий, установленных нормативными актами.
Для компаний с частыми обновлениями это особенно актуально: не требуется каждый раз заново подтверждать соответствие измененной версии ПО.
При этом новый механизм не отменяет прежние варианты. Сертификация ФСТЭК конкретного ПО и ОУД 4 остаются доступными. Организация получает альтернативу, а не обязанность переходить на РБПО.
Для кого действует новый порядок
>>> Субъекты НПС — Положение № 821-П
С 1 октября 2026 года новый порядок распространяется на субъектов национальной платежной системы (НПС), обязанных соблюдать стандартный уровень защиты информации:
• операторов по переводу денежных средств
• банковских платежных агентов (субагентов)
• операторов услуг информационного обмена
• операторов услуг платежной инфраструктуры
• операторов электронных платформ
*Именно эти категории перечислены в новой редакции пункта 1.2 Положения № 821-П.
При этом речь идет о ПО, которое организация разрабатывает самостоятельно.
>>> Субъекты НФО — Положение № 757-П
С 1 января 2027 года соответствующие изменения распространяются на некредитные финансовые организации (НФО), реализующие стандартный или усиленный уровень защиты информации, в отношении ПО, которое они разрабатывают самостоятельно.
Указание № 7219-У вступает в силу с 1 января 2027 года, за исключением отдельных положений, для которых установлен срок 1 января 2028 года.
(!) Важное исключение: ПО, взаимодействующее со СКЗИ
Новый механизм распространяется не на все прикладное ПО. Он не применяется к прикладному программному обеспечению, взаимодействующему со средствами криптографической защиты информации (СКЗИ). Для такого ПО обязательные сертификация или ОУД 4 сохраняются в прежнем виде.
Это исключение прямо предусмотрено новой редакцией 821-П: возможность не проводить сертификацию или оценку соответствия при наличии сертифицированного процесса РБПО распространяется на самостоятельно разрабатываемое ПО за исключением прикладного ПО, взаимодействующего со СКЗИ.
Когда изменения вступают в силу
Изменения в Положение № 821-П, внесенные Указанием Банка России от 28.10.2025 № 7220-У, вступают в силу 1 октября 2026 года.
Изменения в Положение № 757-П, внесенные Указанием Банка России от 28.10.2025 № 7219-У, — 1 января 2027 года, за исключением отдельных положений с иными сроками вступления в силу.
До этих дат действует прежний порядок.
Изменения в Положение № 757-П, внесенные Указанием Банка России от 28.10.2025 № 7219-У, — 1 января 2027 года, за исключением отдельных положений с иными сроками вступления в силу.
До этих дат действует прежний порядок.
FAQ
Обязательно ли переходить на сертификацию РБПО или ОУД 4 и сертификация ФСТЭК остаются доступны?
Переход необязателен. Указание добавляет альтернативу, а не отменяет прежние варианты. Организация по-прежнему может использовать сертификацию конкретного ПО или оценку соответствия ОУД 4 либо, если выполняются установленные условия, перейти к сертификации процесса РБПО.
Что выгоднее: ОУД 4 или сертификация процессов РБПО?
ОУД 4 подтверждает соответствие конкретной версии продукта и требует повторной оценки при значимых изменениях. Сертификация РБПО подтверждает сам процесс разработки: пройдя её один раз, организация может выпускать новые версии и патчи без повторной сертификации каждого релиза, что особенно актуально для команд с частыми обновлениями.
На какое ПО распространяется новый порядок?
На прикладное ПО автоматизированных систем и приложений, а также на отдельное ПО, которое организация разрабатывает сама, за исключением ПО, взаимодействующего со СКЗИ. Для последнего сертификация или ОУД 4 остаются обязательными.
А если у организации усиленный уровень защиты, а не стандартный?
Зависит от положения. В 821-П норма прямо адресована субъектам НПС со стандартным уровнем защиты, на усиленный уровень льгота формально не распространяется — этот момент стоит уточнять применительно к конкретной организации. В 757-П круг шире: льготой могут воспользоваться НФО как со стандартным, так и с усиленным уровнем защиты информации.
С какого момента можно применять новый порядок?
Формально — с даты вступления в силу соответствующего указания (для 821-П — это 1 октября 2026 года, для НФО по 757-П — 1 января 2027 года). До этих дат действует прежний порядок, то есть сертификация ФСТЭК или ОУД 4.
Что делать сейчас?
Для субъектов НПС новая норма уже действует, у НФО есть время до 1 января 2027 года. В обоих случаях имеет смысл заранее оценить, соответствует ли текущий процесс разработки требованиям ГОСТ Р 56939 (разделы 4 и 5), и спланировать сертификацию РБПО, если компания планирует отказаться от ОУД 4 — сама сертификация процесса требует времени на подготовку и прохождение.
Фрагмент из Указания Банка России от 28.10.2025 №7220-У
05.10.2026
Остались вопросы?
Оставьте свои контактные данные, чтобы мы могли связаться с вами для дальнейших шагов.