Мониторинг и реагирование
Защита от утечек и взломов
Защита бренда и репутации
Аудит и оценка рисков
Аудит • Киберчекап • Стратегия ИБ • Оценка и управление рисками
Пентесты инфраструктуры
Внешний периметр • Внутренний периметр • Wi-Fi
Социотехнический пентест
Оценка уровня осведомленности сотрудников правилами ИБ
Пентесты цифровых продуктов
Сайт • Веб-приложения • Мобильные приложения • Анализ исходного кода
Системы менеджмента ISO
Проектирование и внедрение: 27001, 27701, 22301, 20000, 42001
Аутсорсинг ИБ
vCISO • vDPO • vCompliance • vКИИ • Подписка на ИБ • Vulnerability mgmt
Безопасность ИИ
Оценка зрелости и рисков • LLMSecOps • Red Teaming LLM • ISO 42001
Безопасность разработки
Анализ угроз • Анализ кода • Внедрение и сертификация процессов
Повышение осведомленности
Платформа Security Awareness • Учебный фишинг • Разработка курсов на заказ
Защита АСУ ТП
Категорирование • Проектирование • Внедрение • Испытания
Требования Банка России
Комплаенс для банков • 716-П, 833-П, 850-П, 851-П, SWIFT CSCF, ГОСТ 57580
Защита ГИС
Оценка зрелости • Проектирование • Аттестация • СМЭВ
Защита объектов КИИ
Категорирование • Проектирование • Внедрение • Испытания
Персональные данные
Аудит 152-ФЗ • Моделирование угроз • ТЗ/ТП СЗПДн • Оценка эффективности
Защита от утечек данных DLP
DRP-сервис
Защита бренда и обнаружение цифровых угроз • Облачный сервис
SOC
Центр мониторинга и реагирования на инциденты ИБ
CYBERID
Комплексная защита данных, репутации и цифровых активов топ-менеджмента
Защита устройств и серверов
EPP • EDR • XDR • Sandbox и AntiAPT
Сетевая защита
NGFW • VPN • Proxy NAC NTA Криптошлюзы и криптокоммутаторы
Защита доступа и учётных записей
MFA • PAM • IDM
Аудит и консалтинг

Получить консультацию
Оставьте ваши данные и мы с вами свяжемся!
Кибербезопасность фармацевтики: защита КИИ, исследовательских данных и ИИ-систем
В середине октября 2026 года в Москве прошёл День технологий «Фарма 2026: ИТ-суверенитет в эпоху ИИ». Эксперты Infosecurity (ГК Softline) Александр Метальников и Евгений Завричко выступили с докладами о требованиях к критической информационной инфраструктуре и безопасности применения ИИ в фармацевтике.
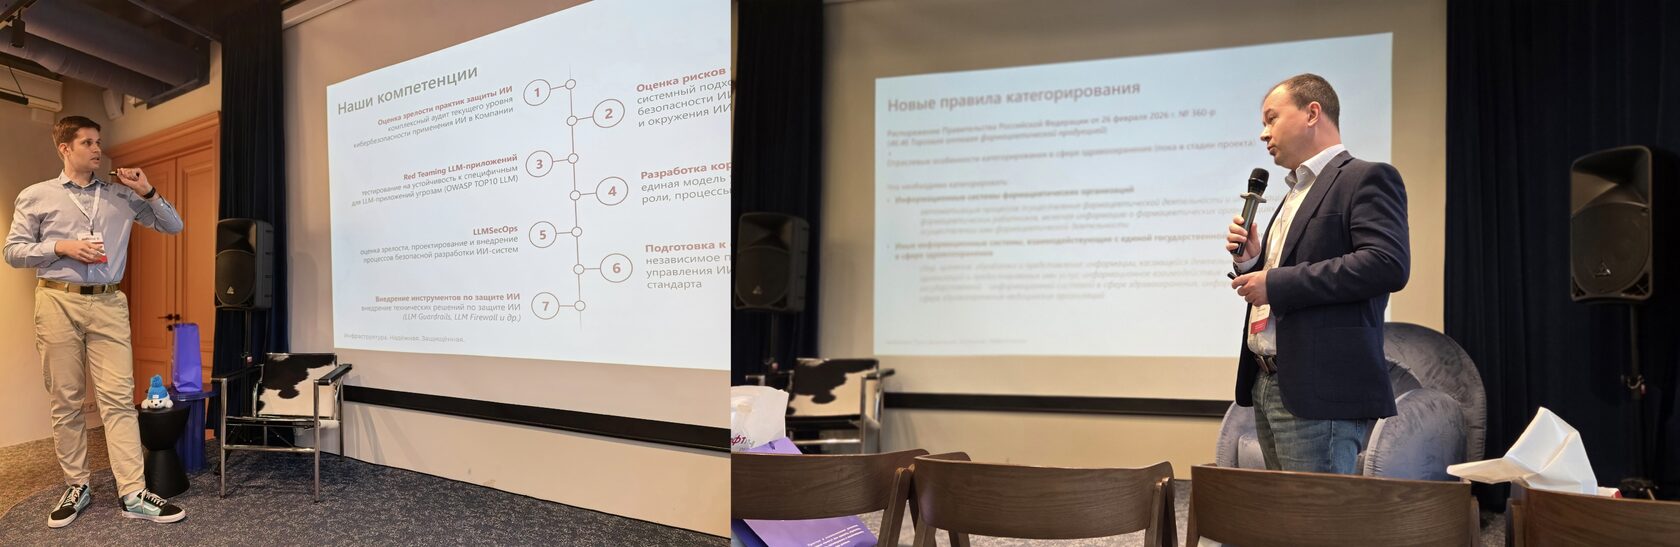
Евгений Завричко (слева), Александр Метальников (справа)
В статье собрали ключевые тезисы для компаний, которые разрабатывают, производят и поставляют лекарственные препараты.
КИИ в фарме: проверить, какие системы подлежат категорированию
В перечне типовых отраслевых объектов КИИ, утверждённом распоряжением Правительства РФ № 360-р, выделены информационные системы фармацевтических организаций и системы, взаимодействующие с ЕГИСЗ. В числе соответствующих видов деятельности указана оптовая торговля фармацевтической продукцией — ОКВЭД 46.46.
Для компании это повод проверить состав объектов КИИ и корректность категорирования. При оценке значимости необходимо учитывать взаимосвязи систем, сценарии кибератак и масштаб их последствий. Разделение объекта на небольшие подсистемы или исключение систем на стадии разработки может исказить оценку.В перечне
Для компании это повод проверить состав объектов КИИ и корректность категорирования. При оценке значимости необходимо учитывать взаимосвязи систем, сценарии кибератак и масштаб их последствий. Разделение объекта на небольшие подсистемы или исключение систем на стадии разработки может исказить оценку.В перечне
С марта 2027 года — регулярная оценка защищённости значимых объектов КИИ
Для фармкомпаний со значимыми объектами КИИ появляется конкретная задача: с 1 марта 2027 года рассчитывать показатель защищённости Кзи не реже раза в полгода, а показатель зрелости Узи — не реже раза в три года. Результаты оценки Кзи необходимо направлять во ФСТЭК России в течение пяти рабочих дней после расчёта.
Подготовка включает проверку технических мер и процессов ИБ: управления доступом и уязвимостями, мониторинга, реагирования и резервного копирования. Такая оценка помогает определить, какие пробелы в защите нужно устранить в первую очередь.
Подготовка включает проверку технических мер и процессов ИБ: управления доступом и уязвимостями, мониторинга, реагирования и резервного копирования. Такая оценка помогает определить, какие пробелы в защите нужно устранить в первую очередь.
Защита КИИ: от модели угроз до внедрения средств безопасности
После категорирования необходимо разработать модель угроз и документацию, спроектировать и внедрить систему защиты, организовать взаимодействие с ГосСОПКА.
В плане развития инфраструктуры также нужно учитывать переход на доверенные программно-аппаратные комплексы и задачи импортозамещения ПО.
В плане развития инфраструктуры также нужно учитывать переход на доверенные программно-аппаратные комплексы и задачи импортозамещения ПО.
ИИ в разработке лекарств и производстве: защищать данные и процессы
Разработка лекарств, анализ доклинических исследований, прогнозирование состояния оборудования, контроль продукции и упаковки, планирование запасов — сценарии применения ИИ в фармацевтике охватывают весь путь от разработки препарата до поставки.
Для каждого сценария важно определить, какие данные использует модель, с какими системами взаимодействует, какие риски использования систем ИИ существуют. На этой основе формируются требования к защите и распределяется ответственность между бизнесом, ИТ и ИБ.
Для каждого сценария важно определить, какие данные использует модель, с какими системами взаимодействует, какие риски использования систем ИИ существуют. На этой основе формируются требования к защите и распределяется ответственность между бизнесом, ИТ и ИБ.
Теневой ИИ: важно знать, куда уходят данные
Когда сотрудники пользуются нейросетями без согласованных правил, они могут отправить во внешний сервис фрагменты исследовательских данных, производственной документации или внутреннего кода. В запрос случайно могут попасть и конфиденциальные сведения. Например, настройки систем или ключи доступа. Кроме того, код, предложенный нейросетью, может содержать ошибки или уязвимости, поэтому его нужно проверять перед запуском. Как именно сервис хранит и использует отправленные данные, зависит от его условий и настроек.
Чтобы снизить риск, компании важно понимать, какими ИИ-сервисами пользуются сотрудники, ясно объяснить, какие данные туда можно отправлять, и предложить одобренные альтернативы. Также полезны обучение сотрудников и обязательная проверка сгенерированного кода.
Чтобы снизить риск, компании важно понимать, какими ИИ-сервисами пользуются сотрудники, ясно объяснить, какие данные туда можно отправлять, и предложить одобренные альтернативы. Также полезны обучение сотрудников и обязательная проверка сгенерированного кода.
ИИ-агенты: давать только нужный доступ
ИИ-агент может не только отвечать на вопросы, но и обращаться к корпоративным приложениям, данным и инструментам. Если ему выдали слишком широкие права или разрешили действовать без контроля, ошибочный ответ или вредоносная инструкция могут привести к нежелательным действиям. Поэтому доступ агента стоит ограничивать необходимым минимумом, а важные операции – например, изменение данных или запуск кода – подтверждать отдельно.
Использование СЗИ: панацея ли?
LLM Firewall, AI Gateway и другие защитные механизмы могут помочь контролировать взаимодействие с моделью, но их возможности зависят от того, как они настроены и какие запросы проходят через них. Они не заменяют контроль доступа в самих приложениях и проверку действий агента. Поэтому защиту стоит дополнять оценкой рисков и практическими испытаниями: проверять, как модель, агент и приложение ведут себя при ошибках и попытках обойти ограничения.
Как помогает Infosecurity
Infosecurity выполняет категорирование и комплекс работ по защите КИИ, оценивает защищённость и зрелость процессов ИБ.
В области ИИ — анализируем риски, разрабатываем корпоративные правила управления, проводим Red Teaming LLM-приложений и внедряем средства защиты.
Начать работу можно с оценки текущего состояния: определить, какие требования применимы к вашей компании и какие меры необходимы для защиты её систем и данных.
Нужна помощь экспертов? Оставьте заявку
Автор:
Остались вопросы?
Оставьте свои контактные данные, чтобы мы могли связаться с вами для дальнейших шагов.
Получайте новости из мира кибербезопасности, полезные материалы и специальные предложения для бизнеса. Отправляем только актуальную информацию — без лишних писем.
Оставайтесь на шаг впереди

Дайджесты
Акции
Чек-листы
Памятки
Новые услуги