Мониторинг и реагирование
Защита от утечек и взломов
Защита бренда и репутации
Аудит и оценка рисков
Аудит • Киберчекап • Стратегия ИБ • Оценка и управление рисками
Пентесты инфраструктуры
Внешний периметр • Внутренний периметр • Wi-Fi
Социотехнический пентест
Оценка уровня осведомленности сотрудников правилами ИБ
Пентесты цифровых продуктов
Сайт • Веб-приложения • Мобильные приложения • Анализ исходного кода
Системы менеджмента ISO
Проектирование и внедрение: 27001, 27701, 22301, 20000, 42001
Аутсорсинг ИБ
vCISO • vDPO • vCompliance • vКИИ • Подписка на ИБ • Vulnerability mgmt
Безопасность ИИ
Оценка зрелости и рисков • LLMSecOps • Red Teaming LLM
Безопасность разработки
Анализ угроз • Анализ кода • Внедрение и сертификация процессов
Повышение осведомленности
Платформа Security Awareness • Учебный фишинг • Разработка курсов на заказ
Защита АСУ ТП
Категорирование • Проектирование • Внедрение • Испытания
Требования Банка России
Комплаенс для банков • 716-П, 833-П, 850-П, 851-П, SWIFT CSCF, ГОСТ 57580
Защита ГИС
Оценка зрелости • Проектирование • Аттестация • СМЭВ
Защита объектов КИИ
Категорирование • Проектирование • Внедрение • Испытания
Персональные данные
Аудит 152-ФЗ • Моделирование угроз • ТЗ/ТП СЗПДн • Оценка эффективности
Защита от утечек данных DLP
DRP-сервис
Защита бренда и обнаружение цифровых угроз • Облачный сервис
SOC
Центр мониторинга и реагирования на инциденты ИБ
CYBERID
Комплексная защита данных, репутации и цифровых активов топ-менеджмента
Защита устройств и серверов
EPP • EDR • XDR • Sandbox и AntiAPT
Сетевая защита
NGFW • VPN • Proxy NAC NTA Криптошлюзы и криптокоммутаторы
Защита доступа и учётных записей
MFA • PAM • IDM
Аудит и консалтинг

Получить консультацию
Оставьте ваши данные и мы с вами свяжемся!
Infosecurity на форуме TIME: как оценить эффективность инвестиций в кибербезопасность
15–16 октября 2026 года в Казани прошёл Российско-Индийский бизнес-форум «TIME», посвящённый развитию деловых связей между странами и их технологическому сотрудничеству. На мероприятии выступила Елизавета Маркова, руководитель отдела риск-менеджмента кибербезопасности Infosecurity (ГК Softline). Она посвятила доклад оценке рисков и окупаемости вложений в информационную безопасность.
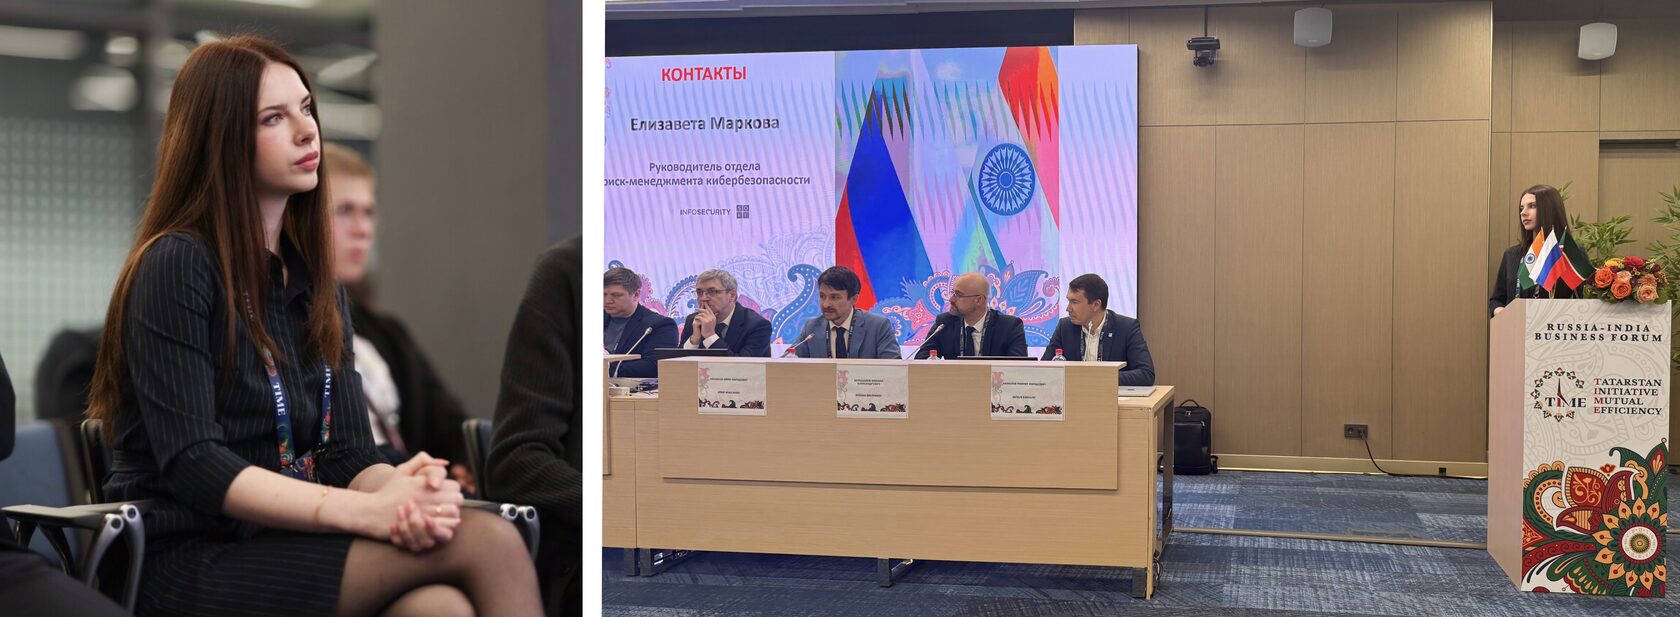
«Для нас участие в форуме “ TIME“ — возможность обсудить кибербезопасность с представителями бизнеса. На такой площадке важно показать, как решения по ИБ связаны с непрерывностью работы компании и её финансовыми результатами», — прокомментировала Елизавета Маркова.
Рассказываем подробнее о подходах, которые Елизавета представила на форуме: как оценивать риски, обосновывать вложения в защиту и планировать команду ИБ с учётом задач бизнеса.
Приоритеты защиты определяют риски бизнеса
Оценка рисков помогает связать возможные инциденты — утечки, подмену данных или остановку систем — с финансовыми и репутационными последствиями для бизнеса. На этой основе компания формирует дорожную карту развития ИБ и направляет бюджет на наиболее значимые задачи.
Средства защиты требуют выстроенных процессов
Закупки решений недостаточно: необходимо определить ответственность, наладить управление доступом и уязвимостями, реагирование на инциденты и контроль эффективности. Планомерное развитие защиты помогает избежать лишних расходов на поспешное внедрение после инцидента.
ROSI помогает обосновать новые вложения
Показатель окупаемости инвестиций в безопасность позволяет сопоставить стоимость защитных мер с ожидаемым снижением потерь. Это помогает сравнивать мероприятия и определять очерёдность их реализации.
Эффект действующей защиты можно выразить в деньгах
На основе статистики событий из SOC и сценариев атак можно рассчитать, какой ущерб мог бы возникнуть, если бы действующие меры защиты не предотвратили инцидент. Такая оценка помогает обосновать экономический эффект уже работающей системы ИБ.
Команду ИБ нужно планировать под задачи компании
Численность команды и необходимые компетенции определяют с учётом специфики бизнеса, критичных процессов, ИТ-инфраструктуры и зрелости ИБ. Кадровый дизайн помогает обосновать потребность в сотрудниках и выявить перегрузку или избыточность отдельных функций.
Киберустойчивость — главный ориентир
Пока ИТ-инфраструктура простаивает, бизнес теряет деньги. Поэтому при планировании ИБ важно учитывать способность компании противостоять атакам и восстанавливать работу после инцидентов. Бюджет и план мероприятий необходимо корректировать по мере изменения рисков и приоритетов бизнеса.
Эксперты Infosecurity помогут оценить киберриски вашей компании, определить приоритетные меры защиты и сформировать дорожную карту развития ИБ — с обоснованием необходимых вложений и учётом задач бизнеса и доступных ресурсов.
Автор:
Остались вопросы?
Оставьте свои контактные данные, чтобы мы могли связаться с вами для дальнейших шагов.