
В связи с этим многие российские компании стали задумываться о внедрении SOC (Security Operation Center). Потому как известно, что реализация ситуационного центра управления информационной безопасностью позволит не только контролировать все события, происходящие в информационных системах, но и обеспечить своевременное реагирование на инциденты информационной безопасности (ИБ), а также предотвращение их в будущем.
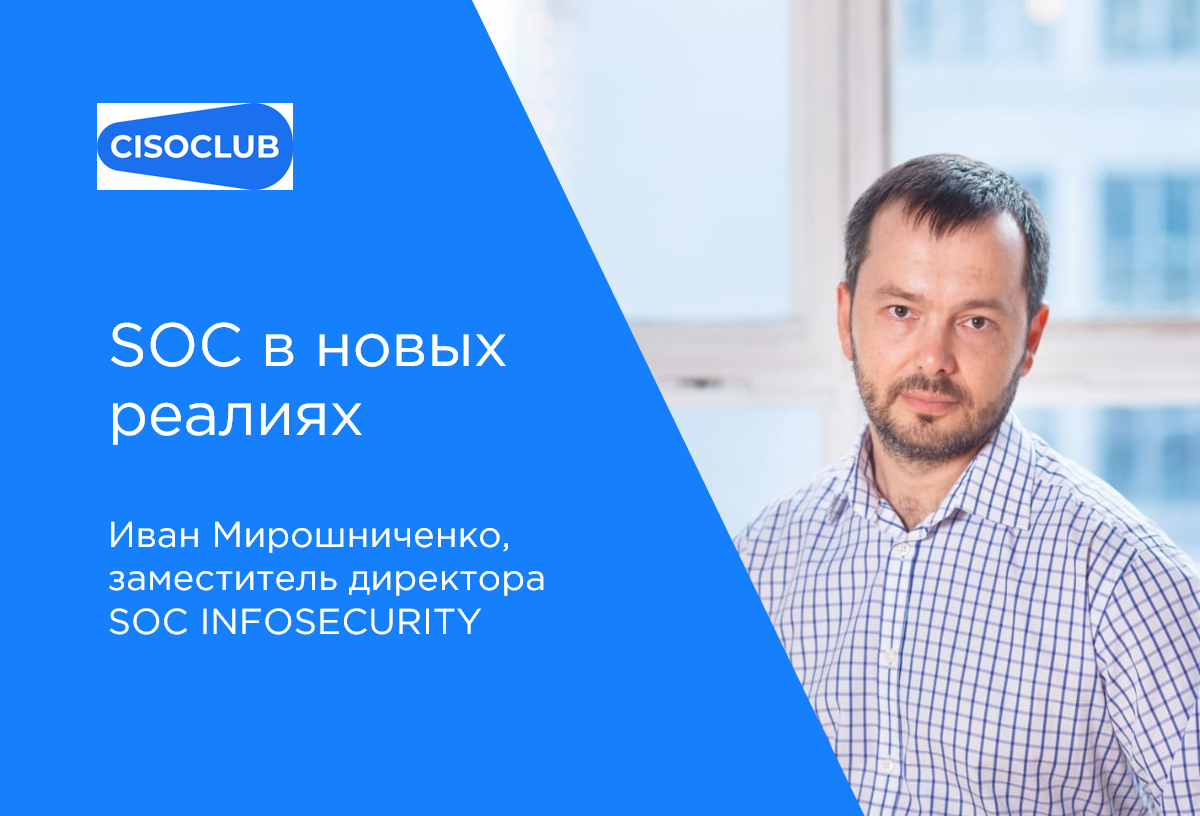
На 15-16 ноября 2022 года запланировано проведение ежегодного мероприятия SOC-ФОРУМ 2022, темой которого станет «Практика противодействия кибератакам и построения центров мониторинга ИБ». В преддверии этого события редакция CISOCLUB пообщалась с экспертами отрасли ИБ, в частности, с заместителем директора SOC Infosecurity Иваном Мирошниченко:
Как отразился уход западных вендоров на деятельности SOC-ов?
«Разумеется, мы ощущаем непосредственно на себе потребность клиентов в импортозамещении. Мы все чаще видим компании, которые переходят с зарубежных SIEM на отечественные решения в основе SOC. При этом многие приходят и к осознанию, что “тянуть на себе” все функции SOC затратно и утомительно. Сегодняшняя ситуация сама подталкивает наших потенциальных клиентов к модели SOCaaS – можно быстро и относительно недорого сделать первый шаг на пути импортозамещения, а, может, этим и ограничиться. А если нет, то далее внедряем отечественный сертифицированный SIEM и уже в процессе оказания сервиса имплементируем необходимый заказчику контент при том, что эксплуатацию, мониторинг и реагирование все еще осуществляет наша команда. Финальный шаг, до которого доходят совсем немногие – перенос IRP на сторону клиента и передача ему всех функций SOC. Но даже в этом случае нас, как правило, просят оставить как сервис 3-ю линию, в которая, в том числе, делает форензику – нужных специалистов для этого найти все сложнее».Какие услуги набирают наибольшую популярность в современных центрах кибербезопасности?
«Если еще три года назад мы видели некоторое недоверие к автоматическому реагированию, то последние два года интерес к нему со стороны клиентов нашего SOC только растет. Причем речь может идти как о реагировании на уровне EDR или СЗИ на стороне нашего клиента, что уже не редкость и поддерживается многими вендорами систем SOC, так и о реагировании на уровне сторонних сервисов ИБ. Приведу пример одного из самых востребованных у нас автоматических сценариев: при обнаруженной SOC удачной попытке брутфорса учетной записи пользователя, эта учетка автоматически блокируется. Но самое интересное происходит далее – соответствующему пользователю автоматически назначается курс Awareness в рамках другого нашего сервиса, и уже в SOC контролируется его прохождение и дальнейшее поведение пользователя по результатам. Именно это направление автоматизации мы видим самым перспективным для нашего сервиса SOC».Страхование киберрисков актуально для клиентов SOC?
«Страхование киберрисков актуально для клиентов SOC, также как актуально для клиентов любых других сервисов информационной безопасности. Но, как мы считаем, в данном вопросе главное не понадеяться на то, что вне зависимости от эффективности SOC отрицательные последствия инцидента компенсирует страховщик – во многих случаях это просто невозможно. Или представьте себе, что речь идет о КИИ или ЗОКИИ, жизни людей, или, например, государственной тайне».Как выбирать и сравнить поставщиков SOC?
«Недавно мы провели исследование среди наших клиентов и выяснили, какие факторы повлияли на выбор нас в качестве поставщика сервиса SOC. Результаты были следующими: 85% опрошенных сообщили, что главным критерием выбора являлась экспертность сотрудников SOC. Данная экспертность выявлялась на этапе пилота и проявлялась в качестве консультаций при внедрении сервиса и реагировании на инциденты ИБ. 73% опрошенным было важно оперативно получать консультации без лишних проволочек на этапе эскалации. примерно половина опрошенных заявили, что для них важнейшую роль при выборе сыграли рекомендации коллег по индустрии».https://cisoclub.ru/soc-security-operation-center-2022/