Мониторинг и реагирование
Защита от утечек и взломов
Защита бренда и репутации
Аудит и оценка рисков
Аудит • Киберчекап • Стратегия ИБ • Оценка и управление рисками
Пентесты инфраструктуры
Внешний периметр • Внутренний периметр • Wi-Fi
Социотехнический пентест
Оценка уровня осведомленности сотрудников правилами ИБ
Пентесты цифровых продуктов
Сайт • Веб-приложения • Мобильные приложения • Анализ исходного кода
Системы менеджмента ISO
Проектирование и внедрение: 27001, 27701, 22301, 20000, 42001
Аутсорсинг ИБ
vCISO • vDPO • vCompliance • vКИИ • Подписка на ИБ • Vulnerability mgmt
Безопасность ИИ
Оценка зрелости и рисков • LLMSecOps • Red Teaming LLM
Безопасность разработки
Анализ угроз • Анализ кода • Внедрение и сертификация процессов
Повышение осведомленности
Платформа Security Awareness • Учебный фишинг • Разработка курсов на заказ
Защита АСУ ТП
Категорирование • Проектирование • Внедрение • Испытания
Требования Банка России
Комплаенс для банков • 716-П, 833-П, 850-П, 851-П, SWIFT CSCF, ГОСТ 57580
Защита ГИС
Оценка зрелости • Проектирование • Аттестация • СМЭВ
Защита объектов КИИ
Категорирование • Проектирование • Внедрение • Испытания
Персональные данные
Аудит 152-ФЗ • Моделирование угроз • ТЗ/ТП СЗПДн • Оценка эффективности
Защита от утечек данных DLP
DRP-сервис
Защита бренда и обнаружение цифровых угроз • Облачный сервис
SOC
Центр мониторинга и реагирования на инциденты ИБ
CYBERID
Комплексная защита данных, репутации и цифровых активов топ-менеджмента
Защита устройств и серверов
EPP • EDR • XDR • Sandbox и AntiAPT
Сетевая защита
NGFW • VPN • Proxy NAC NTA Криптошлюзы и криптокоммутаторы
Защита доступа и учётных записей
MFA • PAM • IDM
Аудит и консалтинг

Получить консультацию
Оставьте ваши данные и мы с вами свяжемся!
21.10.2027
Как выстроить стратегию управления доступом - IDM
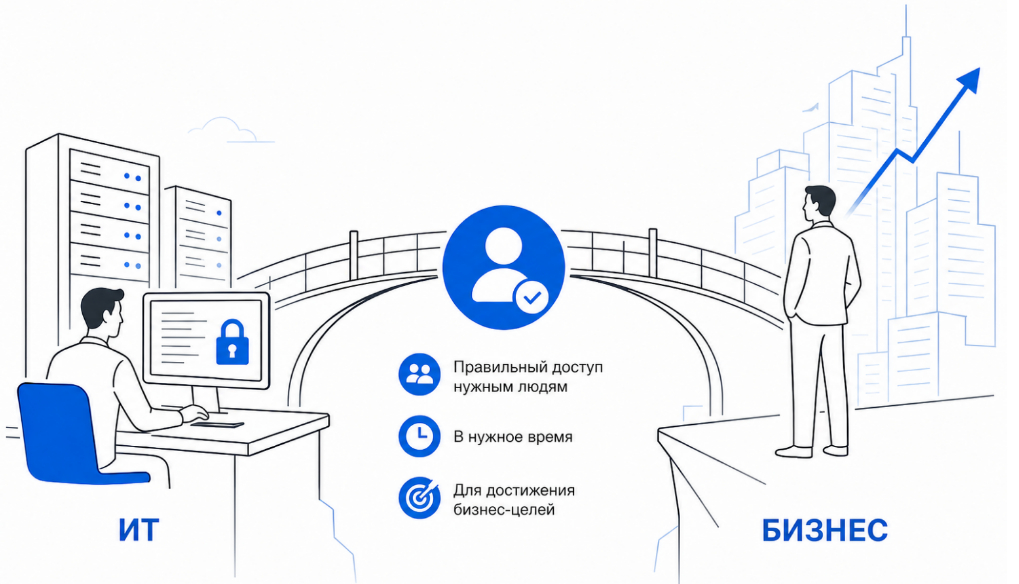
Когда в компании заходит речь о внедрении IDM/IAM/IGA, руководство часто реагирует одинаково: «Это ИТ-история, пусть ИТ-специалисты разбираются». Именно эта установка губит большинство проектов или превращает их в дорогие технические решения, которые не имеют бизнес-ценности.
Анастасия Павлова
Консультант отдела методологии и практик управления кибербезопасностью Infosecurity
"На самом деле IDM – про деньги, риски и репутацию. Про то, кто и к каким данным имеет доступ, почему и что происходит при увольнении. Это про соответствие требованиям регуляторов, защиту данных и операционную эффективность. ИТ здесь – инструмент, а не цель", - Анастасия Павлова, консультант отдела методологии и практик управления кибербезопасностью Infosecurity.
Почему IDM – это стратегический вопрос
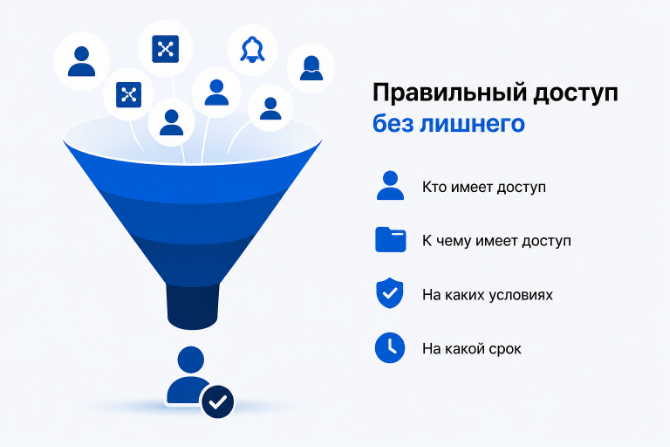
IDM/IAM/IGA охватывает весь жизненный цикл учётных записей, права доступа и регулярный аудит их обоснованности. Это стратегия, а не техника, потому что за каждым правом доступа стоит бизнес-решение:
Каждое из этих решений – не техническое, а организационное. Если бизнес в них не участвует, система управления доступом превращается в хаос.
- Финансовый директор должен видеть отчёты о прибылях, но не иметь возможности редактировать первичные документы.
- Менеджер по продажам работает только со своими клиентами, а не со всей базой компании.
- Подрядчик получает временный доступ и теряет его после завершения контракта.
Каждое из этих решений – не техническое, а организационное. Если бизнес в них не участвует, система управления доступом превращается в хаос.
Цена бесконтрольного доступа
Более 40% компаний сталкиваются с тем, что доступ уволенных сотрудников сохраняется из-за разрыва между HR и ИТ, и именно эти учётные записи становятся главной точкой входа для кибератак. При этом средняя стоимость одного инцидента утечки данных в мире превышает 4 миллиона долларов.
Но финансовые потери – вершина айсберга. Среди скрытых издержек:
Но финансовые потери – вершина айсберга. Среди скрытых издержек:
- Операционные затраты. Без автоматизации ИТ-служба тратит десятки часов в месяц на ручное создание учётных записей, назначение прав и обработку заявок.
- Compliance-риски. Требования ФСТЭК, ГОСТ, GDPR требуют доказательств контроля доступа. Их отсутствие грозит штрафами и проверками.
- Репутационные потери. Утечка данных из-за того, что уволенный сотрудник сохранил доступ – это не ИТ-инцидент. Это кризис доверия.
Три уровня зрелости управления доступом
Прежде чем строить стратегию, необходимо честно оценить, где ваша компания сейчас находится.
Уровень 1: Хаос. Права выдаются по запросу, без формальных процессов. Нет ясной картины, кому что разрешено. После увольнения учётные записи остаются активными неделями и месяцами. ИТ-служба завалена ручными задачами.
Уровень 2: Базовый контроль. Есть формальные процессы согласования, но они ручные и бумажные. Аудиты проводятся нерегулярно. Единой системы управления доступом нет – каждая информационная система управляется отдельно.
Уровень 3: Зрелое управление. Жизненный цикл учётных записей автоматизирован. Права назначаются на основе ролей (RBAC) или атрибутов (ABAC). Аудиты регулярные и автоматизированы. Бизнес-владельцы участвуют в согласовании прав.
Большинство компаний находятся между первым и вторым уровнями. Стратегическая цель – осознанно двигаться к третьему.
Как выстроить стратегию: пять ключевых шагов
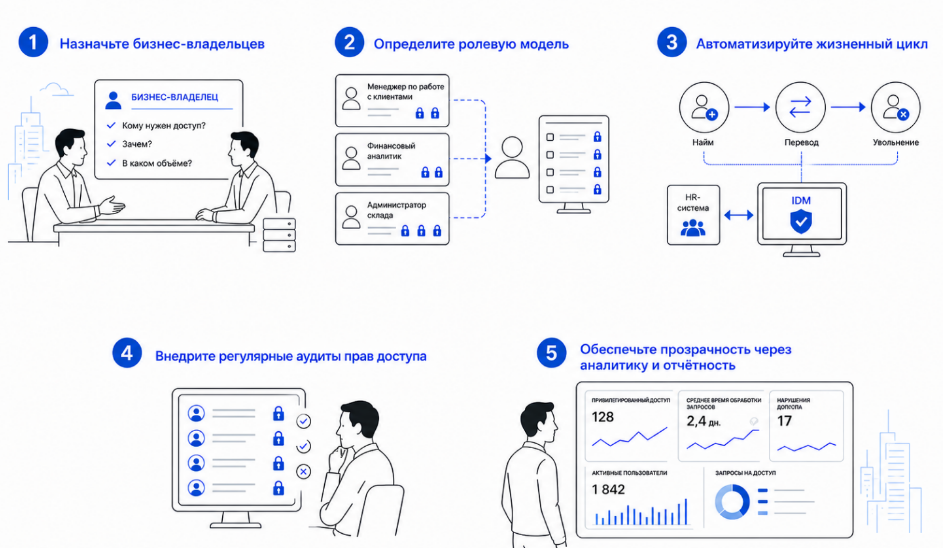
1. Начните с бизнес-владельцев. Назначьте бизнес-владельцев для каждой информационной системы. Именно они должны определять: кому нужен доступ, зачем и в каком объёме. Вместо «дайте нам права, потому что нам нужно» появляется обоснование: «этот сотрудник выполняет функцию X, для которой нужен доступ Y к системе Z». Бизнес-владелец отвечает за актуальность прав и участвует в их периодическом пересмотре.
2. Определите ролевую модель
Ролевая модель – сердце IDM-стратегии. Вместо индивидуальных прав каждому сотруднику вы описываете роли («менеджер по работе с клиентами», «финансовый аналитик», «администратор склада») и определяете набор прав для каждой. При смене должности права меняются автоматически. Новый сотрудник получает всё необходимое сразу. Это экономит время и снижает риск ошибок.
3. Автоматизируйте жизненный цикл
Найм, перевод и увольнение – три события, требующие автоматизации. Именно в эти моменты возникает больше всего проблем с доступом. Интеграция IDM с HR-системой даёт автоматическую синхронизацию: новый сотрудник в HR – автоматическое создание учётной записи и назначение прав по роли. Увольнение – мгновенная блокировка всех доступов. Перевод – пересмотр прав согласно новой роли.
4. Внедрите регулярные аудиты прав доступа
Даже идеальная система со временем обрастает избыточными правами: роли меняются, а доступы остаются. Регулярные аудиты – это механизм очистки системы. Проводите аудит минимум раз в год для пользовательских учётных записей и раз в квартал для привилегированных. Бизнес-владельцы подтверждают или отзывают каждое право. IDM-система автоматически исполняет решения.
5. Обеспечьте прозрачность через аналитику и отчётность
Стратегия работает, когда руководство видит реальную картину. Современные IDM-решения дают дашборды и отчёты: сколько пользователей имеют привилегированный доступ, как долго обрабатываются запросы, сколько нарушений зафиксировано.
Эта прозрачность – инструмент управленческого контроля, а не ИТ-метрика.
Роль бизнеса: что должно измениться в культуре
Технически IDM можно внедрить за несколько месяцев. Культурно – это работа на годы. Управление доступом должно стать обязанностью бизнеса, а не привилегией ИТ. Руководители подразделений несут ответственность за права своих сотрудников. HR понимает: данные об изменениях в штате нужно передавать оперативно. Безопасность воспринимается не как барьер, а как часть рабочего процесса.
Без этого культурного сдвига даже самая дорогая IDM-система останется красивой игрушкой для ИТ-отдела.
Без этого культурного сдвига даже самая дорогая IDM-система останется красивой игрушкой для ИТ-отдела.
IDM – это не про Active Directory
IDM – это про контроль доступа к активам, данным и деньгам. Про управляемые риски и предсказуемые процессы. Про культуру, где каждое право доступа обосновано, подтверждено и актуально.
Компании, которые это понимают, получают не просто защищённую инфраструктуру, а конкурентное преимущество: быстрый онбординг сотрудников, прозрачность для регуляторов и минимизацию потерь. А те, кто продолжает считать IDM «ИТ-задачей», платят за это снова и снова – утечками, штрафами и репутационным ущербом.
Компании, которые это понимают, получают не просто защищённую инфраструктуру, а конкурентное преимущество: быстрый онбординг сотрудников, прозрачность для регуляторов и минимизацию потерь. А те, кто продолжает считать IDM «ИТ-задачей», платят за это снова и снова – утечками, штрафами и репутационным ущербом.
FAQ
1. Как убедить топ-менеджмент, что IDM – это бизнес-задача, а не ИТ-проект?
Посчитайте деньги. Оцените, сколько часов ИТ тратит на ручные операции, переведите в зарплату. Прибавьте потенциальные штрафы за нарушения и среднюю стоимость утечки для вашей отрасли.
2. С чего начать, если бюджет минимален?
Не покупайте дорогую систему сразу. Начните с инвентаризации прав – кто и к чему имеет доступ. Назначьте бизнес-владельцев и введите ручные аудиты. Автоматизируйте только самое критичное, например, блокировку доступа при увольнении. Это даст быстрый эффект и позволит накопить аргументы для бюджета.
3. Как часто пересматривать роли и права?
Роли пересматривайте при изменении бизнес-процессов, но не реже раза в год. Аудит обычных прав доступа производится раз в год, привилегированных – раз в квартал. В зрелых системах аудит можно сделать непрерывным с помощью автоматических проверок.
Остались вопросы?
Оставьте свои контактные данные, чтобы мы могли связаться с вами для дальнейших шагов.