Мониторинг и реагирование
Защита от утечек и взломов
Защита бренда и репутации
Аудит и оценка рисков
Аудит • Киберчекап • Стратегия ИБ • Оценка и управление рисками
Пентесты инфраструктуры
Внешний периметр • Внутренний периметр • Wi-Fi
Социотехнический пентест
Оценка уровня осведомленности сотрудников правилами ИБ
Пентесты цифровых продуктов
Сайт • Веб-приложения • Мобильные приложения • Анализ исходного кода
Системы менеджмента ISO
Проектирование и внедрение: 27001, 27701, 22301, 20000, 42001
Аутсорсинг ИБ
vCISO • vDPO • vCompliance • vКИИ • Подписка на ИБ • Vulnerability mgmt
Безопасность ИИ
Оценка зрелости и рисков • LLMSecOps • Red Teaming LLM • ISO 42001
Безопасность разработки
Анализ угроз • Анализ кода • Внедрение и сертификация процессов
Повышение осведомленности
Платформа Security Awareness • Учебный фишинг • Разработка курсов на заказ
Защита АСУ ТП
Категорирование • Проектирование • Внедрение • Испытания
Требования Банка России
Комплаенс для банков • 716-П, 833-П, 850-П, 851-П, SWIFT CSCF, ГОСТ 57580
Защита ГИС
Оценка зрелости • Проектирование • Аттестация • СМЭВ
Защита объектов КИИ
Категорирование • Проектирование • Внедрение • Испытания
Персональные данные
Аудит 152-ФЗ • Моделирование угроз • ТЗ/ТП СЗПДн • Оценка эффективности
Защита от утечек данных DLP
DRP-сервис
Защита бренда и обнаружение цифровых угроз • Облачный сервис
SOC
Центр мониторинга и реагирования на инциденты ИБ
CYBERID
Комплексная защита данных, репутации и цифровых активов топ-менеджмента
Защита устройств и серверов
EPP • EDR • XDR • Sandbox и AntiAPT
Сетевая защита
NGFW • VPN • Proxy NAC NTA Криптошлюзы и криптокоммутаторы
Защита доступа и учётных записей
MFA • PAM • IDM
Аудит и консалтинг

Получить консультацию
Оставьте ваши данные и мы с вами свяжемся!


10.11.2026
Этапы подготовки к сертификации ISO/IEC 42001
ISO/IEC 42001 – это первый в мире международный стандарт, который определяет требования к созданию, внедрению, поддержанию в рабочем состоянии и постоянному улучшению системы менеджмента искусственного интеллекта (Artificial Intelligence Management System, AIMS). Он предназначен для организаций, предоставляющих или использующих продукты или услуги на основе искусственного интеллекта, обеспечивая ответственную разработку и использование систем ИИ.
Анна Заболотская
Старший консультант отдела менеджмента кибербезопасности Infosecurity
Содержание
- Что такое ISO/IEC 42001?
- Структура ISO/IEC 42001
- Этапы подготовки к сертификации
- Этап 1. Обследование и определение области сертификации
- Этап 2. Анализ рисков и оценка воздействия ИИ
- Этап 3. Формализация системы управления ИИ
- Этап 4. Внедрение процессов СУИИ
- Этап 5. Прохождение сертификационного аудита
- Сертификация – часть непрерывного цикла улучшений
- Читайте также
Что такое ISO/IEC 42001?
ISO/IEC 42001 – это первый в мире международный стандарт, который определяет требования к созданию, внедрению, поддержанию в рабочем состоянии и постоянному улучшению системы менеджмента искусственного интеллекта (Artificial Intelligence Management System, AIMS). Он предназначен для организаций, предоставляющих или использующих продукты или услуги на основе искусственного интеллекта, обеспечивая ответственную разработку и использование систем ИИ.
Стандарт рассматривает уникальные проблемы, которые создает ИИ, такие как этические аспекты, прозрачность и непрерывное обучение. Для организаций он устанавливает структурированный способ управления рисками и возможностями, связанными с ИИ, обеспечивая баланс между инновациями и управлением.
Структура ISO/IEC 42001
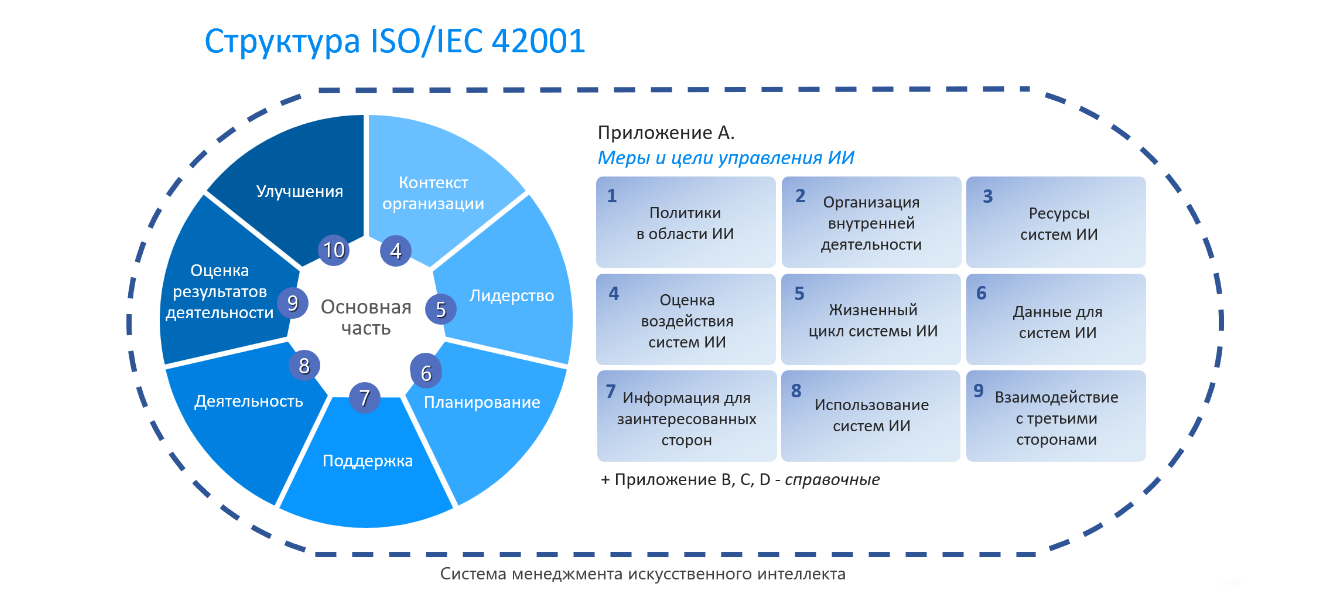
Стандарт ISO 42001 разработан по высокоуровневой структуре (HLS), что означает, что он имеет ту же структуру и названия пунктов, что и другие стандарты, включая ISO 27001, ISO 9001, ISO 14001 и ISO 22301.
Документ состоит из пяти частей:
1. Основная часть включает 11 разделов (от 0 до 10). Разделы 0–3 являются вводными, а разделы 4–10 содержат обязательные требования, типовые для всех стандартов ISO:
- Контекст организации;
- Лидерство;
- Планирование;
- Поддержка;
- Деятельность;
- Оценка результатов деятельности;
- Улучшение.
2. В приложении А приведен перечень мер контроля, которые могут быть внедрены для достижения организационных целей и устранения рисков, связанных с проектированием и эксплуатацией систем ИИ. Приложение А содержит 38 контролей, сгруппированных в девять категорий:
- Политики в области ИИ (A.2);
- Организация внутренней деятельности (A.3);
- Ресурсы систем ИИ (A.4);
- Оценка воздействия систем ИИ (A.5);
- Жизненный цикл систем ИИ (A.6);
- Данные для систем ИИ (A.7);
- Информация для заинтересованных сторон систем ИИ (A.8);
- Использование систем ИИ (A.9);
- Взаимоотношения с третьими сторонами и клиентами (A.10).
3. Приложение B содержит руководящие указания по применению мер контроля из приложения A и носит справочный характер. В нем раскрывается практический смысл каждого контроля, приводятся примеры реализации и возможные подходы к их внедрению с учетом специфики организации и типа ИИ-систем.
4. Приложение C устанавливает взаимосвязь между требованиями стандарта и мерами контроля. В нем показано, каким образом контроли из приложения A соотносятся с обязательными требованиями разделов 4–10 основной части стандарта.
5. Приложение D содержит справочную информацию об использовании СУИИ в разных областях и сферах деятельности организаций, а также информацию о возможностях интеграции СУИИ с другими системами менеджмента.
4. Приложение C устанавливает взаимосвязь между требованиями стандарта и мерами контроля. В нем показано, каким образом контроли из приложения A соотносятся с обязательными требованиями разделов 4–10 основной части стандарта.
5. Приложение D содержит справочную информацию об использовании СУИИ в разных областях и сферах деятельности организаций, а также информацию о возможностях интеграции СУИИ с другими системами менеджмента.
Этапы подготовки к сертификации
Подготовка к сертификации ISO/IEC 42001 представляет собой комплексный проект по созданию и внедрению системы управления искусственным интеллектом. В рамках проекта определяются область действия СУИИ, распределяются роли и ответственность по вопросам управления ИИ на уровне компании, оцениваются риски ИИ, разрабатываются необходимые документы и записи, а также обеспечивается практическая работа процессов. Подготовка включает пять последовательных этапов, завершающихся сертификационным аудитом.
➤ Этап 1. Обследование и определение области сертификации
Задача первого этапа – понять, насколько действующие практики управления ИИ соответствуют требованиям ISO/IEC 42001 и какой объем изменений необходим для успешного прохождения сертификации. Для этого необходимо проанализировать процессы разработки, закупки, внедрения и эксплуатации ИИ-систем, роли участников, взаимодействие с поставщиками, действующие меры контроля и документы. Обследование проводится путем интервью с ответственными сотрудниками, а также анализа внутренних нормативных документов и иных свидетельств по процессам управления ИИ и смежным ИБ-процессам. Обследование охватывает обязательные требования разделов 4-10 стандарта и применимые меры контроля из приложения A.
По результатам обследования формируется дорожная карта с перечнем мероприятий, которые необходимо реализовать в рамках подготовки к сертификации.
Особое внимание на первом этапе уделяется правильному определению области действия СУИИ. Объектом сертификации ISO/IEC 42001 является не отдельная ИИ-система и не «весь искусственный интеллект компании» как абстрактный объект, а система управления ИИ в четко установленных границах. В область сертификации должны входить определенные бизнес-процессы, подразделения, продукты и площадки. Слишком широкая область резко увеличивает объем внедрения, а искусственно узкая может оказаться неубедительной для заинтересованных сторон и не охватить значимые зависимости.
➤ Этап 2. Анализ рисков и оценка воздействия ИИ
На втором этапе формируется методика управления рисками ИИ. Методика определяет и устанавливает общие требования к процессу управления рисками, возникающими на всех этапах жизненного цикла ИИ-систем и способными повлиять на организацию и заинтересованные стороны.
На основе разработанной методики проводится оценка рисков искусственного интеллекта. Подход к оценке рисков определяется с учетом масштаба и специфики бизнеса, в качестве основы могут использоваться методологии Open FAIR™ и ISO/IEC 27005. По итогам оценки формируется план обработки рисков, т.е. документ, определяющий мероприятия по снижению выявленных рисков, ответственных за реализацию мероприятий, сроки их выполнения и ожидаемый остаточный уровень риска.
С учетом результатов оценки рисков формируется заявление о применимости механизмов контроля (SoA), в котором выбранные меры сопоставляются с приложением A, обосновывается включение или исключение контролей и указывается статус их реализации.
Помимо этого, в рамках второго этапа выполняется оценка воздействия ИИ – анализ возможных последствий от разработки, внедрения и использования ИИ-систем для отдельных людей, социальных групп и общества в целом, а также разработка мер для снижения негативного воздействия.
➤ Этап 3. Формализация системы управления ИИ
На третьем этапе выполняется формализация процессов управления ИИ. Анализируются действующие нормативные документы организации на соответствие требованиям ISO/IEC 42001. В область анализа входят политики ИБ и защиты данных, процессы управления жизненным циклом ИС и безопасной разработки, процессы управления изменениями, взаимодействия с поставщиками, управления инцидентами и обучения персонала. По результатам определяются недостающие требования, противоречия, дублирующие и устаревшие документы, а также документы и процессы, которые могут быть использованы в рамках СУИИ без существенной доработки.
Далее выстраиваются целевые процессы управления ИИ и разрабатывается ролевая модель. Для каждого процесса определяются участники, их полномочия и ответственность, порядок принятия и согласования решений.
На основе целевой модели разрабатывается и/или дорабатывается комплект документации СУИИ: политики, процедуры, регламенты, инструкции и формы записей, подтверждающих выполнение установленных требований. В документированных процедурах определяются точки их интеграции в действующие бизнес-, ИТ- и ИБ-процессы компании. Для документов закрепляются владельцы, порядок утверждения, актуализации и хранения. В результате формируется согласованная нормативная база, устанавливающая единые правила управления ИИ и распределение ответственности за их выполнение.
➤ Этап 4. Внедрение процессов СУИИ
Разработка комплекта документов СУИИ сама по себе не означает готовность к сертификации. В рамках четвертого этапа сформированные требования, политики и процедуры встраиваются в повседневную деятельность организации в соответствии с требованиями ISO/IEC 42001.
Для этого в действующие бизнес-, ИТ- и ИБ-процессы вносятся необходимые изменения: устанавливаются новые контрольные процедуры, точки согласования, критерии принятия решений и порядок взаимодействия подразделений. Процессы управления ИИ начинают применяться при инициировании, разработке, закупке, внедрении, эксплуатации и изменении ИИ-систем.
Одновременно разрабатываются и ведутся записи, подтверждающие выполнение установленных процедур: цели в области ИИ, программы внутренних аудитов, протоколы решений, реестры и журналы, метрики эффективности, сведения о несоответствиях и корректирующих действиях. Наличие таких записей позволяет подтвердить, что требования СУИИ выполняются на практике.
Также на четвертом этапе проводится обучение и повышение осведомленности сотрудников организации в области ИИ. Для этого разрабатывается программа обучения с учетом ролей сотрудников и их участия в процессах разработки, внедрения и использования ИИ-систем. В рамках программы готовятся методические и справочные материалы, проводятся тренинги и другие обучающие мероприятия. Полученные знания оцениваются с помощью тестирования или практических заданий, а результаты используются для определения потребности в дополнительном обучении.
После внедрения процессов проводится внутренний аудит СУИИ. Он позволяет оценить соответствие требованиям стандарта и внутренней документации, проверить фактическое выполнение процедур и выявить пробелы до сертификационного аудита. По результатам внутреннего аудита формируются и реализуются необходимые корректирующие действия.
➤ Этап 5. Прохождение сертификационного аудита
Перед аудитом проводится финальная проверка актуальности документов, полноты записей, выполнения обязательных процедур и устранения ранее выявленных несоответствий. Определяются участники интервью и порядок предоставления доказательств по запросам аудиторов.
Сертификационный аудит, как правило, проходит в две стадии. На первой аудитор из органа по сертификации оценивает область действия, ключевые документы и общую готовность организации. На второй стадии аудитор проверяет внедрение и результативность СУИИ: проводит интервью с ответственными сотрудниками, анализирует документы, записи и иные свидетельства выполнения установленных требований.
При выявлении несоответствий в ходе аудита, организация анализирует их причины, определяет коррекции и корректирующие действия и формирует план их выполнения. Итоговое решение о соответствии требованиям стандарта принимает независимый орган по сертификации. При положительном решении компания получает сертификат ISO/IEC 42001 в заявленной области и формирует план дальнейшего развития СУИИ с учетом выявленных возможностей для улучшения и предстоящих надзорных аудитов.
Сертификация – часть непрерывного цикла улучшений
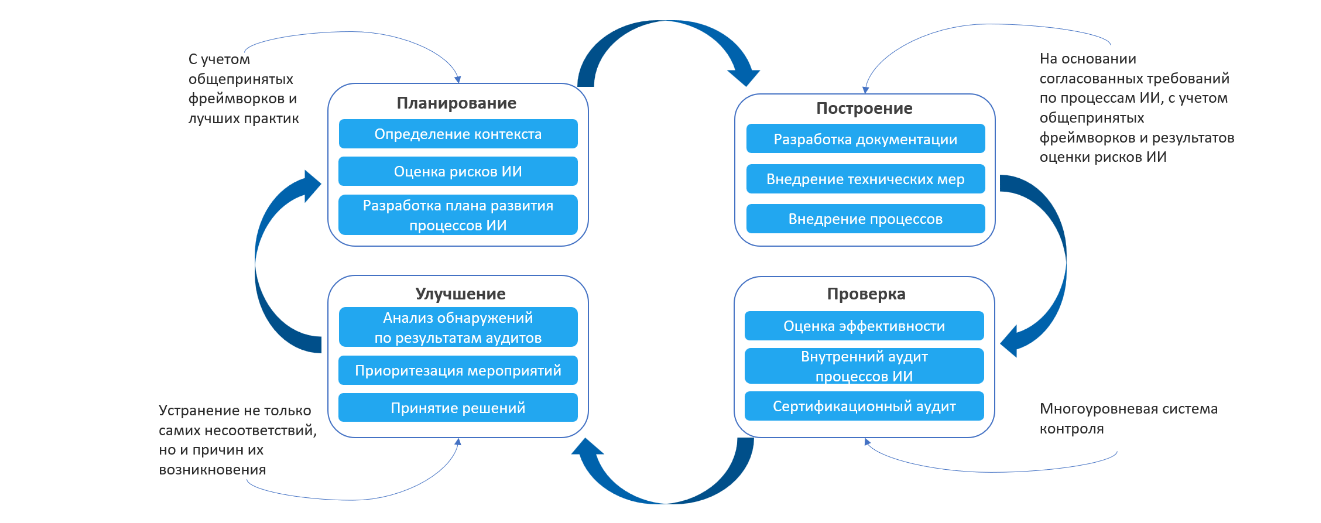
Стандарт ISO 42001 строится на циклической модели Plan – Do – Check – Act (PDCA, цикл Деминга). Это означает, что организация планирует меры управления ИИ, внедряет их, проверяет результат и при необходимости корректирует свои процессы управления ИИ. Такой подход позволяет организации непрерывно отслеживать работу систем искусственного интеллекта, вносить улучшения и вовремя адаптироваться к новым вызовам, связанным с ИИ.
Цикл PDCA при внедрении системы управления ИИ
Модель PDCA состоит из четырех этапов:
1. Plan (Планирование): на этом этапе определяются требования к процессам управления ИИ, распределяются роли и обязанности, устанавливаются цели в области ИИ. Также проводится оценка рисков и воздействия ИИ.
2. Do (Исполнение): внедряются запланированные технические и организационные меры.
3. Check (Проверка): проводится оценка эффективности СУИИ с помощью мониторинга, внутренних аудитов, анализа инцидентов и контроля со стороны руководства.
4. Act (Корректировка): по результатам оценки принимаются корректирующие меры, устраняются выявленные несоответствия и поддерживается дальнейшее развитие системы.
Получение сертификата не завершает этот цикл. Организация должна продолжать контролировать работу СУИИ, пересматривать риски ИИ, оценивать результативность процессов и адаптировать меры управления к изменениям в ИИ-системах, бизнес-процессах и внешней среде. Благодаря этому сертификация становится не разовым результатом, а подтверждением способности организации системно и непрерывно совершенствовать систему управления искусственным интеллектом.
Изображение. Цикл PDCA при внедрении системы управления ИИ
Читайте также:
Остались вопросы?
Оставьте свои контактные данные, чтобы мы могли связаться с вами для дальнейших шагов.
Информационная безопасность в финансовом секторе: новый подход к оценке и защите
Постановление № 92 от 06.02.2026: новые правила категорирования КИИ в банках, ежегодная отчётность, штрафы по ст. 13.12.2 КоАП и что делать банкам.
06.11.2026
Cookie и персональные данные: что нужно учитывать владельцам сайтов
Когда cookie считаются персональными данными, какие можно без согласия, что указать в cookie-баннере и почему мало политики конфиденциальности.
07.11.2026
Этапы подготовки к сертификации ISO/IEC 42001
Что такое ISO/IEC 42001 и как подготовиться к сертификации: структура стандарта, 5 этапов от обследования до аудита, цикл PDCA.
10.11.2026
10 шагов по внедрению ISO/IEC 27001
Пошаговый план внедрения ISO/IEC 27001 в 10 шагов: от области применения СУИБ до внутреннего аудита. Типовой срок подготовки — 5–12 месяцев.
05.11.2026
Другие статьи
Получайте новости из мира кибербезопасности, полезные материалы и специальные предложения для бизнеса. Отправляем только актуальную информацию — без лишних писем.
Оставайтесь на шаг впереди

Дайджесты
Акции
Чек-листы
Памятки
Новые услуги