

Внедрение процессов ИТ в компанию

реализовано

в команде

на рынке ИБ
Одна из ключевых составляющих процессов – документация. Формализация в данном случае не бюрократия, а необходимое условие для управляемой и безопасной инфраструктуры!
Типичные проблемы без выстроенных процессов ИТ
Хаос в изменениях
обновления и настройки вносятся бесконтрольно — никто не знает, кто, что и когда изменил. Восстановление после сбоя занимает дни
Реакция на инциденты
при сбое начинается паника. Нет приоритетов, нет эскалации, нет SLA. Бизнес не понимает, когда всё заработает
Невидимые активы
никто не знает, сколько серверов, лицензий и устройств реально используется. Деньги тратятся на лишнее, критичное остается незащищенным)
Влияние на кибербезопасность
невозможно комплексно внедрять СЗИ и успешно противодействовать актуальным киберугрозам
Что получает бизнес после выстраивания процессов ИТ

1. Предсказуемость услуг
Зафиксированные SLA, чёткие приоритеты и регламенты эскалации — бизнес знает, что и когда получит

2. Видимость
инфраструктуры
Актуальный реестр активов, CMDB и каталог услуг дают полную картину ИТ-ландшафта

3. Роли и ответственность
RACI-матрицы и регламенты устраняют серые зоны: каждый знает свою роль в каждом процессе

4. Влияние на кибербезопасность
Повышение эффективности контрольных процедур кибербезопасности
Узнали свою ситуацию? Поможем выстроить управляемые ИТ-процессы
Что мы делаем
-
инциденты и запросы на обслуживание;
-
изменения и релизы;
-
проблемы и известные ошибки;
-
уровень услуг (SLM) и каталог услуг;
-
конфигурации и активы (CMDB, ITAM);
-
риски и соответствие требованиям;
-
непрерывность ИТ-услуг;
-
резервное копирование;
-
управление доступом и учётными записями и др.
Количество и состав нормативных документов также может быть разным в зависимости от потребности, масштабов и специфики деятельности заказчика, а также от его уровня зрелости в области ИТ и процессного управления.
Например, по процессу «Управление конфигурациями» в базовом пакете может быть только один документ управленческого уровня — «Регламент управления конфигурациями».
Пример состава документации по процессу «Управление конфигурациями»
Стратегический уровень
Политика управления конфигурациями
- цели и задачи процесса управления конфигурациями, ответственный за процесс (Configuration Manager), сфера охвата: типы CI, системы и сервисы
Управленческий уровень
Регламент управления конфигурациями (CMDB)
- жизненный цикл CI (регистрация, обновление, архивирование, списание)
- порядок управления CMP
- порядок проведения аудита конфигурациями
- процедура сверки CMDB с фактическим состоянием
- взаимосвязи с процессами управлениями изменениями и инцидентами
Стандарт управления конфигурационными единицами (CI)
- типология CI (серверы, сетевое оборудование, ПО, АРМ и прочее)
- атрибуты CI и правила заполнения
- связи между CI
- требования к источникам данных и автоматизации
Стандарт базовых конфигураций (Configuration Baseline)
- фиксация эталонных конфигураций
- порядок согласования и утверждения
- порядок оценки соответствия
- связь с управлением уязвимостями и ИБ
Тактический уровень
Инструкция по регистрации CI в CMDB
- пошаговый порядок создания и обновления записи CI
- требования к заполнению атрибутов CI
- правила формирования связей между CI
Структура CMDB (CI и РСМ)
- карточки типов CI
- атрибуты CI
- схемы взаимосвязей между CI
Разработаем регламенты, BPMN-схемы и RACI-матрицы под ваши ИТ процессы в компании
Этапы работ

1. Диагностика и проектирование
Результат:
- Протоколы интервью;
- Отчет по результатам обследования зрелости процессов ИТ.
- Дорожная карта развития ИТ и приоритизированные мероприятия;
- Утверждённый перечень разрабатываемых документов.

2. Формализация процессов
Результат:
- Схемы процессов в нотации BPMN;
- Матрицы распределения ответственности (RACI);
- Комплект нормативных документов;
- Каталог ИТ-услуг;
- Метрики и KPI процессов, порядок их расчёта.

3. Внедрение новых правил
Результат:
- Функционирующие ИТ-процессы;
- Актуализированные локальные нормативные документы.
1. Аудит ИТ процессов. Диагностика и проектирование
-
Анализируем существующую документацию по ИТ;
-
Проводим интервью с ключевыми ИТ-специалистами и бизнес-стейкхолдерами;
-
Анализируем текущие инструменты (ITSM-системы, системы -мониторинга и прочее);
-
Выявляем пробелы, устаревшие и дублирующие документы;
-
Оцениваем зрелость процессов по шкале CMM;
-
Разрабатываем дорожную карту и приоритизируем мероприятия, направленные на повышение уровня зрелости ИТ;
-
Разрабатываем целевую структуру процессов и документации.
Артефакты на выходе:
- Протоколы интервью;
- Отчет по результатам обследования зрелости процессов ИТ.
- Дорожная карта развития ИТ и приоритизированные мероприятия;
- Утверждённый перечень разрабатываемых документов.
Пример: Оценка полноты покрытия
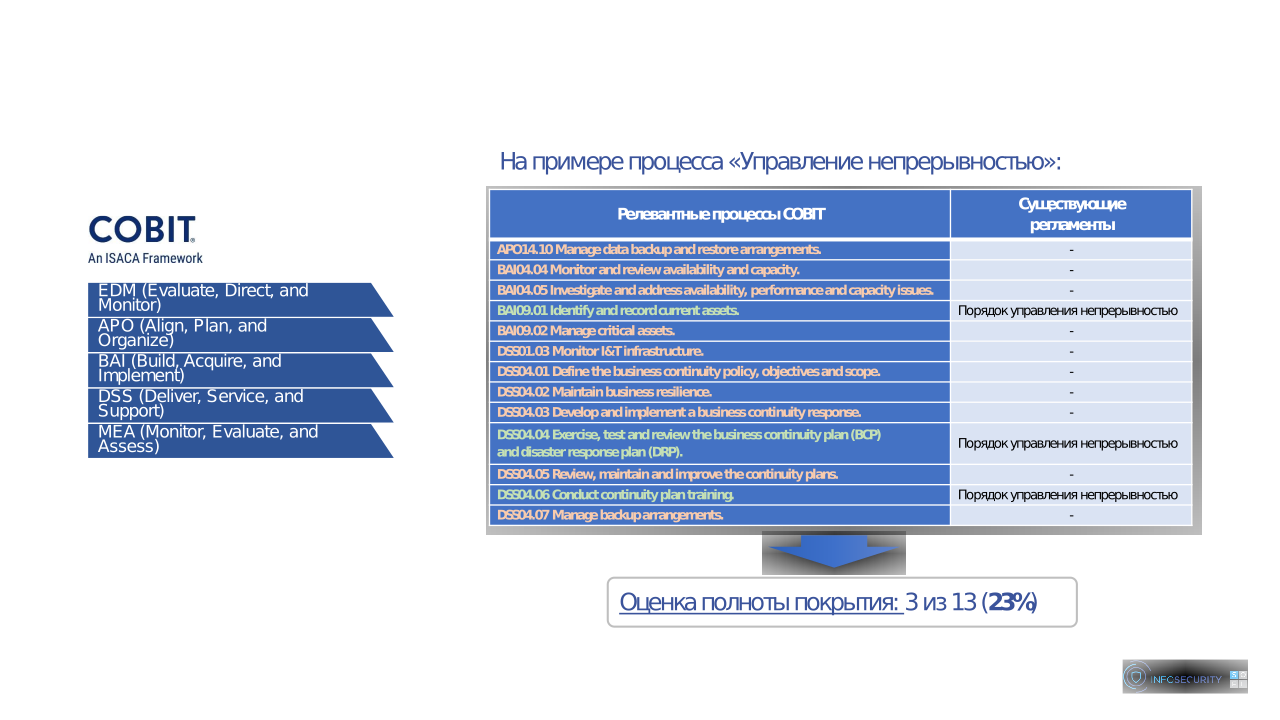
Кейс — Крупная ритейловая компания
Infosecurity разработала «Карту воздействия процессов ИТ на непрерывность и киберзащищенность»: построила модели SIPOC, создала перекрёстную матрицу взаимного влияния процессов, оценила покрытие лучшими практиками COBIT 2019 и рассчитала интегральную значимость каждого процесса по шести факторам.
В результате заказчик получил объективно приоритизированную дорожную карту трансформации, барьеры между ИТ и ИБ были устранены за счёт общего языка и KPI, а выявленные «слепые зоны» (например, лишь 23% покрытия требований COBIT по управлению непрерывностью) включили в ближайший спринт разработки регламентов.
2. Формализация процессов
-
Разрабатываем схему процесса в нотации BPMN (ключевые этапы, триггеры);
-
Распределяем ответственность в формате матрицы RACI;
-
Формируем KPI и метрики эффективности для каждого процесса;
-
Разрабатываем внутренние документы (регламенты, инструкции, шаблоны входных/выходных артефактов);
-
Проходим итерации согласования со всеми заинтересованными сторонами.
Артефакты на выходе:
- Схемы процессов в нотации BPMN;
- Матрицы распределения ответственности (RACI);
- Комплект нормативных документов;
- Каталог ИТ-услуг;
- Метрики и KPI процессов, порядок их расчёта.
Пример части схемы BPMN по процессу управлению конфигурациями:

3. Внедрение процессов — опция
Что мы делаем:
-
Сопровождаем внедрение изменений в соответствии с разработанной документацией;
-
Консультируем специалистов по порядку исполнения процедур;
-
Помогаем ознакомить сотрудников с новыми правилами;
-
Помогаем в формировании документарных свидетельств (записей, форм, журналов).
Артефакты на выходе:
- Функционирующие ИТ-процессы инфраструктуры;
- Актуализированные локальные нормативные документы.
Как устроены ключевые ИТ-процессы: модель SIPOC (опция)
Процессы ИТ и КБ работают в связке. Отсутствие комплексного подхода к организации бизнес процессов ИТ — прямым образом влияет на зрелость процессов кибербезопасности. Наши специалисты оценят значимость процессов ИТ и сформируют матрицу влияния ключевых процессов ИТ на кибербезопасность и другие смежные процессы.
Пример матрицы SIPOC


Сформируем матрицу влияния ИТ-процессов на безопасность и непрерывность
FAQ
Сертификаты Infosecurity
Нам доверяют
Команда

Опыт в сфере ИБ
Инженер внедрения - 4 года
Ведущий консультант / Архитектор – 8 лет
- Построение систем менеджмента ИБ
- Построение систем управления рисками ИБ, оценка рисков ИБ
- Аудит и формализация процессов ИБ
- Разработка корпоративных стандартов по ИБ для группы компаний
- Построение систем менеджмента непрерывности бизнеса
МГТУ им. Н.Э. Баумана
Компетенции
- Построение систем менеджмента ИБ
- Проведение оценки рисков ИБ
- Разработка документации по ИБ
- Проведение аудитов по ИБ
- Проведение оценки зрелости процессов ИБ
- Разработка контента для обучающих курсов по ИБ
Курсы и сертификаты
- Certified Information Systems Auditor (CISA)
- Certified in Risk and Information Systems Control (CRISC)
- ISO/IEC 27001 Lead Auditor
Релевантный опыт реализации
- Внедрение и сопровождение систем менеджмента ИБ, разработка документации по ИБ, проведение аудитов по ИБ;
- Выстраивание процесса управления рисками и проведение оценки рисков ИБ в организациях из различных отраслей – финансовый сектор, ритейл, операторы связи;
- Проведение оценки зрелости процессов ИБ для организаций финансового сектора;
- Разработка контента для профильноориентированных курсов повышения осведомленности работников в области ИБ для промышленной организации.

Опыт в сфере ИБ
Специалист по ИБ – 6 лет
Ведущий консультант – 3 года
ФГБОУ ВПО «Рязанский государственный радиотехнический университет»
Компетенции
- Построение систем менеджмента ИБ
- Построение систем управления рисками ИБ, оценка рисков ИБ
- Аудит и формализация процессов ИБ
- Разработка корпоративных стандартов по ИБ для группы компаний
- Построение систем менеджмента непрерывности бизнеса
Курсы и сертификаты
- ISO/IEC 27001 LeadImplementer
- ISO/IEC 27001 LeadAuditor
Релевантный опыт реализации
- Внедрение систем менеджмента ИБ более чем в 20 компаниях различных отраслей – ядерная энергетика, государственный сектор, авиаотрасль, облачные провайдеры, разработчики ПО.
- Выстраивание систем управления рисками ИБ, оценка рисков ИБ – операторы связи, ядерная энергетика, государственный сектор, крупнейшие ИТ-компании, авиаотрасль, облачные провайдеры, разработчики ПО.
- Аудит и формализация процессов ИБ более чем в 30 компаниях различных отраслей - ядерная энергетика, государственный сектор, крупнейшие ИТ-компании, авиаотрасль, облачные провайдеры, разработчики ПО.
- Проведение BIA, разработка планов непрерывности деятельности для компаний из различных отраслей – ретейл, автомобилестроение, аутсорсинговые компании.
- Методологическое сопровождение внедрения GRC-систем.
Опыт в сфере ИБ
Инженер внедрения - 4 года
Ведущий консультант / Архитектор – 8 лет
ФГБОУ ВО «МГТУ им. Г. И. Носова»
Компетенции
- Оценка рисков ИБ
- Оценка зрелости ИБ
- Формализация процессов ИТ\ИБ
Релевантный опыт реализации
- Участие в организации и проведении встреч в рамках аудита ИБ заказчика.
- Проведение качественной и количественной оценки рисков ИБ.
- Разработка практических рекомендаций по внедрению технических контролей и организационных мер.
- Проведение сравнительного анализа текущих процессов ИБ заказчика с лучшими отраслевыми практиками и требованиями стандартов. Подготовка стратегических рекомендаций по повышению уровня зрелости ИБ.
- Разработка внутренних организационно-распорядительных документов в области обеспечения ИБ.

Опыт в сфере ИБ
Специалист по ИБ – 4 года
Бесплатная консультация
У Вас остались вопросы?
Оставьте заявку и мы свяжемся с вами в ближайшее время.