
ОГЛАВЛЕНИЕ
- Введение
- Для чего CISO нужен риск-ориентированный подход
- Для чего нужна интеграция риск-ориентированного подхода в СУИБ
- Ключевые этапы внедрения: от теории к практике
- Количественная VS качественная оценка: конец эпохи тепловых карт
- Основные барьеры при интеграции и пути их преодоления
- Бизнес-ценность и общие выводы: зачем это все нужно
Введение
Раньше информационная безопасность (ИБ) сводилась к выстраиванию надежного периметра, внедрению базовых средств защиты и прохождению аудита. Сегодня эта схема больше не работает. Атакующие используют искусственный интеллект (ИИ) для массового фишинга, находят уязвимости быстрее, чем их успевают исправлять, а цепочки поставок превращают уязвимость подрядчика в прямую угрозу для компании. Пытаться защитить «все от всего» – это не стратегия, это иллюзия безопасности, которая может дорого обойтись бизнесу.
Для чего CISO нужен риск-ориентированный подход
Руководство компании оценивает работу подразделения ИБ (и, в частности, эффективность самого CISO) не по количеству закрытых уязвимостей, а по влиянию на финансовую устойчивость и репутацию компании. Риск-ориентированный подход выступает переводчиком с технического языка уязвимостей и контролей на язык денег. Он дает четкую картину: какие угрозы критичны и требуют немедленных инвестиций, а какие можно осознанно принять ради ускорения бизнес-процессов.
Для чего нужна интеграция риск-ориентированного подхода в СУИБ
Многие путают риск-ориентированный подход с просто оценкой рисков. Но оценка – это лишь инструмент. Суть интеграции риск-ориентированного подхода в СУИБ (систему управления ИБ) заключается в переходе к новой логике работы.
✷ Переход от активов к бизнес-процессам
Традиционная СУИБ смотрит на мир через призму активов. Мы инвентаризируем серверы, базы данных, рабочие станции, каналы связи. Мы назначаем им критичность, считаем уязвимости и выстраиваем защиту. Проблема в том, что бизнесу абсолютно все равно на ваш сервер в стойке №4. Бизнесу важен процесс, который этот сервер обеспечивает.
Риск-ориентированная СУИБ начинает с вопроса: «Какие бизнес-процессы имеют ценность для компании, и что будет, если они остановятся или будут скомпрометированы?». Мы перестаем защищать железо и код, мы начинаем защищать сценарии создания ценности для бизнеса и минимизировать риски их нарушения.
✷ Единый язык с бизнесом
Вторая важнейшая составляющая – коммуникация. Пока CISO говорит с финансовым директором на языке уязвимостей, эксплойтов нулевого дня и патчинга, они говорят на разных языках. Финансовый директор не может оценить риск в «7.5 баллов по CVSS».
✷ Переход от активов к бизнес-процессам
Традиционная СУИБ смотрит на мир через призму активов. Мы инвентаризируем серверы, базы данных, рабочие станции, каналы связи. Мы назначаем им критичность, считаем уязвимости и выстраиваем защиту. Проблема в том, что бизнесу абсолютно все равно на ваш сервер в стойке №4. Бизнесу важен процесс, который этот сервер обеспечивает.
Риск-ориентированная СУИБ начинает с вопроса: «Какие бизнес-процессы имеют ценность для компании, и что будет, если они остановятся или будут скомпрометированы?». Мы перестаем защищать железо и код, мы начинаем защищать сценарии создания ценности для бизнеса и минимизировать риски их нарушения.
✷ Единый язык с бизнесом
Вторая важнейшая составляющая – коммуникация. Пока CISO говорит с финансовым директором на языке уязвимостей, эксплойтов нулевого дня и патчинга, они говорят на разных языках. Финансовый директор не может оценить риск в «7.5 баллов по CVSS».
Интегрированная СУИБ переводит киберугрозы в бизнес-категории: финансовые потери, простой производства, репутационный ущерб, штрафы регуляторов.
Когда вы приходите к CEO и говорите: «Нам нужно внедрить MFA, потому что есть уязвимость в шлюзе» – это техническая задача.
Когда вы говорите:«Внедрение MFA снижает вероятность остановки отгрузок продукции на 40%, что сохраняет нам 50 млн рублей выручки в месяц» – это бизнес-решение.
Ключевые этапы внедрения: от теории к практике
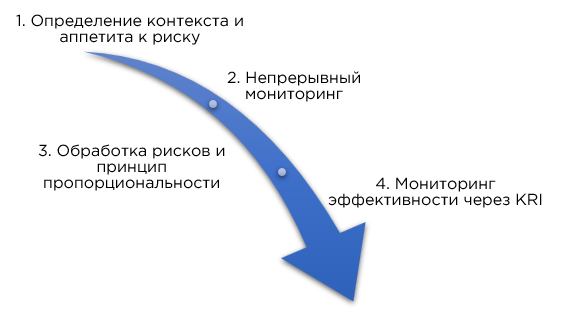
Как построить такую систему? Процесс трансформации можно разбить на четыре последовательных, но циклических шага.
Шаг 1. Определение контекста и аппетита к риску
Любая работа с рисками начинается не со сканера уязвимостей, а с переговоров с бизнесом. Вам нужно зафиксировать аппетит к риску – тот уровень риска, который Компания готова принять ради достижения своих целей.
На практике это выглядит как обсуждение крайностей. Например, совет директоров может заявить: «Мы готовы принять риск простоя внутреннего портала для сотрудников на 4 часа в месяц, но мы категорически не приемлем риск утечки персональных данных клиентов, даже если это потребует остановки транзакций на 15 минут».
Эти установки становятся компасом для ИБ-специалистов. Выявляются критические бизнес-процессы, определяются обеспечивающие их информационные активы, и только после этого начинается проектирование мер защиты.
Шаг 2. Динамическая, а не статическая оценка рисков
Главный враг классической СУИБ – это огромный Excel-файл с реестром рисков, который обновляется раз в год перед аудитом. Сейчас ландшафт угроз меняется еженедельно, такой подход уже не применим.
Интеграция риск-ориентированного подхода требует перехода к непрерывному мониторингу рисков. Профиль рисков должен актуализироваться в реальном времени. Как это сделать? Через интеграцию с ИТ- и ИБ-инфраструктурой. Данные от SOC и SIEM, результаты автоматического сканирования уязвимостей, отчеты Threat Intelligence должны автоматически пересчитывать уровень риска. Если вчера в вашем периметре обнаружили критическую уязвимость в публичном сервисе, уровень риска взлетает «здесь и сейчас», а не через восемь месяцев на следующем комитете по рискам.
Любая работа с рисками начинается не со сканера уязвимостей, а с переговоров с бизнесом. Вам нужно зафиксировать аппетит к риску – тот уровень риска, который Компания готова принять ради достижения своих целей.
На практике это выглядит как обсуждение крайностей. Например, совет директоров может заявить: «Мы готовы принять риск простоя внутреннего портала для сотрудников на 4 часа в месяц, но мы категорически не приемлем риск утечки персональных данных клиентов, даже если это потребует остановки транзакций на 15 минут».
Эти установки становятся компасом для ИБ-специалистов. Выявляются критические бизнес-процессы, определяются обеспечивающие их информационные активы, и только после этого начинается проектирование мер защиты.
Шаг 2. Динамическая, а не статическая оценка рисков
Главный враг классической СУИБ – это огромный Excel-файл с реестром рисков, который обновляется раз в год перед аудитом. Сейчас ландшафт угроз меняется еженедельно, такой подход уже не применим.
Интеграция риск-ориентированного подхода требует перехода к непрерывному мониторингу рисков. Профиль рисков должен актуализироваться в реальном времени. Как это сделать? Через интеграцию с ИТ- и ИБ-инфраструктурой. Данные от SOC и SIEM, результаты автоматического сканирования уязвимостей, отчеты Threat Intelligence должны автоматически пересчитывать уровень риска. Если вчера в вашем периметре обнаружили критическую уязвимость в публичном сервисе, уровень риска взлетает «здесь и сейчас», а не через восемь месяцев на следующем комитете по рискам.
Шаг 3. Обработка рисков и принцип пропорциональности
Когда риски оценены, наступает этап выбора мер защиты. Здесь кроется одна из главных ловушек: стремление защитить все и сразу, применяя все возможные контроли из ISO 27002 по умолчанию.
Риск-ориентированный подход диктует принцип пропорциональности. Мера защиты должна стоить меньше, чем потенциальный ущерб от реализации риска, и должна снижать именно тот риск, ради которого она внедряется.
Более того, риск-ориентированный подход легитимизирует осознанное принятие риска. Если бизнес понимает риск, осознает его финансовые последствия и решает, что стоимость защиты превышает возможный ущерб, он может принять этот риск. Для CISO это не поражение, а нормальный инструмент управления бюджетом. Главное, чтобы решение о принятии риска было задокументировано и подписано владельцем бизнес-процесса, а не спущено сверху ИТ-департаментом.
Шаг 4. Мониторинг эффективности через KRI
Как понять, что СУИБ работает? Традиционные KPI (количество отраженных атак, число проведенных тренингов) – это практика прошлого. Они показывают, что вы делали, но не говорят о том, что будет завтра.
В риск-ориентированной системе используются KRI (Key Risk Indicators) – ключевые индикаторы риска. Это опережающие метрики, которые сигнализируют об изменении ландшафта до того, как произойдет инцидент.
Когда риски оценены, наступает этап выбора мер защиты. Здесь кроется одна из главных ловушек: стремление защитить все и сразу, применяя все возможные контроли из ISO 27002 по умолчанию.
Риск-ориентированный подход диктует принцип пропорциональности. Мера защиты должна стоить меньше, чем потенциальный ущерб от реализации риска, и должна снижать именно тот риск, ради которого она внедряется.
Более того, риск-ориентированный подход легитимизирует осознанное принятие риска. Если бизнес понимает риск, осознает его финансовые последствия и решает, что стоимость защиты превышает возможный ущерб, он может принять этот риск. Для CISO это не поражение, а нормальный инструмент управления бюджетом. Главное, чтобы решение о принятии риска было задокументировано и подписано владельцем бизнес-процесса, а не спущено сверху ИТ-департаментом.
Шаг 4. Мониторинг эффективности через KRI
Как понять, что СУИБ работает? Традиционные KPI (количество отраженных атак, число проведенных тренингов) – это практика прошлого. Они показывают, что вы делали, но не говорят о том, что будет завтра.
В риск-ориентированной системе используются KRI (Key Risk Indicators) – ключевые индикаторы риска. Это опережающие метрики, которые сигнализируют об изменении ландшафта до того, как произойдет инцидент.
Примеры хороших KRI:
KRI позволяют бизнесу видеть динамику: становимся ли мы безопаснее, или ландшафт угроз опережает наши возможности.
- Процент критических уязвимостей, не закрытых в рамках SLA. (Рост индикатора говорит о повышении риска эксплуатации).
- Количество фишинговых писем, кликнувших пользователями за последнюю неделю. (Рост говорит о снижении эффективности осведомленности и повышении риска компрометации учетных записей).
- Доля серверов, не охваченных мониторингом EDR. (Прямой индикатор слепых зон).
KRI позволяют бизнесу видеть динамику: становимся ли мы безопаснее, или ландшафт угроз опережает наши возможности.
Количественная VS качественная оценка: конец эпохи тепловых карт
Отдельно стоит остановиться на методологии оценки рисков, потому что здесь лежит главная граница между «вчерашней» и «завтрашней» СУИБ.
▶ Ограничения качественных методов
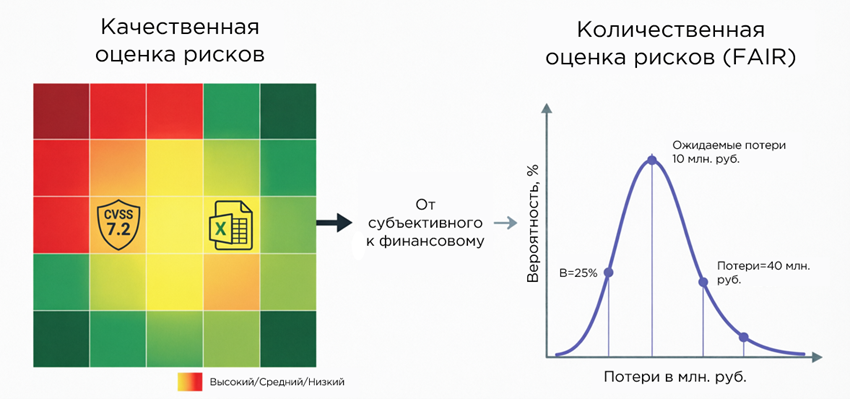
Подавляющее большинство компаний до сих пор используют качественные матрицы рисков, где риски делятся на «Высокие», «Средние» и «Низкие». Проблема этого подхода в его чудовищной субъективности.
Для разработчика «Высокий риск» – это уязвимость с CVSS 8.0. Для аудитора – это отсутствие шифрования базы данных. А для финансового директора «Высокий риск» – это вероятность потери 500 миллионов рублей, которая грозит банкротством. Когда вы приносите такую матрицу CEO, он видит просто набор цветных квадратиков. Он не может принять решение об инвестициях, потому что не понимает масштаба проблемы в деньгах. «Высокий» риск простоя сайта и «Высокий» риск утечки чертежей – это совершенно разные вещи по финансовым последствиям, но на матрице они выглядят одинаково.
▶ Переход к количественной оценке
Лидером в области качественной оценки рисков информационной безопасности является методология FAIR (Factor Analysis of Information Risk). Она позволяет разложить киберриск на базовые факторы: частоту реализации риска и масштабы потерь. Вместо высокого риска вы получаете вероятностный финансовый прогноз.
Пример: вместо «У нас высокий риск атаки программой-вымогателем», вы говорите: «С вероятностью 25% в течение следующего года мы подвергнемся успешной атаке шифровальщика. Если это произойдет, ожидаемые финансовые потери (с учетом простоя, выкупа, восстановления и репутации) составят 40 миллионов рублей. Ожидаемые годовые потери оцениваются в 10 миллионов рублей».
Такая формулировка мгновенно меняет тон разговора с финансами и советом директоров. Киберриск становится осязаемым. Вы можете сравнить его с другими рисками для бизнеса, рассчитать экономическую целесообразность внедрения средства защиты (если резервное копирование и сегментация стоят 2 миллиона, а снижают ожидаемые потери на 5 миллионов – ROI очевиден).
▶ Ограничения качественных методов
Подавляющее большинство компаний до сих пор используют качественные матрицы рисков, где риски делятся на «Высокие», «Средние» и «Низкие». Проблема этого подхода в его чудовищной субъективности.
Для разработчика «Высокий риск» – это уязвимость с CVSS 8.0. Для аудитора – это отсутствие шифрования базы данных. А для финансового директора «Высокий риск» – это вероятность потери 500 миллионов рублей, которая грозит банкротством. Когда вы приносите такую матрицу CEO, он видит просто набор цветных квадратиков. Он не может принять решение об инвестициях, потому что не понимает масштаба проблемы в деньгах. «Высокий» риск простоя сайта и «Высокий» риск утечки чертежей – это совершенно разные вещи по финансовым последствиям, но на матрице они выглядят одинаково.
▶ Переход к количественной оценке
Лидером в области качественной оценки рисков информационной безопасности является методология FAIR (Factor Analysis of Information Risk). Она позволяет разложить киберриск на базовые факторы: частоту реализации риска и масштабы потерь. Вместо высокого риска вы получаете вероятностный финансовый прогноз.
Пример: вместо «У нас высокий риск атаки программой-вымогателем», вы говорите: «С вероятностью 25% в течение следующего года мы подвергнемся успешной атаке шифровальщика. Если это произойдет, ожидаемые финансовые потери (с учетом простоя, выкупа, восстановления и репутации) составят 40 миллионов рублей. Ожидаемые годовые потери оцениваются в 10 миллионов рублей».
Такая формулировка мгновенно меняет тон разговора с финансами и советом директоров. Киберриск становится осязаемым. Вы можете сравнить его с другими рисками для бизнеса, рассчитать экономическую целесообразность внедрения средства защиты (если резервное копирование и сегментация стоят 2 миллиона, а снижают ожидаемые потери на 5 миллионов – ROI очевиден).
Основные барьеры при интеграции и пути их преодоления
Звучит красиво на бумаге, но на практике внедрение риск-ориентированного подхода сталкивается с жестким сопротивлением реальности. С какими барьерами вы столкнетесь и как их обойти?
● Барьер 1: Сопротивление бизнеса и перекладывание ответственности
Бизнес привык, что ИБ должно просто сделать так, чтобы Компанию не взломали. Когда вы приходите с разговорами об оценке рисков и аппетите, владельцы бизнес-процессов часто говорят: «Это ваши ИТ-риски, вы и решайте».
Решение: жестко разграничивать зоны ответственности. ИБ отвечает за выявление угроз, оценку рисков и предложение мер защиты. Но владение риском всегда лежит на владельце бизнес-процесса или на руководителе структурного подразделения. Если директор по логистике не хочет внедрять дорогую защиту, потому что она замедлит работу склада, он должен подписать документ о принятии риска. Как только бизнес понимает, что за последствия отвечает он сам, а не CISO, сопротивление исчезает, и начинается конструктивный диалог.
● Барьер 2: Разрозненность инструментов и лоскутная автоматизация
Компании пытаются автоматизировать управление рисками, покупая дорогие GRC-системы, но продолжают собирать данные для них вручную из десяти разных сканеров, Jira и Excel. В итоге GRC превращается в дорогой склад мертвых данных.
Решение: прежде чем покупать платформу, оптимизируйте процесс. Интеграция риск-ориентированного подхода требует настройки автоматического сбора телеметрии. SIEM, сканеры уязвимостей, системы IAM должны по API отдавать данные в GRC-платформу. Риск-менеджер должен видеть не то, как заполняются анкеты, а реальное состояние безопасности Компании в режиме, близком к реальному времени.
● Барьер 3: «Усталость от рисков» и паралич анализа
При первом запуске оценки рисков компании могут генерировать реестры из огромного количества пунктов. С этим невозможно работать. Комитеты по рискам тонут в деталях, решения не принимаются, наступает «усталость».
Решение: сфокусируйтесь на топ-10 или топ-15 критических сценариев, которые действительно могут убить бизнес или нанести неприемлемый ущерб. Остальные риски можно отнести к категории «принятых» или обрабатывать в рамках базовой гигиены. Управлять нужно тем, что действительно важно.
● Барьер 1: Сопротивление бизнеса и перекладывание ответственности
Бизнес привык, что ИБ должно просто сделать так, чтобы Компанию не взломали. Когда вы приходите с разговорами об оценке рисков и аппетите, владельцы бизнес-процессов часто говорят: «Это ваши ИТ-риски, вы и решайте».
Решение: жестко разграничивать зоны ответственности. ИБ отвечает за выявление угроз, оценку рисков и предложение мер защиты. Но владение риском всегда лежит на владельце бизнес-процесса или на руководителе структурного подразделения. Если директор по логистике не хочет внедрять дорогую защиту, потому что она замедлит работу склада, он должен подписать документ о принятии риска. Как только бизнес понимает, что за последствия отвечает он сам, а не CISO, сопротивление исчезает, и начинается конструктивный диалог.
● Барьер 2: Разрозненность инструментов и лоскутная автоматизация
Компании пытаются автоматизировать управление рисками, покупая дорогие GRC-системы, но продолжают собирать данные для них вручную из десяти разных сканеров, Jira и Excel. В итоге GRC превращается в дорогой склад мертвых данных.
Решение: прежде чем покупать платформу, оптимизируйте процесс. Интеграция риск-ориентированного подхода требует настройки автоматического сбора телеметрии. SIEM, сканеры уязвимостей, системы IAM должны по API отдавать данные в GRC-платформу. Риск-менеджер должен видеть не то, как заполняются анкеты, а реальное состояние безопасности Компании в режиме, близком к реальному времени.
● Барьер 3: «Усталость от рисков» и паралич анализа
При первом запуске оценки рисков компании могут генерировать реестры из огромного количества пунктов. С этим невозможно работать. Комитеты по рискам тонут в деталях, решения не принимаются, наступает «усталость».
Решение: сфокусируйтесь на топ-10 или топ-15 критических сценариев, которые действительно могут убить бизнес или нанести неприемлемый ущерб. Остальные риски можно отнести к категории «принятых» или обрабатывать в рамках базовой гигиены. Управлять нужно тем, что действительно важно.
Бизнес-ценность и общие выводы: зачем это все нужно
Любая инициатива в компании выживет только в том случае, если она приносит измеримую пользу. Что дает интеграция риск-ориентированного подхода в СУИБ на выходе?
1. Радикальная оптимизация бюджета ИБ.
Это, пожалуй, самый быстрый и заметный эффект. Когда вы переходите к риск-ориентированному подходу, вы перестаете покупать безопасность ради безопасности или «модные» технологии. Вы видите, какие средства защиты снижают критические риски, а какие дублируют функции или защищают незначительные активы.
2. Повышение киберустойчивости.
Мы должны принять как данность: предотвратить 100% атак невозможно. Рано или поздно злоумышленник найдет путь. Риск-ориентированная СУИБ фокусируется не только на предотвращении, но и на снижении ущерба. Зная свои топ-риски, компания заранее разрабатывает и тестирует планы реагирования именно для этих сценариев. Бизнес становится не хрупким, он быстрее восстанавливается, потому что заранее знает свои болевые точки.
3. Управление ожиданиями регуляторов, партнеров и страховщиков.
Демонстрация зрелости ИБ через призму бизнес-рисков колоссально упрощает жизнь при прохождении внешних аудитов, проверок перед сделками и получении киберстрахования. Когда страховая компания видит, что вы оцениваете риски в финансовых терминах (например по методологии FAIR) и можете обосновать каждый рубль, стоимость полиса для вас снижается. Партнеры и регуляторы видят не набор отписок, а системное понимание своей среды. Доверие растет.
Таким образом, интеграция риск-ориентированного подхода в СУИБ – это не проект с датой начала и датой завершения. Это не «внедрил и забыл». Это непрерывный цикл (PDCA), требующий постоянной калибровки. Бизнес меняет стратегию, появляются новые технологии, эволюционируют тактики злоумышленников. Профиль рисков компании – это живой организм.
Если совсем кратко: перестаньте защищать только серверы. Начните управлять рисками. Именно в этом лежит ключ к выживанию и развитию компании в ближайшие десятилетия.
1. Радикальная оптимизация бюджета ИБ.
Это, пожалуй, самый быстрый и заметный эффект. Когда вы переходите к риск-ориентированному подходу, вы перестаете покупать безопасность ради безопасности или «модные» технологии. Вы видите, какие средства защиты снижают критические риски, а какие дублируют функции или защищают незначительные активы.
2. Повышение киберустойчивости.
Мы должны принять как данность: предотвратить 100% атак невозможно. Рано или поздно злоумышленник найдет путь. Риск-ориентированная СУИБ фокусируется не только на предотвращении, но и на снижении ущерба. Зная свои топ-риски, компания заранее разрабатывает и тестирует планы реагирования именно для этих сценариев. Бизнес становится не хрупким, он быстрее восстанавливается, потому что заранее знает свои болевые точки.
3. Управление ожиданиями регуляторов, партнеров и страховщиков.
Демонстрация зрелости ИБ через призму бизнес-рисков колоссально упрощает жизнь при прохождении внешних аудитов, проверок перед сделками и получении киберстрахования. Когда страховая компания видит, что вы оцениваете риски в финансовых терминах (например по методологии FAIR) и можете обосновать каждый рубль, стоимость полиса для вас снижается. Партнеры и регуляторы видят не набор отписок, а системное понимание своей среды. Доверие растет.
Таким образом, интеграция риск-ориентированного подхода в СУИБ – это не проект с датой начала и датой завершения. Это не «внедрил и забыл». Это непрерывный цикл (PDCA), требующий постоянной калибровки. Бизнес меняет стратегию, появляются новые технологии, эволюционируют тактики злоумышленников. Профиль рисков компании – это живой организм.
Если совсем кратко: перестаньте защищать только серверы. Начните управлять рисками. Именно в этом лежит ключ к выживанию и развитию компании в ближайшие десятилетия.
Нужна консультация эксперта? Оставьте заявку >>>