Мониторинг и реагирование
Защита от утечек и взломов
Защита бренда и репутации
Аудит и оценка рисков
Аудит • Киберчекап • Стратегия ИБ • Оценка и управление рисками
Пентесты инфраструктуры
Внешний периметр • Внутренний периметр • Wi-Fi
Социотехнический пентест
Оценка уровня осведомленности сотрудников правилами ИБ
Пентесты цифровых продуктов
Сайт • Веб-приложения • Мобильные приложения • Анализ исходного кода
Системы менеджмента ISO
Проектирование и внедрение: 27001, 27701, 22301, 20000, 42001
Аутсорсинг ИБ
vCISO • vDPO • vCompliance • vКИИ • Подписка на ИБ • Vulnerability mgmt
Безопасность ИИ
Оценка зрелости и рисков • LLMSecOps • Red Teaming LLM
Безопасность разработки
Анализ угроз • Анализ кода • Внедрение и сертификация процессов
Повышение осведомленности
Платформа Security Awareness • Учебный фишинг • Разработка курсов на заказ
Защита АСУ ТП
Категорирование • Проектирование • Внедрение • Испытания
Требования Банка России
Комплаенс для банков • 716-П, 833-П, 850-П, 851-П, SWIFT CSCF, ГОСТ 57580
Защита ГИС
Оценка зрелости • Проектирование • Аттестация • СМЭВ
Защита объектов КИИ
Категорирование • Проектирование • Внедрение • Испытания
Персональные данные
Аудит 152-ФЗ • Моделирование угроз • ТЗ/ТП СЗПДн • Оценка эффективности
Защита от утечек данных DLP
DRP-сервис
Защита бренда и обнаружение цифровых угроз • Облачный сервис
SOC
Центр мониторинга и реагирования на инциденты ИБ
CYBERID
Комплексная защита данных, репутации и цифровых активов топ-менеджмента
Защита устройств и серверов
EPP • EDR • XDR • Sandbox и AntiAPT
Сетевая защита
NGFW • VPN • Proxy NAC NTA Криптошлюзы и криптокоммутаторы
Защита доступа и учётных записей
MFA • PAM • IDM
Аудит и консалтинг

Получить консультацию
Оставьте ваши данные и мы с вами свяжемся!
Экспертиза
20.10.2026
Системный подход вместо иллюзии защиты. Выстраиваем работающую ИБ
В современном цифровом мире компании инвестируют значительные средства в защиту: антивирусы, межсетевые экраны, системы обнаружения вторжений. Однако статистика киберинцидентов продолжает расти, а масштабы ущерба от атак только увеличиваются. Главная ошибка— полагать, что средства защиты гарантируют безопасность. Реальный иммунитет бизнеса создает только выстроенная система управления ИБ.
Дмитрий Третьяков
Руководитель отдела методологии и практик управления кибербезопасностью Infosecur
Проблема «иллюзии защищенности»
Типичная ситуация, с которой регулярно сталкиваются аудиторы, выглядит обманчиво благополучно. Компания внедрила сканер уязвимостей, но покрытие оказывается неполным, сканирование регулярно завершается с ошибками, а в отчетах накапливаются десятки тысяч строк без понятной приоритизации. Или приобретена дорогостоящая система управления привилегированным доступом (PAM), которая покрывает лишь 30% ресурсов, причем никто толком не понимает, что именно нужно покрывать, кого считать привилегированным пользователем и как действовать, если система «упала».
Это и есть иллюзия защищенности: инструменты закуплены, бюджеты освоены, формальные показатели выполнены, а реальной защиты как не было, так и нет. Злоумышленники же успешно эксплуатируют одни и те же проверенные векторы атак: скомпрометированные учетные данные (до 40% всех успешных атак), известные уязвимости (32%), фишинг и социальную инженерию (50%). Несоблюдение базовой гигиены кибербезопасности приводит к системному ослаблению кибериммунитета компании, и последствия могут быть катастрофическими — от потери контроля над доменом до полного шифрования инфраструктуры.
Это и есть иллюзия защищенности: инструменты закуплены, бюджеты освоены, формальные показатели выполнены, а реальной защиты как не было, так и нет. Злоумышленники же успешно эксплуатируют одни и те же проверенные векторы атак: скомпрометированные учетные данные (до 40% всех успешных атак), известные уязвимости (32%), фишинг и социальную инженерию (50%). Несоблюдение базовой гигиены кибербезопасности приводит к системному ослаблению кибериммунитета компании, и последствия могут быть катастрофическими — от потери контроля над доменом до полного шифрования инфраструктуры.
Фундамент работающей ИБ: четыре столпа
↪︎ Управление рисками как основа принятия решений
Прежде чем закупать средства защиты и писать политики, необходимо четко понять, от чего именно мы защищаемся и что является критичным для бизнеса. Подход на основе рисков (risk-based approach) позволяет не распылять ограниченные ресурсы на все подряд, а фокусироваться на защите действительно важных активов.
Согласно международным стандартам ISO/IEC 27001 и ISO/IEC 27005, эффективное управление рисками начинается с определения контекста организации и выявления недопустимых для бизнеса событий. Это может быть утечка персональных данных клиентов, остановка производственных линий, шифрование ключевых информационных систем или подрыв репутации. Только после этого имеет смысл идентифицировать активы, оценивать вероятность и последствия реализации угроз, а затем приоритизировать меры защиты.
Согласно международным стандартам ISO/IEC 27001 и ISO/IEC 27005, эффективное управление рисками начинается с определения контекста организации и выявления недопустимых для бизнеса событий. Это может быть утечка персональных данных клиентов, остановка производственных линий, шифрование ключевых информационных систем или подрыв репутации. Только после этого имеет смысл идентифицировать активы, оценивать вероятность и последствия реализации угроз, а затем приоритизировать меры защиты.
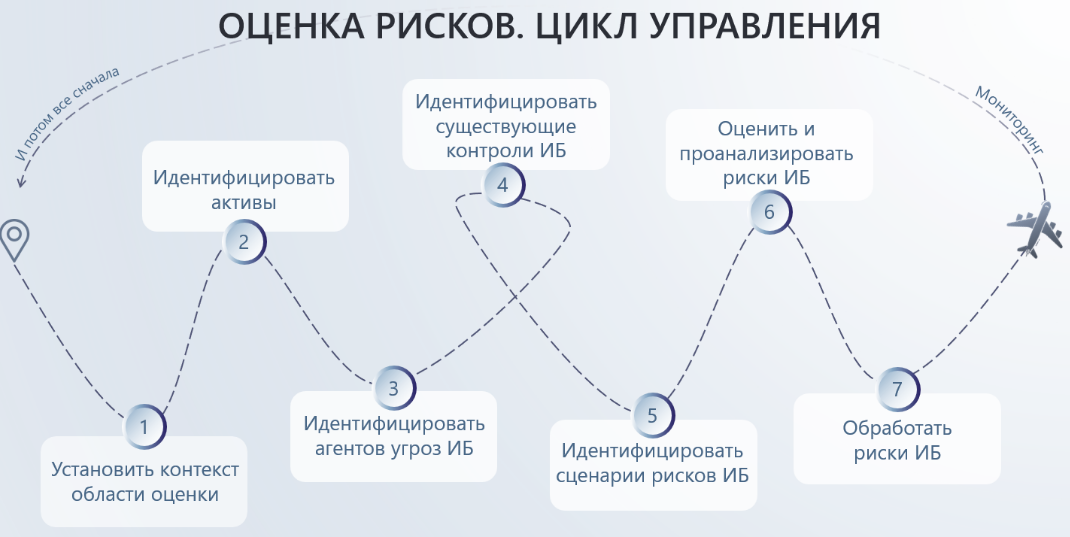
Рисунок 1. Цикл управления рисками ИБ
Существует множество методологий оценки рисков — от качественных (высокий/средний/низкий) до количественных (Open FAIR™), позволяющих перевести киберриски на язык денег. Именно количественная оценка помогает обосновать бюджет перед руководством, показав прямую связь между инвестициями в ИБ и предотвращенным ущербом, а также рассчитать возврат инвестиций в безопасность (ROSI).
При этом важно понимать, что оценка рисков и выбор мер защиты должны учитывать законодательные и регуляторные требования, действующие в стране и отрасли. Игнорирование этих требований не только ведет к регуляторным штрафам, но и искажает саму картину рисков, поскольку регуляторные санкции становятся значимым фактором финансовых потерь.
При этом важно понимать, что оценка рисков и выбор мер защиты должны учитывать законодательные и регуляторные требования, действующие в стране и отрасли. Игнорирование этих требований не только ведет к регуляторным штрафам, но и искажает саму картину рисков, поскольку регуляторные санкции становятся значимым фактором финансовых потерь.
↪︎ Управление и процессы
Безопасность — это не набор разрозненных мероприятий, а система взаимосвязанных процессов, каждый из которых имеет владельцев и ответственных, четкие этапы, метрики эффективности и документальное оформление.
Необходимо выстроить ключевые процессы, охватывающие весь жизненный цикл обеспечения безопасности. Важно, что все эти процессы должны проектироваться с учетом регуляторных требований — иначе компания столкнется с необходимостью переделывать уже работающие процедуры под комплаенс.
Необходимо выстроить ключевые процессы, охватывающие весь жизненный цикл обеспечения безопасности. Важно, что все эти процессы должны проектироваться с учетом регуляторных требований — иначе компания столкнется с необходимостью переделывать уже работающие процедуры под комплаенс.
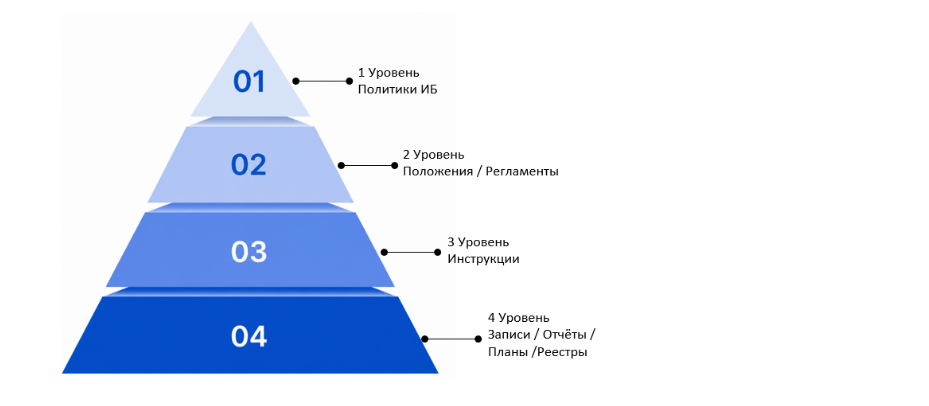
Рисунок 2. Пример иерархии документации
Процессы должны быть формализованы (описаны в принятой в компании нотации с понятными этапами и взаимосвязями), измеримы (иметь метрики эффективности и регулярный мониторинг) и четко распределены (за каждый процесс отвечает конкретный владелец, что фиксируется в матрицах RACI). Именно такой подход позволяет снизить влияние человеческого фактора, подготовить компанию к проверкам регуляторов и аудитам крупных заказчиков, а главное - повысить реальную киберустойчивость за счет стандартизации и устранения «слепых зон».
↪︎ Техническая защита
Технические средства — это инструмент реализации выстроенных процессов, а не замена им. Базовый минимум технической защиты начинается с так называемой кибергигиены: устранения учетных записей с пустыми или стандартными паролями, своевременной блокировки уволенных сотрудников, внедрения многофакторной аутентификации для удаленного и привилегированного доступа, регулярного сканирования уязвимостей и тестирования резервных копий. Защита периметра требует сегментации сети, строгих правил межсетевого экранирования, работающей SSL-инспекции трафика, настройки песочницы для анализа подозрительных файлов и защиты от DDoS с автоматическим переключением. При этом выбор конкретных средств защиты также должен учитывать регуляторные требования — например, необходимость использования сертифицированных ФСТЭК решений для определенных классов информационных систем.
Не менее важен контроль самих средств защиты. Покрытие должно охватывать 100% активов (не только Windows, но и Linux, сетевое оборудование), базы и сигнатуры должны регулярно обновляться, а ошибки в работе средств - оперативно диагностироваться и устраняться. Именно траблшутинг и регулярный аудит конфигураций отличают работающую защиту от «внедренной для галочки».
Не менее важен контроль самих средств защиты. Покрытие должно охватывать 100% активов (не только Windows, но и Linux, сетевое оборудование), базы и сигнатуры должны регулярно обновляться, а ошибки в работе средств - оперативно диагностироваться и устраняться. Именно траблшутинг и регулярный аудит конфигураций отличают работающую защиту от «внедренной для галочки».
↪︎ Люди и культура безопасности
Даже самая совершенная техническая защита бессильна, если сотрудник сам передает свои учетные данные злоумышленникам. Статистика неумолима: в 50% успешных атак используется социальная инженерия. Поэтому работа с человеческим фактором — это не просто «прочитать лекцию при приеме на работу», а постоянный процесс формирования киберкультуры.
Эффективный подход включает регулярные фишинговые рассылки с последующим точечным обучением уязвимых сотрудников, регулярное обучение и осведомление всех сотрудников, выявление наиболее рискованных групп персонала и вовлечение топ-менеджмента в вопросы безопасности. Важно понимать, что киберкультура — это не разовое мероприятие, а непрерывная работа, которая должна быть встроена в процессы компании.
Эффективный подход включает регулярные фишинговые рассылки с последующим точечным обучением уязвимых сотрудников, регулярное обучение и осведомление всех сотрудников, выявление наиболее рискованных групп персонала и вовлечение топ-менеджмента в вопросы безопасности. Важно понимать, что киберкультура — это не разовое мероприятие, а непрерывная работа, которая должна быть встроена в процессы компании.
Цикл непрерывного улучшения ИБ: подход PDCA
Построение работающей информационной безопасности — это не разовый проект, а непрерывный цикл улучшений, основанный на методологии PDCA (Plan-Do-Check-Act), заложенной в стандарте ISO/IEC 27001. Именно этот цикл отличает зрелую систему управления от набора разрозненных мероприятий.
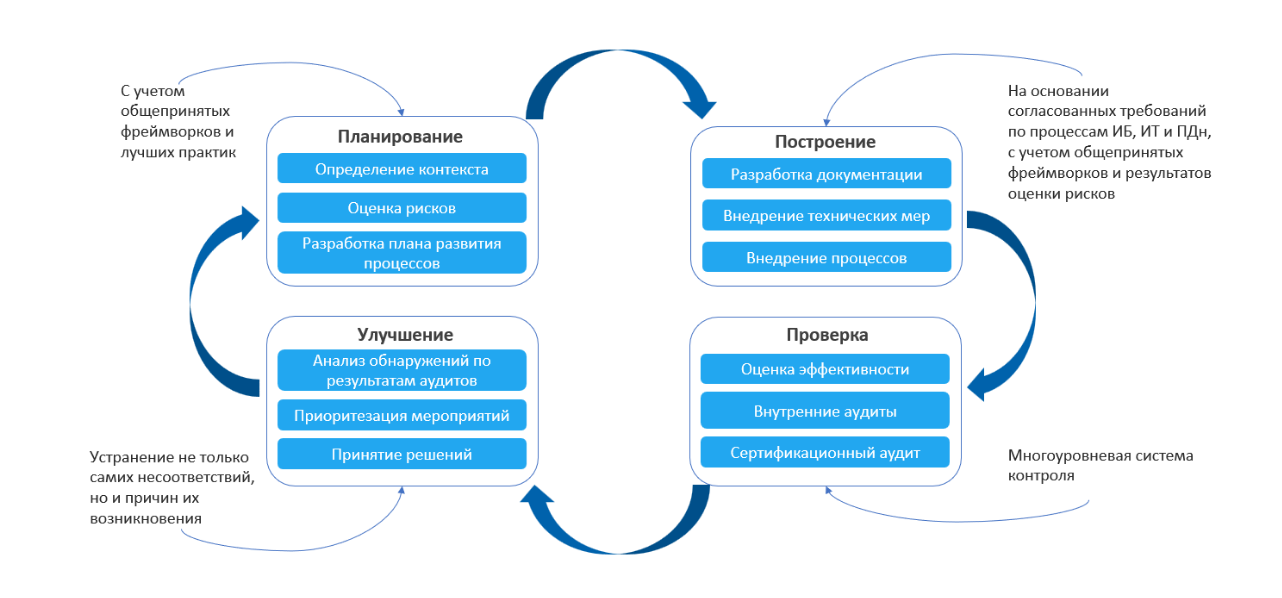
Рисунок 3. Цикл непрерывного улучшения ИБ
Этап Plan (Планирование) начинается с честной диагностики текущего состояния. Компания проводит обследование зрелости процессов по фреймворкам ISO/IEC 27001 и CIS Controls, технический аудит критичных областей, проверку соответствия регуляторным требованиям, тестирование периметра на проникновение, контрольную фишинговую рассылку и мониторинг внешних угроз. По итогам формируется стратегия развития или приоритизированная дорожная карта с оценкой бюджета и сроков.
Этап Do (Построение/Внедрение) включает реализацию запланированных мероприятий. Сначала закрывается гигиенический минимум: устраняются критичные уязвимости, внедряется MFA, настраивается регулярное сканирование и патчинг, блокируются неактивные учетные записи итп. Это позволяет существенно снизить вероятность наиболее распространенных атак. Затем начинается системное развитие: выстраивается полноценная система менеджмента информационной безопасности, разрабатываются и автоматизируются процессы, внедряются недостающие средства защиты.
Этап Check (Проверка) предполагает оценку эффективности внедренных мер через регулярные внутренние аудиты, мониторинг метрик эффективности, анализ инцидентов и выявление коренных причин, внешние проверки (тестирование на проникновение, комплаенс-аудиты). Именно на этом этапе становится понятно, насколько реально работают выстроенные процессы и где остались «слепые зоны».
Этап Act (Действие/Улучшение) замыкает цикл: устраняются выявленные несоответствия, корректируются процессы и документация, оптимизируются средства защиты, система адаптируется к новым угрозам. Цикл повторяется, обеспечивая постоянное повышение уровня киберустойчивости.
Ключевые принципы успеха
Успешное построение работающей ИБ опирается на несколько фундаментальных принципов. Во-первых, необходима поддержка топ-менеджмента - без вовлеченности руководства информационная безопасность останется «функцией для галочки». Во-вторых, безопасность должна интегрироваться с бизнес-процессами, а не существовать отдельно от них. В-третьих, важен риск-ориентированный подход: защищать нужно то, что действительно важно для бизнеса, а не «все подряд». В-четвертых, работает только то, что можно измерить - без метрик эффективности и постоянного аудита и контроля невозможно управлять.
Остались вопросы?
Оставьте свои контактные данные, чтобы мы могли связаться с вами для дальнейших шагов.
Получайте новости из мира кибербезопасности, полезные материалы и специальные предложения для бизнеса. Отправляем только актуальную информацию — без лишних писем.
Оставайтесь на шаг впереди

Дайджесты
Акции
Чек-листы
Памятки
Новые услуги