Повышение осведомленности
Платформа Security Awareness • Учебный фишинг • Разработка курсов на заказ
CYBERINSPECT
Проверка и мониторинг контрагента на киберугрозы
CYBERID
Комплексная защита данных, репутации и цифровых активов топ-менеджмента
DRP-сервис
Защита бренда и обнаружение цифровых угроз • Облачный сервис
Защита бренда и репутации
SOC
Центр мониторинга и реагирования на инциденты ИБ
Мониторинг и реагирование
Сетевая защита
NGFW • VPN • Proxy NAC NTA Криптошлюзы и криптокоммутаторы
Защита устройств и серверов
EPP • EDR • XDR • Sandbox и AntiAPT
Защита доступа и учётных записей
MFA • PAM • IDM
Защита от утечек данных DLP
Защита от утечек и взломов
Аутсорсинг ИБ
vCISO • vDPO • vCompliance • vКИИ • Подписка на ИБ • Vulnerability mgmt
Безопасность разработки
Анализ угроз • Анализ кода • Внедрение и сертификация процессов
Безопасность ИИ
Оценка зрелости и рисков • LLMSecOps • Red Teaming LLM • ISO 42001
Социотехнический пентест
Оценка уровня осведомленности сотрудников правилами ИБ
Пентесты цифровых продуктов
Сайт • Веб-приложения • Мобильные приложения • Анализ исходного кода
Пентесты инфраструктуры
Внешний периметр • Внутренний периметр • Wi-Fi
Системы менеджмента ISO
Проектирование и внедрение: 27001, 27701, 22301, 20000, 42001
Требования Банка России
Комплаенс для банков • 716-П, 833-П, 850-П, 851-П, SWIFT CSCF, ГОСТ 57580
Защита АСУ ТП
Категорирование • Проектирование • Внедрение • Испытания
Защита ГИС
Оценка зрелости • Проектирование • Аттестация • СМЭВ
Защита объектов КИИ
Категорирование • Проектирование • Внедрение • Испытания
Персональные данные
Аудит 152-ФЗ • Моделирование угроз • ТЗ/ТП СЗПДн • Оценка эффективности
Аудит и оценка рисков
Аудит • Киберчекап • Стратегия ИБ • Оценка и управление рисками
Аудит и консалтинг
Получить консультацию
Оставьте ваши данные и мы с вами свяжемся!


08.11.2026
Что такое вайбкодинг: плюсы и минусы применения ИИ для написания кода
Вайбкодинг — написание программ, при котором человек формулирует задачу на естественном языке, а модель генерирует код в ответ на запрос.
Максим Глущенко
Консультант отдела риск-менеджмента кибербезопасности Infosecurity
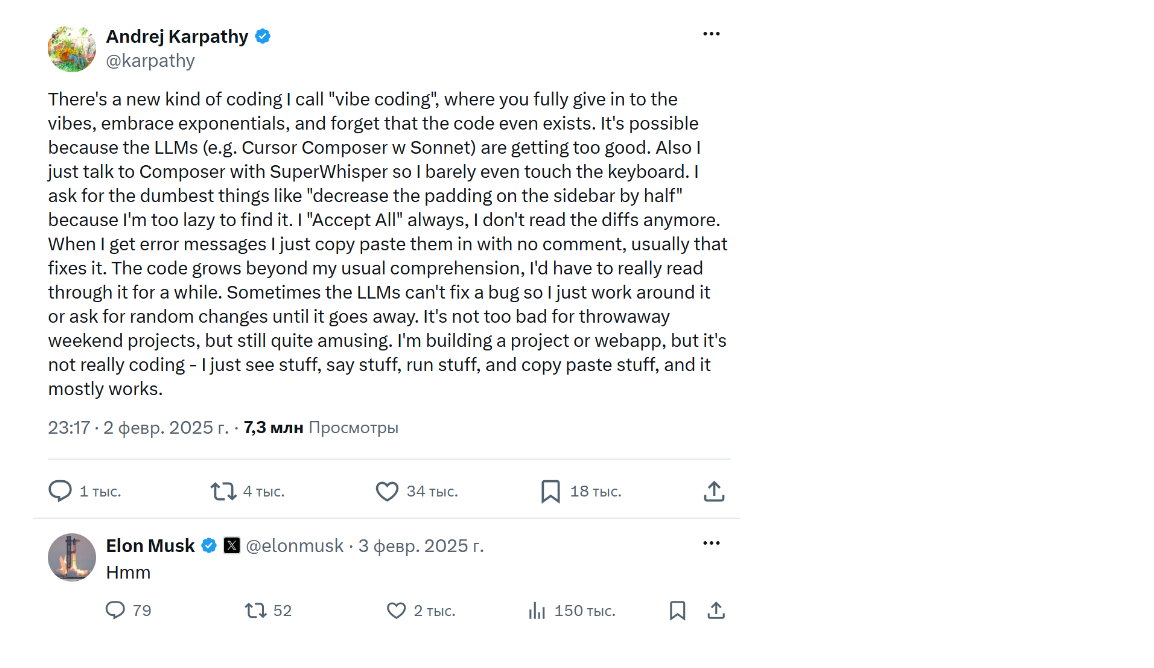
Tермин «вайбкодинг» появился в первой половине 2025 года и быстро стал частью лексикона как для стартапов, так и для крупных компаний. Оригинальная цитата «отца вайбкодинга» и соучредителя OpenAI Андрея Карпата, задавшая начало новому направлению в IT-отрасли, звучит так:
«Ты просто отдаешься ощущениям (вайбам), используешь возможности экспоненциального роста продуктивности и вообще забываешь о существовании самого кода».
Как перечислил сам Андрей, под вайбкодингом подразумевается как написание приложения с нуля, так и доработка функционала существующих программ или исправление багов с помощью искусственного интеллекта. Чуть реже под это понятие попадает и другие этапы жизненного цикла программных решений, вплоть до их развертывания, если в процессе частично или полностью задействован ИИ.
Плюсы вайбкодинга
И термин бы не «взлетел», не найди он отклика в ИТ-сообществе. Участие искусственного интеллекта в разработке ПО принесло бизнесу три основных преимущества:
- скорость (MVP собирается за часы вместо недель)
- дешевизна на ранних стадиях работ
- минимальный порог входа — приложение теперь можно создать даже без разработчиков в штате.
Четвертый и менее очевидный — автоматизация рутины, в широком смысле. Работники, не относящиеся к продуктовым подразделениям, нередко прибегают к ИИ не только для формулирования грамотных писем или красивых презентаций, но и написания скриптов (например, макросов для Excel), освобождая себя от типовых задач.
Минусы вайбкодинга
Между вайбкодингом и программированием с искусственным интеллектом в качестве ассистента проходит видимая грань. Вайбкодинг подразумевает высокую степень доверия к модели. Вплоть до того, что пишущий запрос (промпт) никогда не просматривал код, написанный ИИ. Остановимся на обратной стороне медали подробнее.
✘ Уязвимости
ИИ не напишет безопасный код, если его об этом не попросить. А если попросить, это не даст никаких гарантий.
*Из показательных случаев, в мае 2025 года исследователь безопасности проверил полторы тысячи приложений, созданных на платформе для вайбкодинга Lovable, и обнаружил 303 незащищённых конечных точки на 170 сайтах.
✘ Архитектура
По аналогии с безопасностью, ИИ не напишет масштабируемый код с низкой связностью и высоким сцеплением по умолчанию. Модель сгенерирует самое прямолинейное и локальное решение для сформулированной вами задачи. На длинной дистанции это выливается в крупный технический долг и нередко это рефакторят также с помощью вайбкодинга.
В совокупности с тем, что при каждой новой сессии модель ознакамливается с проектом с полного нуля, я склонен полагать, что именно данный недостаток стал причиной ряда новостей о том, что искусственный интеллект стал обходиться компаниям дороже людей.
✘ Понимание кодовой базы
Продолжая мысль о техническом долге, когда масштаб программы набирает критическую массу и ИИ неспособен разрешить все проблемы собственноручно, разработчик вынужден вникнуть в чужой код, который, вероятно, никогда до этого не просматривал. Временные затраты непредсказуемо высоки, а обозначенный ранее плюс в виде низкого порога входа внезапно отягощает последствия.
✘ Утечка корпоративных данных
В большинстве бизнес-кейсов для вайбкодинга применяются внешние платформы, такие как Claude или ChatGPT. А значит, любого рода данные, которые обрабатывают ИИ-модели отправляются на их сервера, будь то код проприетарного ПО или клиентская база данных.
✘ Излишняя автономность
Эти два слова неслучайно регулярно фигурируют в цикле статей про ИИ. Современные агентные инструменты умеют не только генерировать код в окне часта, но и самостоятельно разворачивать его на сервере, подключаться к базам данных, вызывать внешние API, устанавливать зависимости и вносить изменения в продакшен и многое другое. Если обобщить, гипотетически ИИ-агент способен выполнять все те же операции, что и пользователь ПК, вплоть до управления мышью с клавиатурой.
Что это означает? ИИ-агент с доступом к боевым системам пробросит интеграции с той же легкостью, с какой он может выполнить и деструктивную команду, неверно поняв контекст задачи, доверившись вредоносной инструкции, спрятанной в обрабатываемых им данных или просто галлюцинировав. Риски применения ИИ и кейс, где агент удалил базу данных клиентов, описаны в предыдущей статье цикла.
Промежуточное одобрение человеком (Human-in-the-loop) может казаться компромиссом, чтобы контролировать действия ИИ-агента, при этом не растеряв гибкости. Формально —так и есть. Однако номинально такая практика не работает.
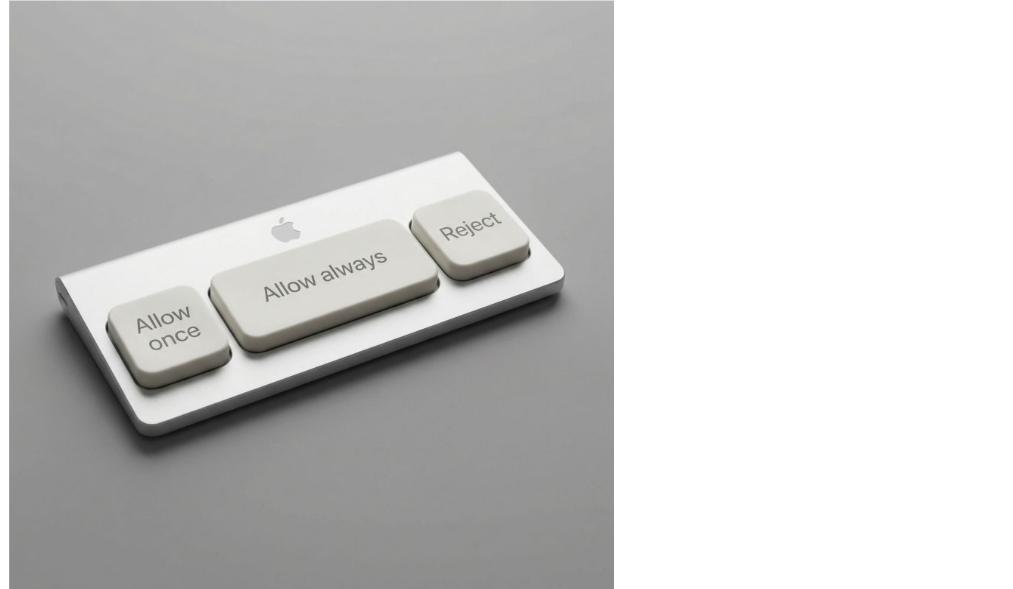
Так в сети шуточно представляют идеальную клавиатуру для современных разработчиков, пародирующую запрос разрешения ИИ-агента на различного рода операции. Еще чаще в интернете шутят о том, с какой скоростью вайбкодер нажимает на кнопку «разрешить» вне зависимости от содержания разрешения. Мем не возник на пустом месте: многие пользователи решений для ИИ-кодинга дают разрешение буквально не глядя. В это же время ИИ может как внести безобидные изменения в код, так и выполнить shell-команды или переписать конфигурацию, если он посчитал это нужным.
Как оптимизировать и обезопасить вайбкодинг?
Если в компании уже отработаны практики безопасной разработки, такие как разделение сред, проведение код-ревью, принцип наименьших привилегий, маскирование данных, SAST и DAST-тестирование и прочие, то большинство советов можно свести к одному принципу — рассматривать ИИ-агента как полноценного сотрудника с точки зрения проверок и предоставленных привилегий.
Вторым фактором являются компетенции работников. Грамотный промпт, учитывающий большинство подводных камней «прямолинейного» написания кода, может сформулировать только опытный разработчик, знающий все нюансы предметной области.
FAQ: частые вопросы
▸С чего начать, если руководство хочет разрешить сотрудникам пользоваться ИИ для написания кода?
Сначала выяснить, что уже происходит на практике: сотрудники нередко применяют ChatGPT или похожие сервисы для рабочих задач без ведома руководства. Прежде чем вводить правила, стоит понять, какие данные и системы уже могли туда попасть.
▸Кто отвечает, если ИИ что-то сломал или удалил важные данные?
Разумеется отвечает компания, а не разработчик ИИ-инструмента. Большинство сервисов в пользовательском соглашении снимают с себя ответственность за такие последствия. Поэтому решение, каким действиям ИИ можно доверять без проверки человеком, а какие требуют подтверждения — это ответственность бизнеса.
▸Каким компаниям вайбкодинг подходит меньше всего?
Тем, кто работает с чувствительными данными, иначе говоря, для кого утечка или сбой будет особенно дорогим. Для таких компаний риски, о которых говорилось в статье, весят намного больше, чем выигрыш в скорости.
▸Значит ли всё это, что от вайбкодинга стоит вообще отказаться?
Не стоит, да и никто не откажется. Речь не о запрете, а об осознанном использовании. Там, где риски невысоки (черновики, внутренние инструменты, прототипы), вайбкодинг оправдан. Но если на кону реальные данные пользователей или деньги компании, необходим дополнительный контроль.
Читайте также:
Остались вопросы?
Оставьте свои контактные данные, чтобы мы могли связаться с вами для дальнейших шагов.
Информационная безопасность в финансовом секторе: новый подход к оценке и защите
Постановление № 92 от 06.02.2026: новые правила категорирования КИИ в банках, ежегодная отчётность, штрафы по ст. 13.12.2 КоАП и что делать банкам.
06.11.2026
Cookie и персональные данные: что нужно учитывать владельцам сайтов
Когда cookie считаются персональными данными, какие можно без согласия, что указать в cookie-баннере и почему мало политики конфиденциальности.
07.11.2026
Этапы подготовки к сертификации ISO/IEC 42001
Что такое ISO/IEC 42001 и как подготовиться к сертификации: структура стандарта, 5 этапов от обследования до аудита, цикл PDCA.
10.11.2026
10 шагов по внедрению ISO/IEC 27001
Пошаговый план внедрения ISO/IEC 27001 в 10 шагов: от области применения СУИБ до внутреннего аудита. Типовой срок подготовки — 5–12 месяцев.
05.11.2026
Другие статьи
Получайте новости из мира кибербезопасности, полезные материалы и специальные предложения для бизнеса. Отправляем только актуальную информацию — без лишних писем.
Оставайтесь на шаг впереди

Дайджесты
Акции
Чек-листы
Памятки
Новые услуги