Мониторинг и реагирование
Защита от утечек и взломов
Защита бренда и репутации
Аудит и оценка рисков
Аудит • Киберчекап • Стратегия ИБ • Оценка и управление рисками
Пентесты инфраструктуры
Внешний периметр • Внутренний периметр • Wi-Fi
Социотехнический пентест
Оценка уровня осведомленности сотрудников правилами ИБ
Пентесты цифровых продуктов
Сайт • Веб-приложения • Мобильные приложения • Анализ исходного кода
Системы менеджмента ISO
Проектирование и внедрение: 27001, 27701, 22301, 20000, 42001
Аутсорсинг ИБ
vCISO • vDPO • vCompliance • vКИИ • Подписка на ИБ • Vulnerability mgmt
Безопасность ИИ
Оценка зрелости и рисков • LLMSecOps • Red Teaming LLM • ISO 42001
Безопасность разработки
Анализ угроз • Анализ кода • Внедрение и сертификация процессов
Повышение осведомленности
Платформа Security Awareness • Учебный фишинг • Разработка курсов на заказ
Защита АСУ ТП
Категорирование • Проектирование • Внедрение • Испытания
Требования Банка России
Комплаенс для банков • 716-П, 833-П, 850-П, 851-П, SWIFT CSCF, ГОСТ 57580
Защита ГИС
Оценка зрелости • Проектирование • Аттестация • СМЭВ
Защита объектов КИИ
Категорирование • Проектирование • Внедрение • Испытания
Персональные данные
Аудит 152-ФЗ • Моделирование угроз • ТЗ/ТП СЗПДн • Оценка эффективности
Защита от утечек данных DLP
DRP-сервис
Защита бренда и обнаружение цифровых угроз • Облачный сервис
SOC
Центр мониторинга и реагирования на инциденты ИБ
CYBERID
Комплексная защита данных, репутации и цифровых активов топ-менеджмента
Защита устройств и серверов
EPP • EDR • XDR • Sandbox и AntiAPT
Сетевая защита
NGFW • VPN • Proxy NAC NTA Криптошлюзы и криптокоммутаторы
Защита доступа и учётных записей
MFA • PAM • IDM
Аудит и консалтинг

Получить консультацию
Оставьте ваши данные и мы с вами свяжемся!


05.11.2026
10 шагов по внедрению ISO/IEC 27001
Защита информации перестала быть опцией – сегодня это обязанность бизнеса. Клиенты и партнёры хотят видеть доказательства того, что компания может противостоять киберугрозам. Внедрение системы управления информационной безопасностью (СУИБ) по стандарту ISO/IEC 27001 помогает системно приближаться к этой цели.
Анастасия Павлова
Консультант отдела методологии и практик управления кибербезопасностью Infosecurity
Содержание
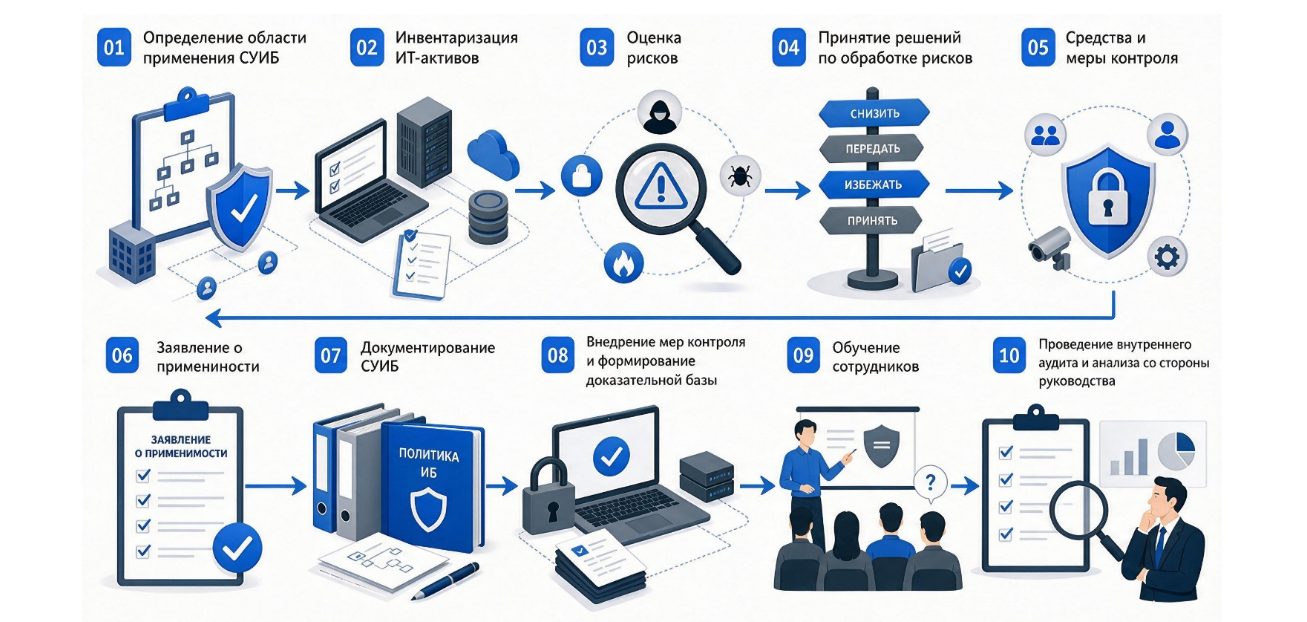
- Шаг 1. Определение области применения СУИБ
- Шаг 2. Инвентаризация информационных активов
- Шаг 3. Оценка рисков
- Шаг 4. Принятие решений по обработке рисков
- Шаг 5. Средства и меры контроля
- Шаг 6. Заявление о применимости
- Шаг 7. Документирование СУИБ
- Шаг 8. Внедрение мер контроля и формирование доказательной базы
- Шаг 9. Обучение сотрудников
- Шаг 10. Проведение внутреннего аудита и анализа со стороны руководства
- Заключение
- FAQ: частые вопросы
- Читайте также
Хотя стандарт кажется сложным, его внедрение можно разбить на понятные шаги, которые повышают уровень безопасности и приносят бизнесу практическую пользу.
Шаг 1. Определение области применения СУИБ
Первым делом нужно определить, какие процессы, сервисы и подразделения войдут в СУИБ. Это ключевое решение – именно оно задаёт масштаб всех последующих работ.
Если охватить слишком много, проект станет неуправляемым. Слишком мало – сертификат не будет соответствовать реальным бизнес-задачам.
Шаг 2. Инвентаризация информационных активов
Инвентаризация – отправная точка для оценки рисков. На этом этапе выявляют все активы организации. При инвентаризации необходимо разделять активы на первичные и вторичные. К первичным относится информация (в том числе на бумажных носителях), представляющая ценность для организации. Ко вторичным активам относится то, что обеспечивает обработку, хранение и передачу информации: оборудование (включая сетевое), программное обеспечение, информационные системы. Такое разделение помогает понять, какие ресурсы поддерживают ценные для организации активы и как их компрометация отразится на бизнесе.
Шаг 3. Оценка рисков
Оценка рисков – основа внедрения ISO 27001. Сначала для каждого критичного актива выявляют угрозы и уязвимости. Далее оценивается вероятность и потенциальный ущерб. В результате формируется ранжированный перечень рисков, показывающий, на какие из них необходимо направить ресурсы в первую очередь.
Методология оценки рисков должна быть чёткой, воспроизводимой и соответствовать масштабу организации. Оценка может проводиться как качественными методами (например, «низкий», «средний», «высокий»), так и количественными, основанными на числовых показателях величины ущерба. Чрезмерно формализованная оценка, оторванная от реальных бизнес-процессов, не менее вредна, чем её полное отсутствие. Такая оценка не влияет на управленческие решения, а значит, теряет всякую практическую ценность.
Шаг 4. Принятие решений по обработке рисков
По каждому риску принимается решение:
1. Снизить, внедрив соответствующие меры контроля.
2. Передать третьей стороне (например, через аутсорсинг).
3. Избежать, прекратив деятельность, которая его порождает.
4. Принять и задокументировать это решение.
2. Передать третьей стороне (например, через аутсорсинг).
3. Избежать, прекратив деятельность, которая его порождает.
4. Принять и задокументировать это решение.
Шаг 5. Средства и меры контроля
Во второй части стандарта, приложении А, приведен перечень мер контроля, которые могут быть внедрены для снижения рисков и выполнения требований безопасности. В редакции 2022 года содержится 93 контроля, сгруппированных в четыре категории:
- организационные (А.5);
- кадровые (А.6);
- физические (А.7);
- технологические (А.8).
Организации не обязаны внедрять все меры контроля. Необходимо выбирать только те, которые соответствуют выявленным рискам. Это позволяет разумно тратить ресурсы и сосредоточиться на защите самых важных активов.
Шаг 6. Заявление о применимости
Заявление о применимости – документ со всеми 93 мерами контроля, где отмечено, какие из них внедрены, а какие нет, и почему. Аудитор запрашивает его в числе первых на сертификации. Формальные галочки без пояснений – частый повод для несоответствий.
Шаг 7. Документирование СУИБ
Стандарт требует документированной информации: область применения, Политика ИБ, методика оценки рисков, план их обработки, регламенты, записи внутренних аудитов и анализа руководства. Документы должны работать на практике, а не существовать «для галочки».
Шаг 8. Внедрение мер контроля и формирование доказательной базы
На этом этапе проверяется, работает ли СУИБ в реальных условиях. Разработать регламент управления доступом недостаточно, нужны фактические доказательства: как именно доступы предоставляются, на каких основаниях пересматриваются и по какой процедуре отзываются.
Доказательства формируются в процессе реальной работы. Если они начинают «появляться» за две недели до аудита, аудитор это заметит.
Шаг 9. Обучение сотрудников
Стандарт требует, чтобы персонал был компетентным и осведомлённым в области ИБ. Сотрудники обязаны знать свои правила работы и порядок действий при инциденте. Это важнее, чем кажется. Аудиторы беседуют с людьми из разных отделов, а не только с IT-отделом. В таких интервью часто выявляется разрыв между документированными процедурами и реальным уровнем осведомлённости.
Шаг 10. Проведение внутреннего аудита и анализа со стороны руководства
Прежде чем обращаться в орган по сертификации, организация должна провести внутренний аудит СУИБ. Это позволяет оценить, насколько эффективно функционирует система. Проводить аудит должны независимые и компетентные лица: либо сотрудники, не участвующие напрямую в проверяемых процессах, либо внешние специалисты.
По результатам аудита выявляются несоответствия, наблюдения и возможности для улучшения. Для каждого несоответствия нужно найти причину, разработать корректирующие меры, назначить сроки и ответственных. Мало устранить последствия – важно не допустить повторения. Эффективность исправлений впоследствии проверяют и подтверждают.
Важной частью внутреннего аудита является оценка эффективности СУИБ. Недостаточно просто внедрить меры защиты, нужно убедиться, что они реально работают. Риски должны быть снижены до приемлемого уровня, процессы соответствовать требованиям, а цели ИБ достигаться на практике. Для этого могут использоваться показатели эффективности, результаты мониторинга, данные об инцидентах, результаты тестирования средств защиты и выполнение установленных целей СУИБ.
После внутреннего аудита проводится анализ со стороны руководства. Руководство оценивает результаты аудита, произошедшие инциденты, возможности для улучшения системы и многое другое. По итогам анализа принимаются решения о необходимых изменениях и мерах по дальнейшему совершенствованию СУИБ.
Заключение
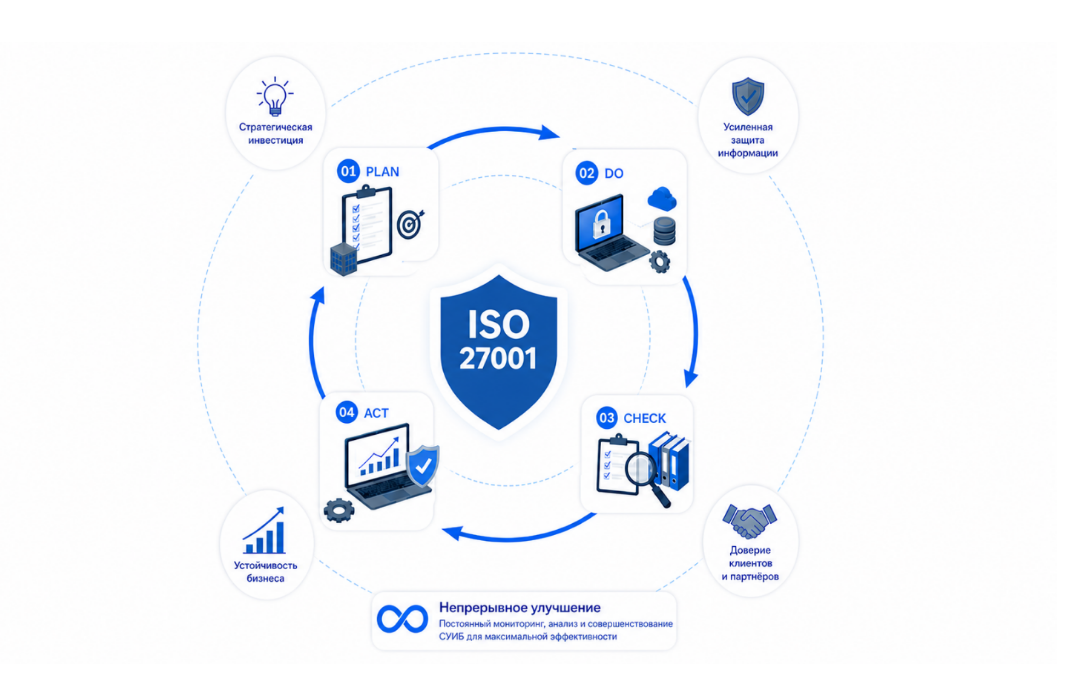
ISO 27001 – это не формальность, а инструмент системного управления рисками. Это стратегическая инвестиция в устойчивость и долгосрочный успех организации.
Последовательное выполнение этих шагов и дальнейшее внедрение СУИБ помогает усилить защиту информации, повысить устойчивость бизнеса и укрепить доверие клиентов и партнёров.
FAQ: частые вопросы
▸ Сколько времени занимает подготовка к сертификации?
В типовой организации подготовка занимает от 5 до 12 месяцев. Конкретный срок зависит от масштаба компании, текущей зрелости процессов, количества систем и скорость согласования решений внутри организации.
▸Что происходит после внедрения стандарта ISO 27001?
После внедрения и запуска СУИБ у вас есть два варианта. Можно использовать стандарт как внутреннюю систему управления безопасностью без прохождения сертификации. Либо можно пройти внешний аудит и получить официальный сертификат соответствия.
▸Обязательно ли привлекать внешних консультантов для внедрения ISO 27001?
Нет, привлечение консультантов не является обязательным требованием стандарта. Организация может внедрить СУИБ собственными силами при наличии достаточной экспертизы и ресурсов. Однако внешние специалисты могут ускорить процесс, помочь избежать типичных ошибок и подготовить компанию к сертификационному аудиту.
Читайте также:
- Ультимативный гайд по внедрению стандарта ISO/IEC 27001. Часть 1: основы стандарта, область действия и роли
- Ультимативный гайд по внедрению стандарта ISO/IEC 27001. Часть 2: оценка рисков, документация и внедрение контролей
- Ультимативный гайд по внедрению стандарта ISO/IEC 27001. Часть 3: оценка эффективности, аудиты и сертификация
Остались вопросы?
Оставьте свои контактные данные, чтобы мы могли связаться с вами для дальнейших шагов.
Информационная безопасность в финансовом секторе: новый подход к оценке и защите
Постановление № 92 от 06.02.2026: новые правила категорирования КИИ в банках, ежегодная отчётность, штрафы по ст. 13.12.2 КоАП и что делать банкам.
06.11.2026
Cookie и персональные данные: что нужно учитывать владельцам сайтов
Когда cookie считаются персональными данными, какие можно без согласия, что указать в cookie-баннере и почему мало политики конфиденциальности.
07.11.2026
Этапы подготовки к сертификации ISO/IEC 42001
Что такое ISO/IEC 42001 и как подготовиться к сертификации: структура стандарта, 5 этапов от обследования до аудита, цикл PDCA.
10.11.2026
10 шагов по внедрению ISO/IEC 27001
Пошаговый план внедрения ISO/IEC 27001 в 10 шагов: от области применения СУИБ до внутреннего аудита. Типовой срок подготовки — 5–12 месяцев.
05.11.2026
Другие статьи
Получайте новости из мира кибербезопасности, полезные материалы и специальные предложения для бизнеса. Отправляем только актуальную информацию — без лишних писем.
Оставайтесь на шаг впереди

Дайджесты
Акции
Чек-листы
Памятки
Новые услуги