Мониторинг и реагирование
Защита от утечек и взломов
Защита бренда и репутации
Аудит и оценка рисков
Аудит • Киберчекап • Стратегия ИБ • Оценка и управление рисками
Пентесты инфраструктуры
Внешний периметр • Внутренний периметр • Wi-Fi
Социотехнический пентест
Оценка уровня осведомленности сотрудников правилами ИБ
Пентесты цифровых продуктов
Сайт • Веб-приложения • Мобильные приложения • Анализ исходного кода
Системы менеджмента ISO
Проектирование и внедрение: 27001, 27701, 22301, 20000, 42001
Аутсорсинг ИБ
vCISO • vDPO • vCompliance • vКИИ • Подписка на ИБ • Vulnerability mgmt
Безопасность ИИ
Оценка зрелости и рисков • LLMSecOps • Red Teaming LLM • ISO 42001
Безопасность разработки
Анализ угроз • Анализ кода • Внедрение и сертификация процессов
Повышение осведомленности
Платформа Security Awareness • Учебный фишинг • Разработка курсов на заказ
Защита АСУ ТП
Категорирование • Проектирование • Внедрение • Испытания
Требования Банка России
Комплаенс для банков • 716-П, 833-П, 850-П, 851-П, SWIFT CSCF, ГОСТ 57580
Защита ГИС
Оценка зрелости • Проектирование • Аттестация • СМЭВ
Защита объектов КИИ
Категорирование • Проектирование • Внедрение • Испытания
Персональные данные
Аудит 152-ФЗ • Моделирование угроз • ТЗ/ТП СЗПДн • Оценка эффективности
Защита от утечек данных DLP
DRP-сервис
Защита бренда и обнаружение цифровых угроз • Облачный сервис
SOC
Центр мониторинга и реагирования на инциденты ИБ
CYBERID
Комплексная защита данных, репутации и цифровых активов топ-менеджмента
Защита устройств и серверов
EPP • EDR • XDR • Sandbox и AntiAPT
Сетевая защита
NGFW • VPN • Proxy NAC NTA Криптошлюзы и криптокоммутаторы
Защита доступа и учётных записей
MFA • PAM • IDM
Аудит и консалтинг

Получить консультацию
Оставьте ваши данные и мы с вами свяжемся!


04.11.2026
Почему без управления рисками безопасность ИИ невозможна
Применение искусственного интеллекта сейчас - один из главных трендов технологического развития компаний. ИИ используется в разных областях и для разных целей – от автоматизации простых операций до управления производством.
Александр Ковалев
Ведущий аудитор ISO/IES 27001 и эксперт Infosecurity
Введение
Вместе с преимуществами искусственный интеллект приносит с собой новые риски. Обеспечение безопасности ИИ отличается от традиционных процессов управления ИБ компаний, но основой для нее все так же служит управление рисками. В этой статье мы разберем, почему управление рисками – неотъемлемая часть безопасности ИИ, и на что руководителям и специалистам по ИБ стоит обратить внимание.
Иная плоскость рисков
Управление рисками ИБ служит фундаментом для обеспечения безопасности данных, информационных систем и цифровых технологий. Во многих компаниях выстроена система управления ИБ, проводится регулярная оценка рисков, внедрены процессы информационной безопасности и средства защиты. Разве этого недостаточно?
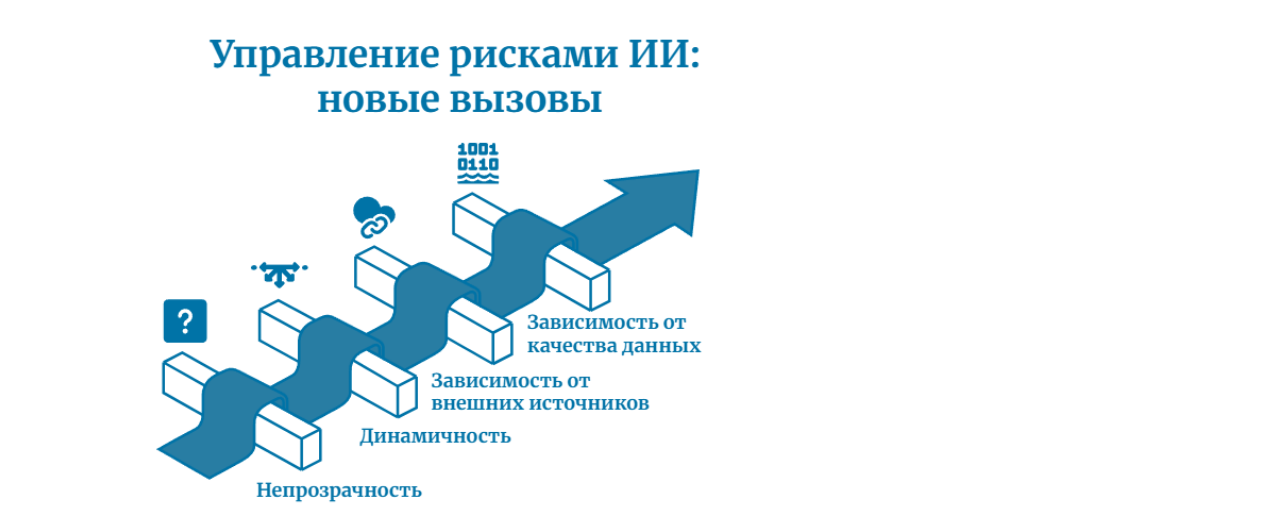
Риски, связанные с использованием искусственного интеллекта, и сценарии их реализации существенно отличаются от традиционных. Классические процессы и меры информационной безопасности по-прежнему необходимы, но недостаточны для обеспечения безопасности ИИ. Это связано с особенностями работы ИИ-систем:
- Непрозрачность. Многие модели работают как «черные ящики» – трудно понять, как именно было принято то или иное решение. Это затрудняет выявление и исследование аномалий, анализ и расследование инцидентов.
- Динамичность. Модели постоянно обучаются и обновляются, а входные данные меняются. Модель, обученная на одних данных, может начать вести себя иначе при изменении входных данных или контекста использования.
- Зависимость от внешних источников. ИИсистемы часто используют сторонние API, открытые наборы данных и предобученные модели, что расширяет поверхность атаки и усложняет контроль за безопасностью.
- Зависимость от качества данных. Основа работы ИИ – входные данные. Их качество напрямую влияет на корректность получаемого результата и его соответствие ожиданиям (принцип GIGO – «garbage in, garbage out»).
Риски искусственного интеллекта
Итак, риски ИИ отличаются от классических рисков ИБ. Среди ключевых категорий рисков можно выделить:
- Ошибки из-за низкого качества данных. Ошибки и искажения данных, используемых для обучения моделей, могут привести к некорректным результатам и решениям. Качественные данные должны обладать точностью, достоверностью и полнотой. Также имеет значение актуальность данных и отсутствие в них элементов предвзятости. «Плохие» данные и неверные решения моделей могут отразиться на реализации и результатах бизнес-процессов. В итоге мы получим целый набор рисков – финансовые, репутационные, операционные, юридические, киберриски.
- Атаки на модели. Злоумышленники могут воздействовать на входные данные, внедрять промпт-инъекции, манипулировать поведением ИИ-систем, перехватывать управляющие команды и подменять решения. В ряде отраслей последствия могут оказаться критическими (например, управление автономными транспортными средствами или медицинскими системами).
- Утечка конфиденциальной информации. Если для обучения моделей или в запросах используются чувствительные данные (коммерческая тайна, ПДн и пр.), ИИ-система может воспроизвести эти данные в ответах.
- Утечка данных модели. Модели ИИ, их логика и архитектура - ценный актив, объекты интеллектуальной собственности. Их кража может привести к потере конкурентных преимуществ или дать злоумышленникам возможность воспроизведения и анализа моделей для реализации атак.
- Операционные сбои. Проявляются как дрейф моделей, галлюцинации, предвзятость алгоритмов и нарушения в работе интеграций. Сбои могут быть спровоцированы ухудшением качества входных данных, изменениями внешних условий, ошибками при внедрении и недостатками алгоритмов.
- Юридические риски. Принятие дискриминационных или несправедливых решений может привести к претензиям и судебным разбирательствам со стороны клиентов, партнеров, поставщиков и других контрагентов).
- Регуляторные риски. Законодательство в сфере ИИ активно развивается. Требования к защите ИИ включены как в российские нормативные акты, так и в законодательство других стран. Несоблюдение обязательных требований ведет к штрафам и другим санкциям. Национальные и международные стандарты по построению систем ИБ также претерпели изменения с учетом развития ИИ-технологий и методов атак на них.
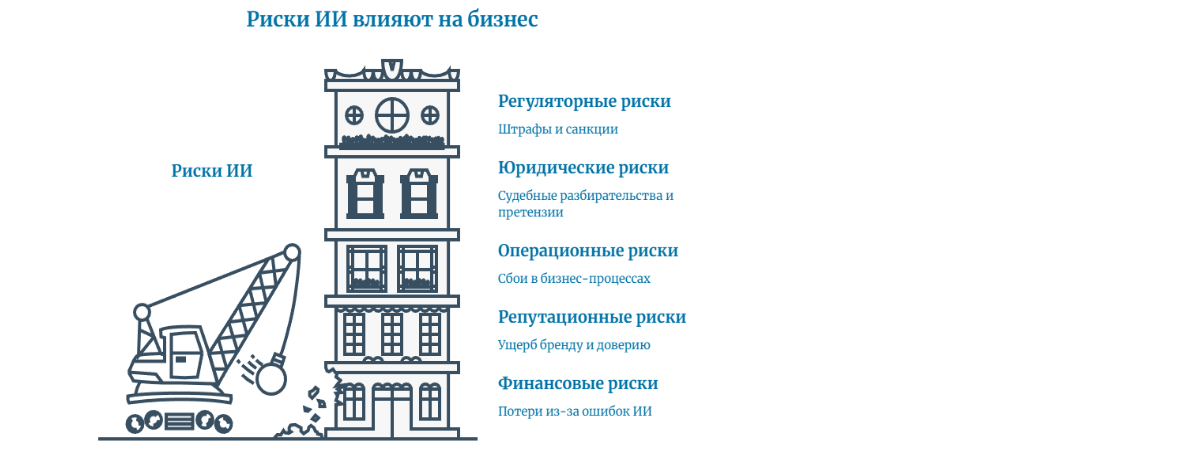
Интеграция управления рисками ИИ
Безопасность ИИ не должна существовать в изоляции. Она должна быть интегрирована в общую систему управления рисками и в процессы ИБ. Это позволит:
- обеспечить единый подход к регулярной оценке и приоритизации рисков, независимо от их природы;
- оценивать риски ИИ в рамках единой системы управления рисками, без дублирования усилий и создания отдельных областей контроля;
- избежать построения параллельной системы безопасности для ИИ, а использовать уже существующие процессы и инструменты ИБ;
- снизить вероятность инцидентов посредством раннего выявления специфических рисков ИИ и принятия превентивных мер;
- упростить прохождение проверок и демонстрацию выполнения требований, снизить риски штрафов и других санкций регуляторов.
Заключение
Без системного управления рисками ИИ компания рискует оказаться в ситуации, когда процессы и инструменты безопасности внедрены, но ИИ-система остается уязвимой из-за неучтенных сценариев рисков. Безопасность искусственного интеллекта – не только применение защитных мер, но управление неопределенностью.
Риски искусственного интеллекта несут в себе большую опасность в силу разнообразия методов атак и широкого спектра возможных последствий. При этом их значимость непрерывно растет с развитием ИИ-технологий, расширением сфер применения, повышением уровня принимаемых ИИ-решений.
В сегодняшних реалиях управление рисками ИИ стало не просто адаптацией системы ИБ. Теперь это стратегическая необходимость в пересмотре подходов, процессов и мер, связанная с появлением новой критичной области специфических угроз.
Читайте также:
Остались вопросы?
Оставьте свои контактные данные, чтобы мы могли связаться с вами для дальнейших шагов.
Информационная безопасность в финансовом секторе: новый подход к оценке и защите
Постановление № 92 от 06.02.2026: новые правила категорирования КИИ в банках, ежегодная отчётность, штрафы по ст. 13.12.2 КоАП и что делать банкам.
06.11.2026
Cookie и персональные данные: что нужно учитывать владельцам сайтов
Когда cookie считаются персональными данными, какие можно без согласия, что указать в cookie-баннере и почему мало политики конфиденциальности.
07.11.2026
Этапы подготовки к сертификации ISO/IEC 42001
Что такое ISO/IEC 42001 и как подготовиться к сертификации: структура стандарта, 5 этапов от обследования до аудита, цикл PDCA.
10.11.2026
10 шагов по внедрению ISO/IEC 27001
Пошаговый план внедрения ISO/IEC 27001 в 10 шагов: от области применения СУИБ до внутреннего аудита. Типовой срок подготовки — 5–12 месяцев.
05.11.2026
Другие статьи
Получайте новости из мира кибербезопасности, полезные материалы и специальные предложения для бизнеса. Отправляем только актуальную информацию — без лишних писем.
Оставайтесь на шаг впереди

Дайджесты
Акции
Чек-листы
Памятки
Новые услуги