Мониторинг и реагирование
Защита от утечек и взломов
Защита бренда и репутации
Аудит и оценка рисков
Аудит • Киберчекап • Стратегия ИБ • Оценка и управление рисками
Пентесты инфраструктуры
Внешний периметр • Внутренний периметр • Wi-Fi
Социотехнический пентест
Оценка уровня осведомленности сотрудников правилами ИБ
Пентесты цифровых продуктов
Сайт • Веб-приложения • Мобильные приложения • Анализ исходного кода
Системы менеджмента ISO
Проектирование и внедрение: 27001, 27701, 22301, 20000, 42001
Аутсорсинг ИБ
vCISO • vDPO • vCompliance • vКИИ • Подписка на ИБ • Vulnerability mgmt
Безопасность ИИ
Оценка зрелости и рисков • LLMSecOps • Red Teaming LLM • ISO 42001
Безопасность разработки
Анализ угроз • Анализ кода • Внедрение и сертификация процессов
Повышение осведомленности
Платформа Security Awareness • Учебный фишинг • Разработка курсов на заказ
Защита АСУ ТП
Категорирование • Проектирование • Внедрение • Испытания
Требования Банка России
Комплаенс для банков • 716-П, 833-П, 850-П, 851-П, SWIFT CSCF, ГОСТ 57580
Защита ГИС
Оценка зрелости • Проектирование • Аттестация • СМЭВ
Защита объектов КИИ
Категорирование • Проектирование • Внедрение • Испытания
Персональные данные
Аудит 152-ФЗ • Моделирование угроз • ТЗ/ТП СЗПДн • Оценка эффективности
Защита от утечек данных DLP
DRP-сервис
Защита бренда и обнаружение цифровых угроз • Облачный сервис
SOC
Центр мониторинга и реагирования на инциденты ИБ
CYBERID
Комплексная защита данных, репутации и цифровых активов топ-менеджмента
Защита устройств и серверов
EPP • EDR • XDR • Sandbox и AntiAPT
Сетевая защита
NGFW • VPN • Proxy NAC NTA Криптошлюзы и криптокоммутаторы
Защита доступа и учётных записей
MFA • PAM • IDM
Аудит и консалтинг

Получить консультацию
Оставьте ваши данные и мы с вами свяжемся!


03.11.2026
Зачем компаниям, использующим ИИ, внедрять систему управления искусственным интеллектом
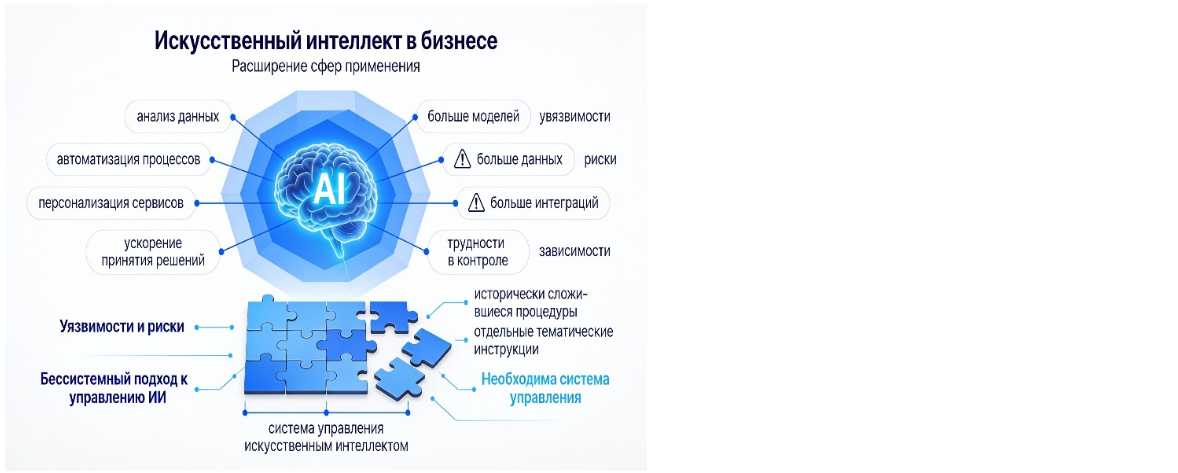
Искусственный интеллект перестал быть узконаправленным инструментом для специфических задач и стал частью многих процессов бизнеса. ИИ стал доступнее и сегодня используется организациями разного профиля и масштаба для анализа данных, автоматизации процессов, персонализации сервисов и ускорения принятия решений.
Александр Ковалев
Ведущий аудитор ISO/IES 27001 и эксперт Infosecurity
Введение
С расширением сферы и сценариев применения растет и сложность ИИ – больше моделей, больше данных, больше интеграций и зависимостей. Следовательно, больше уязвимостей, рисков и трудностей в контроле работы моделей. Компании, использующие ИИ, как правило, понимают, что работа искусственного интеллекта – это сложный процесс, требующий правильной организации, в том числе с точки зрения обеспечения ИБ. Но не хватает рук, бюджета, горят сроки по важным задачам, и подход к управлению ИИ долго остается бессистемным, в виде исторически сложившихся рабочих процедур и отдельных тематических инструкций.
В этой статье мы рассмотрим, что такое система управления искусственным интеллектом, для чего она нужна компаниям и нужна ли вообще.
Почему ИИ требует отдельной системы управления
Классические ИТ-системы используют заранее заложенную в них логику. Их работа прозрачна и предсказуема. ИИ играет по другим правилам. Модели принимают решения на основе обучающих данных и статистических закономерностей. Поведение моделей нестатично и может меняться при поступлении новых данных или изменении сценариев применения. Ландшафт ИИ-систем и инструментов в компаниях тоже развивается – тестируются и вводятся в эксплуатацию новые модели, создаются новые интеграции, модели встраиваются в продукты компаний.
На этом фоне становится все сложнее контролировать работу моделей, логика принятия решений все менее очевидна. Кроме того, с использованием ИИ меняется ландшафт рисков, увеличивается площадь кибератак, требуются новые подходы к управлению безопасностью.
Для обеспечения прогнозируемой и безопасной работы ИИ-систем компании нужна соответствующая инфраструктура управления искусственным интеллектом, которая обеспечит управление жизненным циклом ИИ-систем, источниками и методами обучения моделей, механизмами и инструментами безопасности.
Регуляторные аспекты
С ростом роли и степени интеграции искусственного интеллекта в различных сферах развивается и регулирование ИИ. Нормативные требования к использованию ИИ уже включены в российское и международное законодательство. Например, Федеральный закон № 149-ФЗ и европейский AI Act. Также у российских законотворцев в разработке находится ряд инициатив - Кодекс этики в области ИИ, стандарты ГОСТ Р по безопасности ИИ.
И все это – только первые шаги в регулировании столь сложных и быстро интегрирующихся технологий. Появятся новые нормативные акты и новые требования, учитывающие растущий ландшафт угроз.
Для выполнения нормативных требований, как действующих, так и новых, компаниям потребуется внесение изменений в процессы и технологии, связанные с использованием искусственного интеллекта. Реализация такой задачи с неуправляемыми процессами выглядит проблематично.
Чтобы достичь соответствия действующим и быть готовыми к появлению новых требований, компании внедряют системы управления ИИ. Часто в качестве методологической базы используются национальные и международные стандарты в области управления ИИ, например, ISO/IEC 42001 (системы управления ИИ) и NIST AI Risk Management Framework. Это позволяет не изобретать систему с нуля, а адаптировать проверенные подходы под специфику бизнеса.
Что компания получает от системы управления ИИ
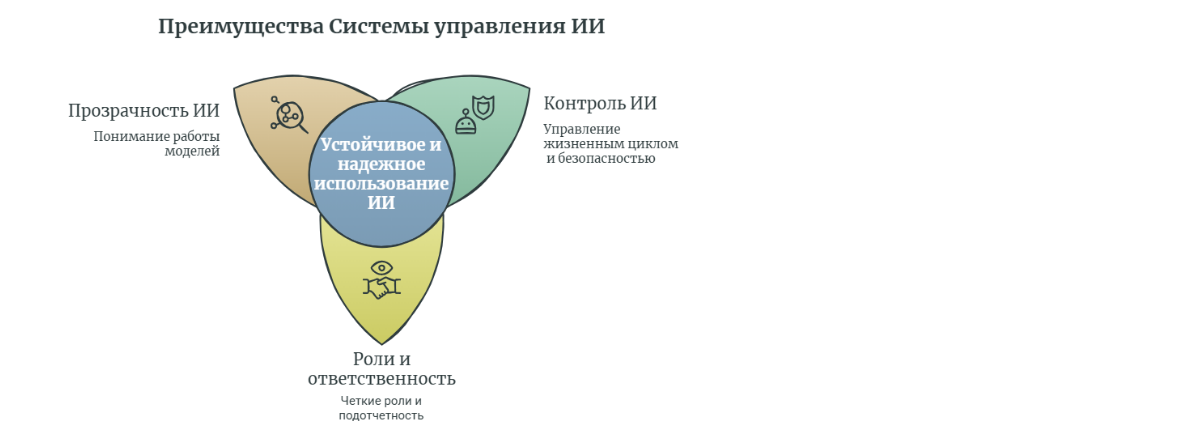
Система управления искусственным интеллектом (СУИИ) представляет собой комплекс политик, процессов и инструментов, который обеспечивает прозрачное, контролируемое и безопасное использование ИИ в компании. Главные задачи СУИИ – сделать работу с технологией предсказуемой и дать компании четкое понимание того, где и как работает каждая модель, кто за нее отвечает и каким требованиям она должна соответствовать на всех этапах ее жизненного цикла.
На практике, внедряя и непрерывно улучшая систему управления ИИ, компания обеспечивает:
- наличие полной и актуальной информации об используемых моделях и сервисах (где они развернуты, как взаимодействуют с другими системами, какие данные используют и пр.);
- понимание уровня влияния ИИ-решений на бизнес-процессы и пользователей, что позволяет оценивать критичность ИИ-систем (или принимаемых ими решений) и применять адекватные меры контроля и безопасности;
- управление и контроль всех этапов жизненного цикла ИИ-систем (от проектирования и обучения до вывода из эксплуатации), включая тестирование качества, проверку безопасности данных, мониторинг состояния и работу с отклонениями;
- обеспечение прозрачности принимаемых ИИ решений (с использованием инструментов интерпретации), что позволяет определить и продемонстрировать (например, руководству), как было принято решение и на каких данных оно основано;
- распределение ролей и ответственности, что позволяет ликвидировать «слепые зоны» в управлении ИИ и его безопасностью, упрощает расследование инцидентов ИБ.
Заключение
Применяя ИИ без системного управления и надзора, компании рискуют столкнуться с финансовыми, репутационными и регуляторными рисками. Риски могут быть связаны с недостатками работы или обеспечения безопасности инструментов искусственного интеллекта.
Внедрение системы управления сегодня – необходимый шаг, который делает работу с ИИ предсказуемой и безопасной. Компании, использующие ИИ, но не выстраивающие процессы управления, теряют контроль над собственной цифровой инфраструктурой.
Эффективно работающая система управления ИИ — мощный инструмент превращения непредсказуемости в управляемый процесс. Она дает прозрачность, обеспечивает соответствие требованиям, повышает доверие к технологии внутри компании и со стороны клиентов.
Читайте также:
Остались вопросы?
Оставьте свои контактные данные, чтобы мы могли связаться с вами для дальнейших шагов.
Информационная безопасность в финансовом секторе: новый подход к оценке и защите
Постановление № 92 от 06.02.2026: новые правила категорирования КИИ в банках, ежегодная отчётность, штрафы по ст. 13.12.2 КоАП и что делать банкам.
06.11.2026
Cookie и персональные данные: что нужно учитывать владельцам сайтов
Когда cookie считаются персональными данными, какие можно без согласия, что указать в cookie-баннере и почему мало политики конфиденциальности.
07.11.2026
Этапы подготовки к сертификации ISO/IEC 42001
Что такое ISO/IEC 42001 и как подготовиться к сертификации: структура стандарта, 5 этапов от обследования до аудита, цикл PDCA.
10.11.2026
10 шагов по внедрению ISO/IEC 27001
Пошаговый план внедрения ISO/IEC 27001 в 10 шагов: от области применения СУИБ до внутреннего аудита. Типовой срок подготовки — 5–12 месяцев.
05.11.2026
Другие статьи
Получайте новости из мира кибербезопасности, полезные материалы и специальные предложения для бизнеса. Отправляем только актуальную информацию — без лишних писем.
Оставайтесь на шаг впереди

Дайджесты
Акции
Чек-листы
Памятки
Новые услуги