Повышение осведомленности
Платформа Security Awareness • Учебный фишинг • Разработка курсов на заказ
CYBERINSPECT
Проверка и мониторинг контрагента на киберугрозы
CYBERID
Комплексная защита данных, репутации и цифровых активов топ-менеджмента
DRP-сервис
Защита бренда и обнаружение цифровых угроз • Облачный сервис
Защита бренда и репутации
SOC
Центр мониторинга и реагирования на инциденты ИБ
Мониторинг и реагирование
Сетевая защита
NGFW • VPN • Proxy NAC NTA Криптошлюзы и криптокоммутаторы
Защита устройств и серверов
EPP • EDR • XDR • Sandbox и AntiAPT
Защита доступа и учётных записей
MFA • PAM • IDM
Защита от утечек данных DLP
Защита от утечек и взломов
Аутсорсинг ИБ
vCISO • vDPO • vCompliance • vКИИ • Подписка на ИБ • Vulnerability mgmt
Безопасность разработки
Анализ угроз • Анализ кода • Внедрение и сертификация процессов
Безопасность ИИ
Оценка зрелости и рисков • LLMSecOps • Red Teaming LLM • ISO 42001
Социотехнический пентест
Оценка уровня осведомленности сотрудников правилами ИБ
Пентесты цифровых продуктов
Сайт • Веб-приложения • Мобильные приложения • Анализ исходного кода
Пентесты инфраструктуры
Внешний периметр • Внутренний периметр • Wi-Fi
Системы менеджмента ISO
Проектирование и внедрение: 27001, 27701, 22301, 20000, 42001
Требования Банка России
Комплаенс для банков • 716-П, 833-П, 850-П, 851-П, SWIFT CSCF, ГОСТ 57580
Защита АСУ ТП
Категорирование • Проектирование • Внедрение • Испытания
Защита ГИС
Оценка зрелости • Проектирование • Аттестация • СМЭВ
Защита объектов КИИ
Категорирование • Проектирование • Внедрение • Испытания
Персональные данные
Аудит 152-ФЗ • Моделирование угроз • ТЗ/ТП СЗПДн • Оценка эффективности
Аудит и оценка рисков
Аудит • Киберчекап • Стратегия ИБ • Оценка и управление рисками
Аудит и консалтинг
Получить консультацию
Оставьте ваши данные и мы с вами свяжемся!


11.11.2026
vCISO: Кто это такой и почему он нужен малому и среднему бизнесу?
Малые и средние предприятия (МСП) всё чаще сталкивается с фишингом, утечками данных, атаками шифровальщиков и требованиями клиентов подтвердить зрелость процессов ИБ. При этом содержать в штате сильного директора по информационной безопасности (ИБ) могут далеко не все. В такой ситуации решением становится формат vCISO – виртуального директора по ИБ.
Анастасия Павлова
Консультант отдела методологии и практик управления кибербезопасностью Infosecurity
Что такое vCISO?
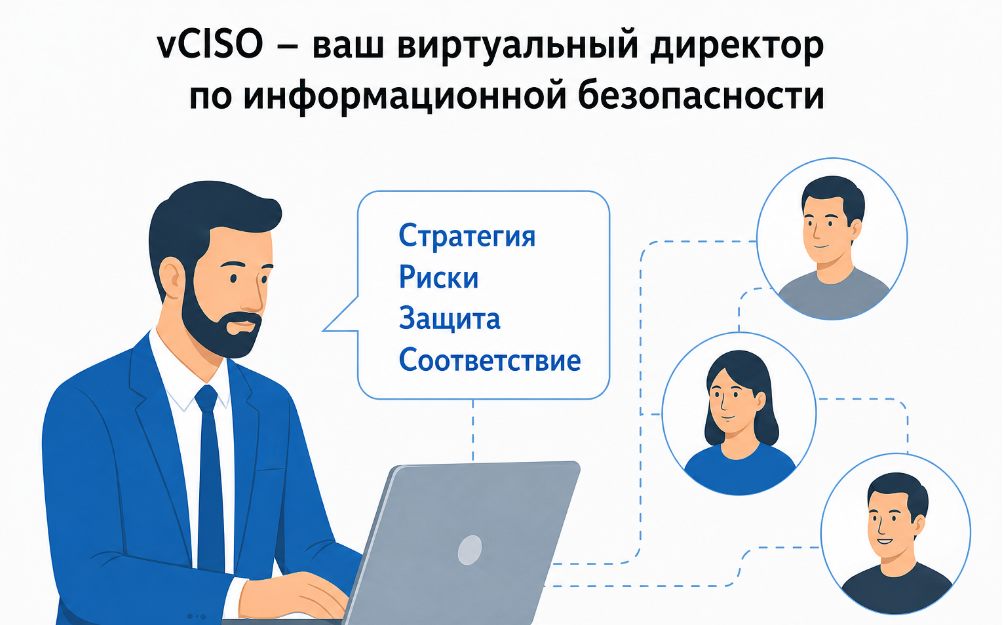
vCISO – это услуга в области кибербезопасности, при которой компания привлекает независимого высококвалифицированного специалиста на роль директора по информационной безопасности. По сути, компания получает опытного руководителя по ИБ, но не на полную ставку, а в удобном формате: на несколько часов в неделю, на проект или на период активных изменений.
Задача виртуального директора – управление ИБ на уровне бизнеса, а не техническая настройка систем. Он оценивает риски, определяет приоритеты, формирует политики, готовит к аудитам и отчитывается перед руководством. Проще говоря, виртуальный директор по ИБ помогает компании понять, какие риски действительно опасны и куда разумно вкладывать бюджет.
Формат особенно актуален, если:
- ограничен бюджет на штатного руководителя по ИБ;
- компания активно растёт, внедряет облачные сервисы и работает с подрядчиками;
- клиенты или партнёры требуют подтверждения мер защиты данных;
- произошёл инцидент и нужно выстроить системную работу над ошибками;
- ТОП-менеджменту требуется независимая оценка реального уровня защиты.
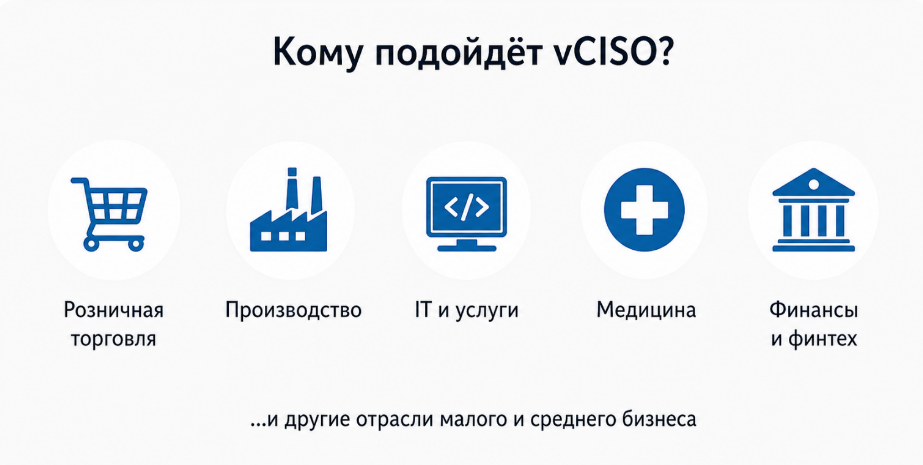
Почему vCISO полезен именно малому и среднему бизнесу
Многие владельцы МСП ошибочно считают, что их компании слишком малы, чтобы заинтересовать злоумышленников. На практике именно такие компании становятся удобной целью: защита слабее, процессы не формализованы, а ресурсов на реагирование меньше. При этом последствия инцидента для небольшой компании могут быть катастрофическими: от финансовых потерь и штрафов регуляторов до утраты доверия клиентов и полной остановки бизнеса.
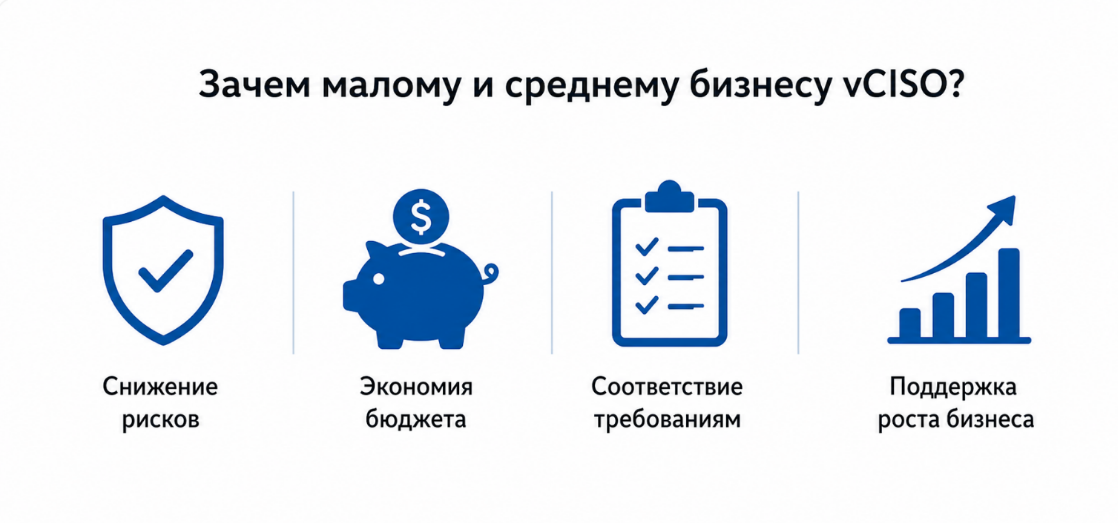
Главное преимущество такой управленческой модели – доступ к экспертизе без затрат на полноценный штат. Но этим польза не ограничивается.
- Экспертиза без неподъёмных затрат. Содержание штатного CISO – это высокая зарплата, налоги, оборудование, обучение и социальные выплаты. Для МСП такая статья расходов может быть экономически нецелесообразной. Виртуальный руководитель по ИБ даёт доступ к экспертизе по предсказуемой и существенно меньшей стоимости.
- Осмысленное расходование бюджета. Без стратегического руководства компании часто тратят деньги на «модные» решения, которые не закрывают реальные риски. vCISO помогает определить, что критично защитить сейчас, а что может подождать. Инвестиции в информационную безопасность выстраиваются под бизнес-задачи.
- Перевод ИБ на язык бизнеса. Для ТОП-менеджмента важны не технологии, а устойчивость бизнеса. vCISO переводит киберриски в понятные категории: простой, потеря выручки, штрафы, репутационные потери. Это позволяет принимать управленческие решения, а не технические.
- Гибкость. Потребности бизнеса меняются. Сегодня нужно срочно подготовиться к проверке, завтра – выстроить процесс реагирования на инциденты, через полгода – пересмотреть архитектуру безопасности после миграции в облако. Виртуальный руководитель по ИБ легко адаптирует объём своего участия под текущие задачи, в отличие от штатного сотрудника.
- Объективный взгляд со стороны. Внешний эксперт не вовлечён во внутреннюю политику и способен объективно оценить реальное положение дел. Для малого и среднего бизнеса это особенно важно, поскольку процессы часто строятся «по привычке», без формализации и контроля.
Что важно учесть перед наймом
vCISO – это управленческая роль, а не замена ИТ-отделу. Он определяет стратегию и приоритеты, но внедрение решений выполняет внутренняя команда или подрядчики.
Перед привлечением специалиста важно заранее определить ожидания. Необходимо понять, какие задачи нужно решить, какие риски приоритетны и какие результаты считаются успешными (например, готовность к аудиту, снижение критичных уязвимостей или внедрение базовых политик ИБ).
Итог: для малого и среднего бизнеса vCISO – это способ получить стратегическое управление кибербезопасностью без содержания дорогого руководителя в штате. В условиях растущих угроз это не избыточная опция, а элемент устойчивости бизнеса.
FAQ: частые вопросы
Чем vCISO отличается от штатного директора по ИБ?
Функциями почти не отличается, а вот форматом работы – да. Компания экономит на ФОТ, налогах, оборудовании и социальных выплатах, получая при этом доступ к экспертизе уровня крупного энтерпрайза.
Подходит ли vCISO совсем маленькой компании?
Да, если бизнес хранит данные клиентов, использует облачные сервисы, работает с подрядчиками или зависит от ИТ. Даже базовая оценка рисков и минимальный набор правил уже полезны.
Как понять, что vCISO работает эффективно?
По конкретным результатам: проведена оценка рисков, утверждён план улучшений, внедрены политики, снижен уровень критичных уязвимостей, сотрудники обучены, а руководство получает понятную отчётность.
Читайте также:
Остались вопросы?
Оставьте свои контактные данные, чтобы мы могли связаться с вами для дальнейших шагов.
Информационная безопасность в финансовом секторе: новый подход к оценке и защите
Постановление № 92 от 06.02.2026: новые правила категорирования КИИ в банках, ежегодная отчётность, штрафы по ст. 13.12.2 КоАП и что делать банкам.
06.11.2026
Cookie и персональные данные: что нужно учитывать владельцам сайтов
Когда cookie считаются персональными данными, какие можно без согласия, что указать в cookie-баннере и почему мало политики конфиденциальности.
07.11.2026
Этапы подготовки к сертификации ISO/IEC 42001
Что такое ISO/IEC 42001 и как подготовиться к сертификации: структура стандарта, 5 этапов от обследования до аудита, цикл PDCA.
10.11.2026
10 шагов по внедрению ISO/IEC 27001
Пошаговый план внедрения ISO/IEC 27001 в 10 шагов: от области применения СУИБ до внутреннего аудита. Типовой срок подготовки — 5–12 месяцев.
05.11.2026
Другие статьи
Получайте новости из мира кибербезопасности, полезные материалы и специальные предложения для бизнеса. Отправляем только актуальную информацию — без лишних писем.
Оставайтесь на шаг впереди

Дайджесты
Акции
Чек-листы
Памятки
Новые услуги