Повышение осведомленности
Платформа Security Awareness • Учебный фишинг • Разработка курсов на заказ
CYBERINSPECT
Проверка и мониторинг контрагента на киберугрозы
CYBERID
Комплексная защита данных, репутации и цифровых активов топ-менеджмента
DRP-сервис
Защита бренда и обнаружение цифровых угроз • Облачный сервис
Защита бренда и репутации
SOC
Центр мониторинга и реагирования на инциденты ИБ
Мониторинг и реагирование
Сетевая защита
NGFW • VPN • Proxy NAC NTA Криптошлюзы и криптокоммутаторы
Защита устройств и серверов
EPP • EDR • XDR • Sandbox и AntiAPT
Защита доступа и учётных записей
MFA • PAM • IDM
Защита от утечек данных DLP
Защита от утечек и взломов
Аутсорсинг ИБ
vCISO • vDPO • vCompliance • vКИИ • Подписка на ИБ • Vulnerability mgmt
Безопасность разработки
Анализ угроз • Анализ кода • Внедрение и сертификация процессов
Безопасность ИИ
Оценка зрелости и рисков • LLMSecOps • Red Teaming LLM • ISO 42001
Социотехнический пентест
Оценка уровня осведомленности сотрудников правилами ИБ
Пентесты цифровых продуктов
Сайт • Веб-приложения • Мобильные приложения • Анализ исходного кода
Пентесты инфраструктуры
Внешний периметр • Внутренний периметр • Wi-Fi
Системы менеджмента ISO
Проектирование и внедрение: 27001, 27701, 22301, 20000, 42001
Требования Банка России
Комплаенс для банков • 716-П, 833-П, 850-П, 851-П, SWIFT CSCF, ГОСТ 57580
Защита АСУ ТП
Категорирование • Проектирование • Внедрение • Испытания
Защита ГИС
Оценка зрелости • Проектирование • Аттестация • СМЭВ
Защита объектов КИИ
Категорирование • Проектирование • Внедрение • Испытания
Персональные данные
Аудит 152-ФЗ • Моделирование угроз • ТЗ/ТП СЗПДн • Оценка эффективности
Аудит и оценка рисков
Аудит • Киберчекап • Стратегия ИБ • Оценка и управление рисками
Аудит и консалтинг
Получить консультацию
Оставьте ваши данные и мы с вами свяжемся!


10.11.2026
Разделение ответственности: за что отвечает vCISO, а за что — внутренняя команда
Как разделить зоны ответственности между внешним руководителем ИБ (vCISO) и внутренними ИТ/ИБ-специалистами? Разбор стратегии, операционки и матрицы ответственности RACI.
Дмитрий Третьяков
Руководитель отдела методологии и практик управления кибербезопасностью Infosecur
Содержание
- Введение
- Философия разделения: «Голова» и «Руки»
- Зона ответственности vCISO: Стратегия, Риски и Контроль
- Зона ответственности внутренней команды: Операционка и Инфраструктура
- Как выстраивается рабочий процесс: от анализа до совершенствования
- Матрица ответственности (RACI) на практике
- Что получает бизнес: результаты внедрения модели
- Переход к классической модели в будущем
- Резюме
- Читайте также
Введение
Когда бизнес сталкивается с необходимостью выстроить систему информационной безопасности (ИБ), у руководства часто возникает вопрос: «Зачем привлекать внешнего CISO, если в компании есть сильный ИТ-отдел?» или «Если нанят vCISO, нужно ли содержать собственную команду ИБ?»
Ответ кроется в разделении стратегического управления и операционной деятельности. В современных реалиях (согласно стандартам ISO 27001, NIST и требованиям регуляторов) эти функции не должны пересекаться, чтобы избежать конфликта интересов и появления «слепых зон».
Ниже подробно разобрано, как выстраивается взаимодействие между виртуальным CISO и внутренней командой компании.
Философия разделения: «Голова» и «Руки»
Главное правило зрелой системы ИБ: тот, кто разрабатывает правила и контролирует их исполнение, не должен быть тем, кто их внедряет.
vCISO — это «Голова» (стратег, методолог, контролер). Фокус на бизнес-целях, управлении рисками, выстраивании комплаенса и защите бюджета.
Внутренняя команда (ИТ / ИБ) — это «Руки» (исполнители, интеграторы). Фокус на обеспечении бесперебойной работы инфраструктуры, настройке средств защиты информации (СЗИ) и реагировании на ежедневные угрозы.
Важное уточнение: Если внутренняя команда ИБ отсутствует или перегружена, vCISO может адаптироваться. В таких случаях внешний эксперт берет на себя и операционные задачи (от настройки СЗИ до сдачи отчетности в ФСТЭК или ЦБ РФ), выступая в роли «Рук». Однако классическая и наиболее эффективная модель — это синергия управления и исполнения.
Зона ответственности vCISO: стратегия, риски и контроль
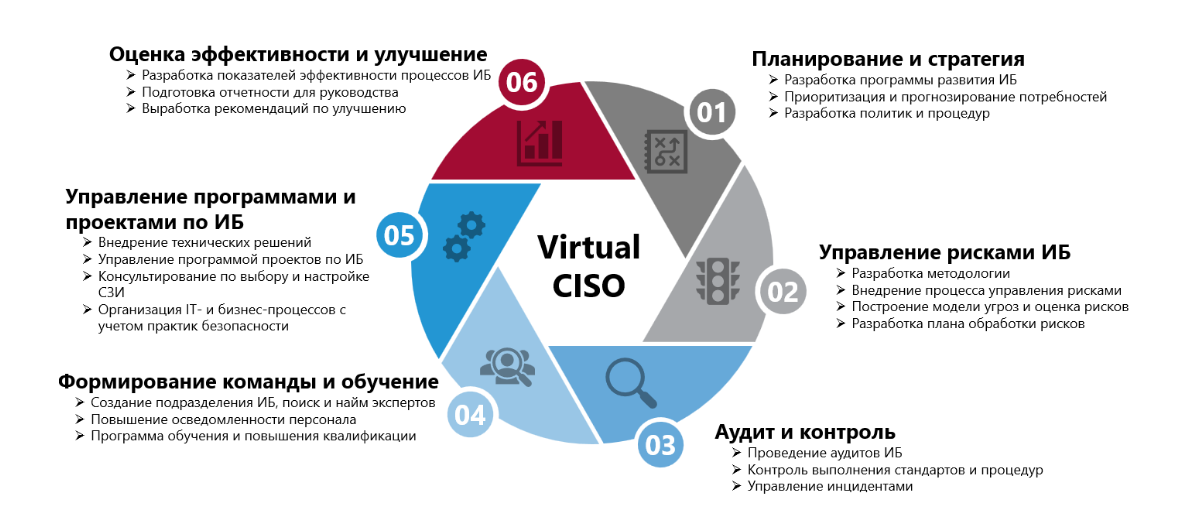
Внешний руководитель ИБ выступает единой точкой входа для ТОП-менеджмента и регуляторов. Его фокус — обеспечение защищенности бизнеса, соответствие законодательству и оптимизация затрат.
В зависимости от зрелости компании, спектр задач адаптируется, но всегда включает направления, указанные на следующем рисунке.
Зона ответственности внутренней команды: операционка и инфраструктура
Внутренняя команда берет на себя операционную нагрузку: обеспечивает бесперебойную работу инфраструктуры и выполняет техническую настройку средств защиты в соответствии с утвержденными политиками.
За что отвечает внутренняя команда:
➤ Техническая поддержка. Настройка межсетевых экранов, DLP-систем, SIEM, антивирусной защиты согласно политикам, утвержденным vCISO.
➤ Ежедневный мониторинг. Отслеживание и обработка инцидентов, анализ логов, работа в SOC (при наличии).
➤ Поддержка пользователей. Выдача прав доступа, обеспечение базовой гигиены, реакция на фишинговые атаки.
➤ Администрирование инфраструктуры. Поддержание работоспособности серверов, сетей и рабочих станций.
Как выстраивается рабочий процесс: от анализа до совершенствования
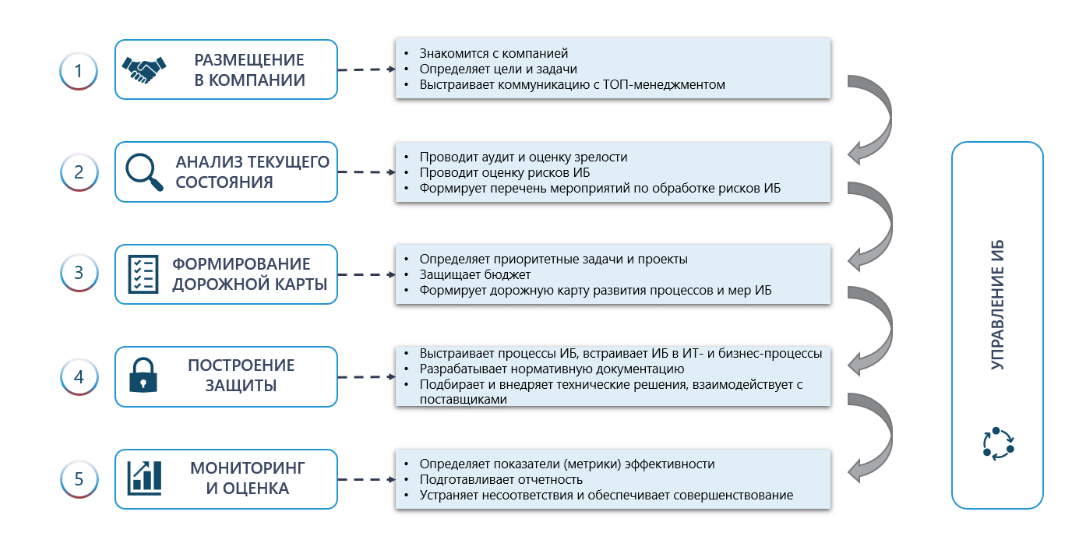
Внешний CISO не просто дает рекомендации — он управляет планомерным развитием системы ИБ.
Работа строится по прозрачному циклу:
Размещение в компании ▸Оценка текущего состояния ▸ Формирование стратегии развития ▸Построение системы ИБ ▸Мониторинг и оценка.
Размещение в компании ▸Оценка текущего состояния ▸ Формирование стратегии развития ▸Построение системы ИБ ▸Мониторинг и оценка.
Матрица ответственности (RACI) на практике
Для исключения дублирования функций и появления «слепых зон» применяется прозрачное распределение ролей.
Ниже приведен пример матрицы для типовых задач.
(R — Responsible/Исполняет, A — Accountable/Отвечает, C — Consulted/Консультирует, I — Informed/Информируется)
Что получает бизнес: результаты внедрения модели
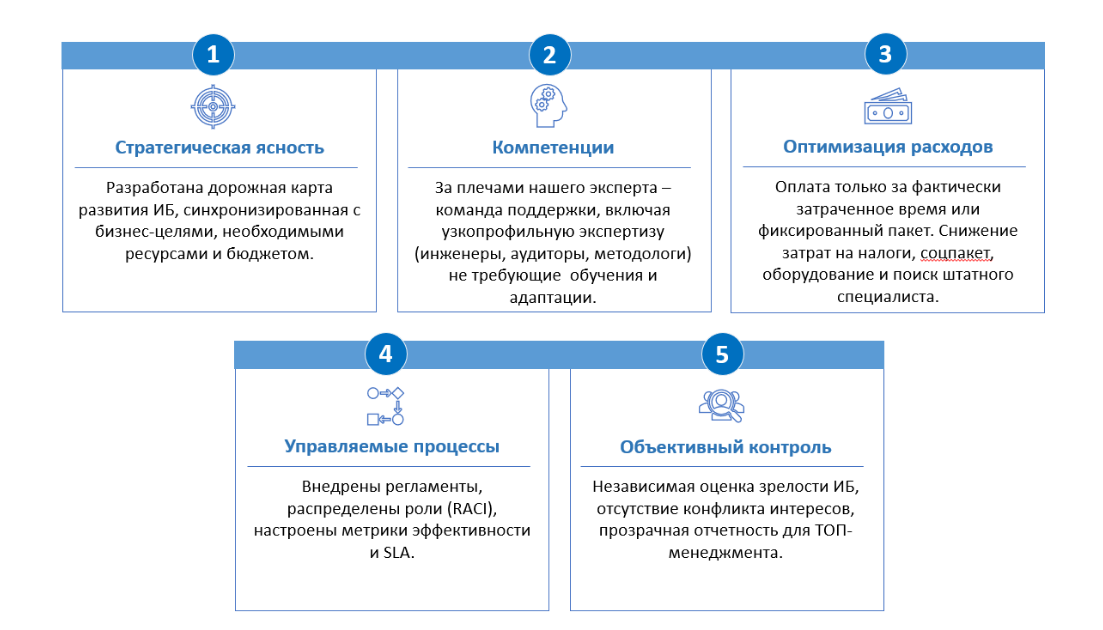
Применение модели разделения ответственности с привлечением vCISO дает следующие измеримые результаты:
Переход к классической модели в будущем
Зачастую услуга vCISO используется как точка старта для построения ИБ с нуля или как «подушка безопасности». Если в дальнейшем бизнес созреет для найма штатного директора ИБ, должна быть обеспечена бесшовная передача дел. Новый руководитель должен получить:
- Актуальную нормативную документацию и политики.
- Готовую дорожную карту и реестр рисков.
- Настроенные процессы взаимодействия с регуляторами.
- При необходимости — экспертный онбординг и консультации для быстрого входа в должность штатного специалиста.
Резюме
vCISO — это не замена ИТ или ИБ-отделу, а его стратегический лидер и защитник интересов бизнеса.
Делегирование управления ИБ внешнему эксперту позволяет получить уровень защиты зрелой компании, избегая при этом раздувания штата, затрат на ФОТ, налоги и оборудование. Внутренняя команда фокусируется на развитии ИТ-продуктов и операционных задачах ИБ, а бизнес находится под надежным стратегическим контролем.
Читайте также:
Остались вопросы?
Оставьте свои контактные данные, чтобы мы могли связаться с вами для дальнейших шагов.
Информационная безопасность в финансовом секторе: новый подход к оценке и защите
Постановление № 92 от 06.02.2026: новые правила категорирования КИИ в банках, ежегодная отчётность, штрафы по ст. 13.12.2 КоАП и что делать банкам.
06.11.2026
Cookie и персональные данные: что нужно учитывать владельцам сайтов
Когда cookie считаются персональными данными, какие можно без согласия, что указать в cookie-баннере и почему мало политики конфиденциальности.
07.11.2026
Этапы подготовки к сертификации ISO/IEC 42001
Что такое ISO/IEC 42001 и как подготовиться к сертификации: структура стандарта, 5 этапов от обследования до аудита, цикл PDCA.
10.11.2026
10 шагов по внедрению ISO/IEC 27001
Пошаговый план внедрения ISO/IEC 27001 в 10 шагов: от области применения СУИБ до внутреннего аудита. Типовой срок подготовки — 5–12 месяцев.
05.11.2026
Другие статьи
Получайте новости из мира кибербезопасности, полезные материалы и специальные предложения для бизнеса. Отправляем только актуальную информацию — без лишних писем.
Оставайтесь на шаг впереди

Дайджесты
Акции
Чек-листы
Памятки
Новые услуги